


Como configurar uma VPN IPsec no gateway Omada em modo autônomo (standalone)


Sumário
Introdução
Com a função VPN Site-to-Site, diferentes redes privadas podem ser conectadas pela internet. Veja a topologia a seguir como exemplo para aprender a configurar a VPN IPsec Site-to-Site no Modo Autônomo.
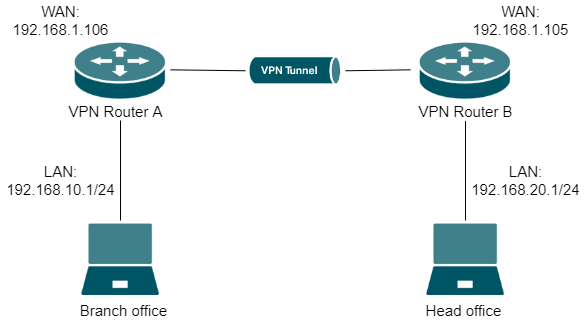
Requisitos
- Gateway Omada
- PC
Configuração
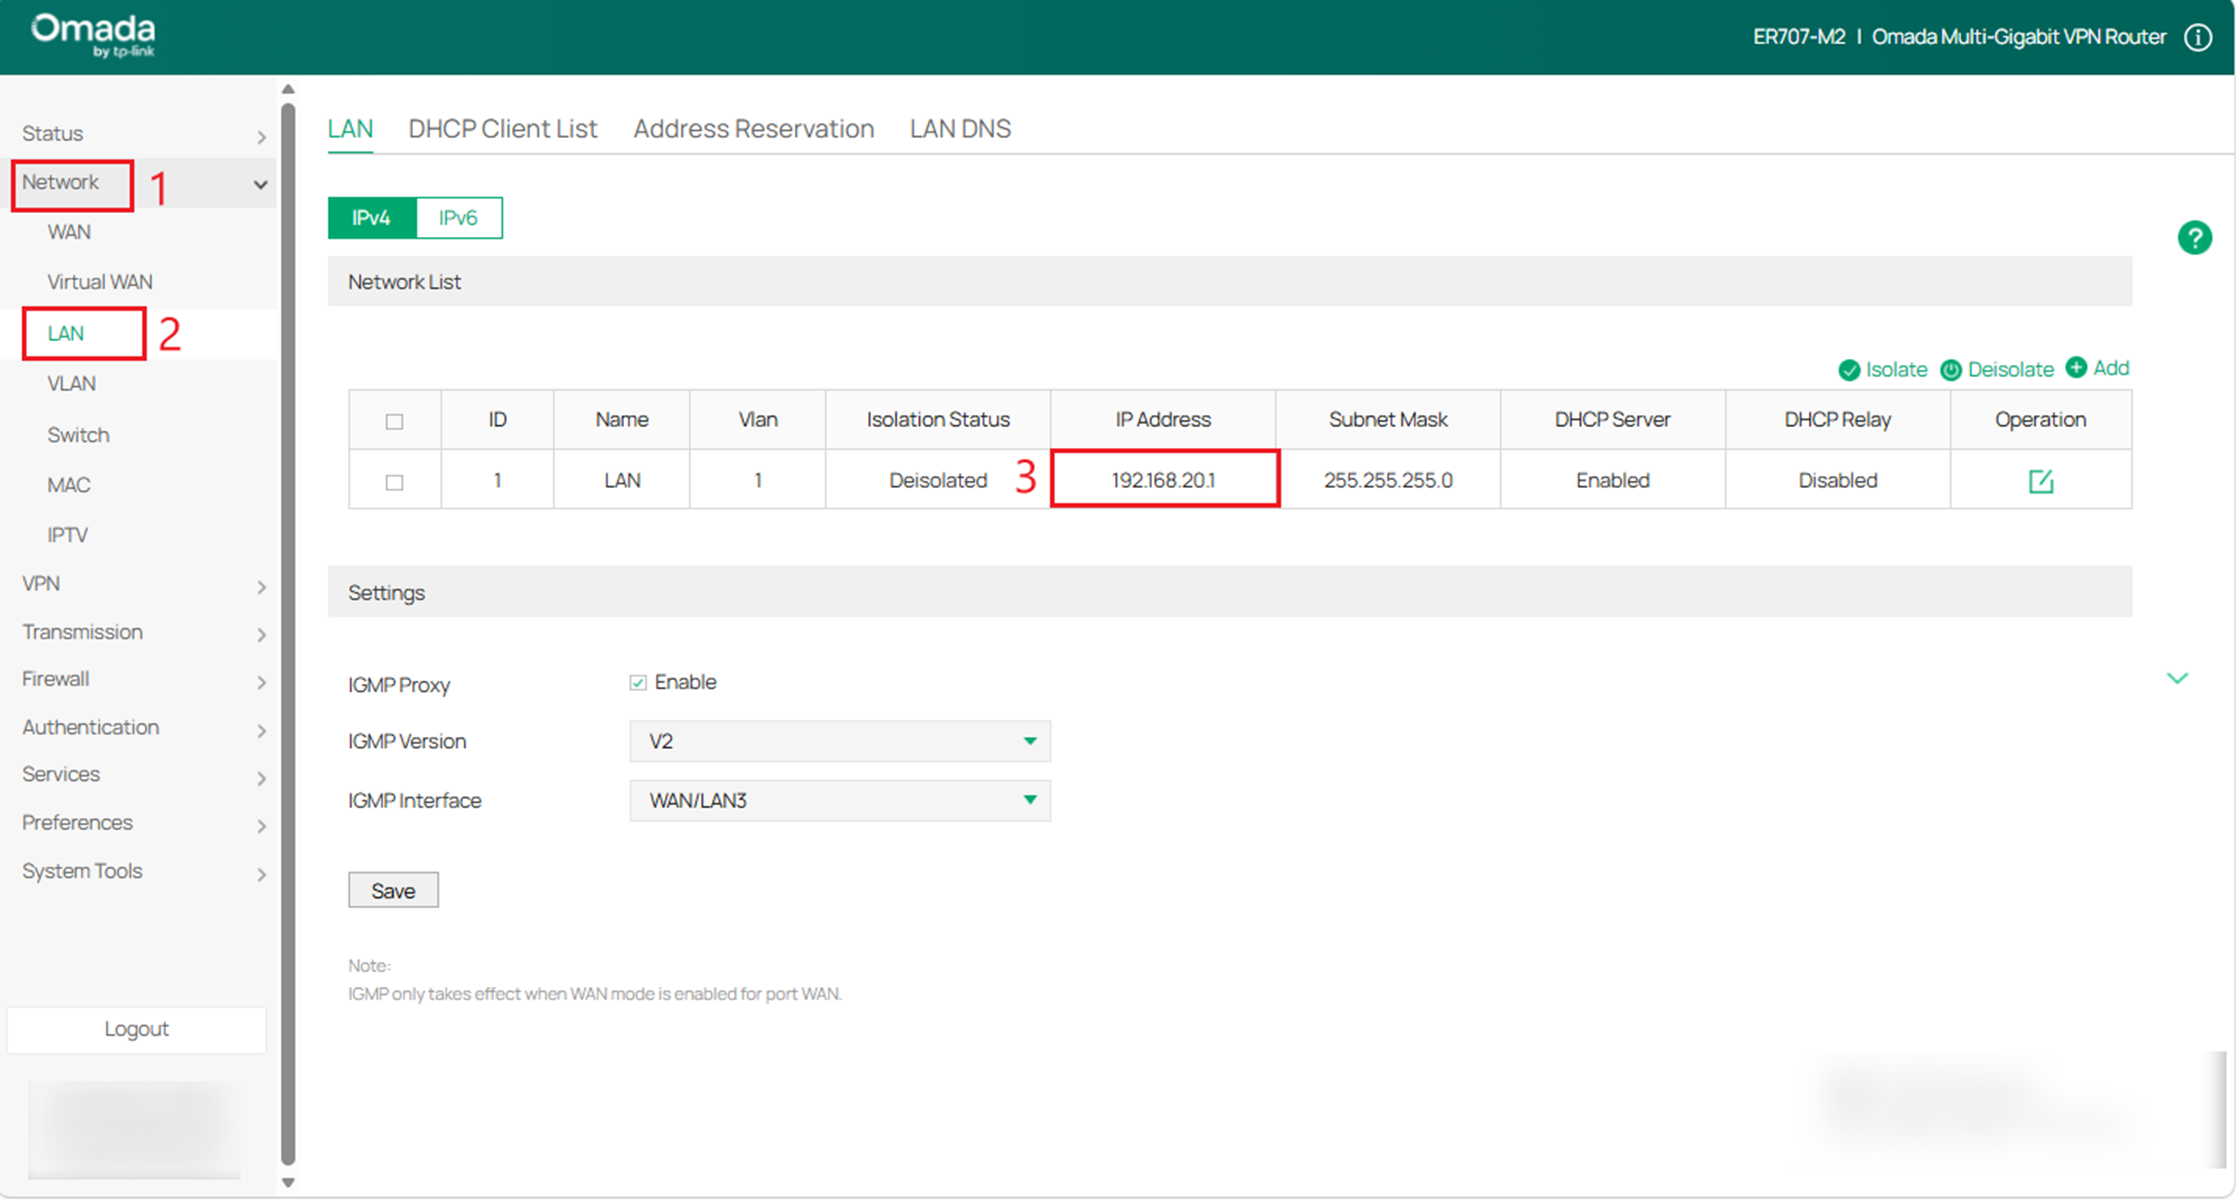
Passo 1. Verifique as configurações necessárias para a VPN IPsec no roteador.
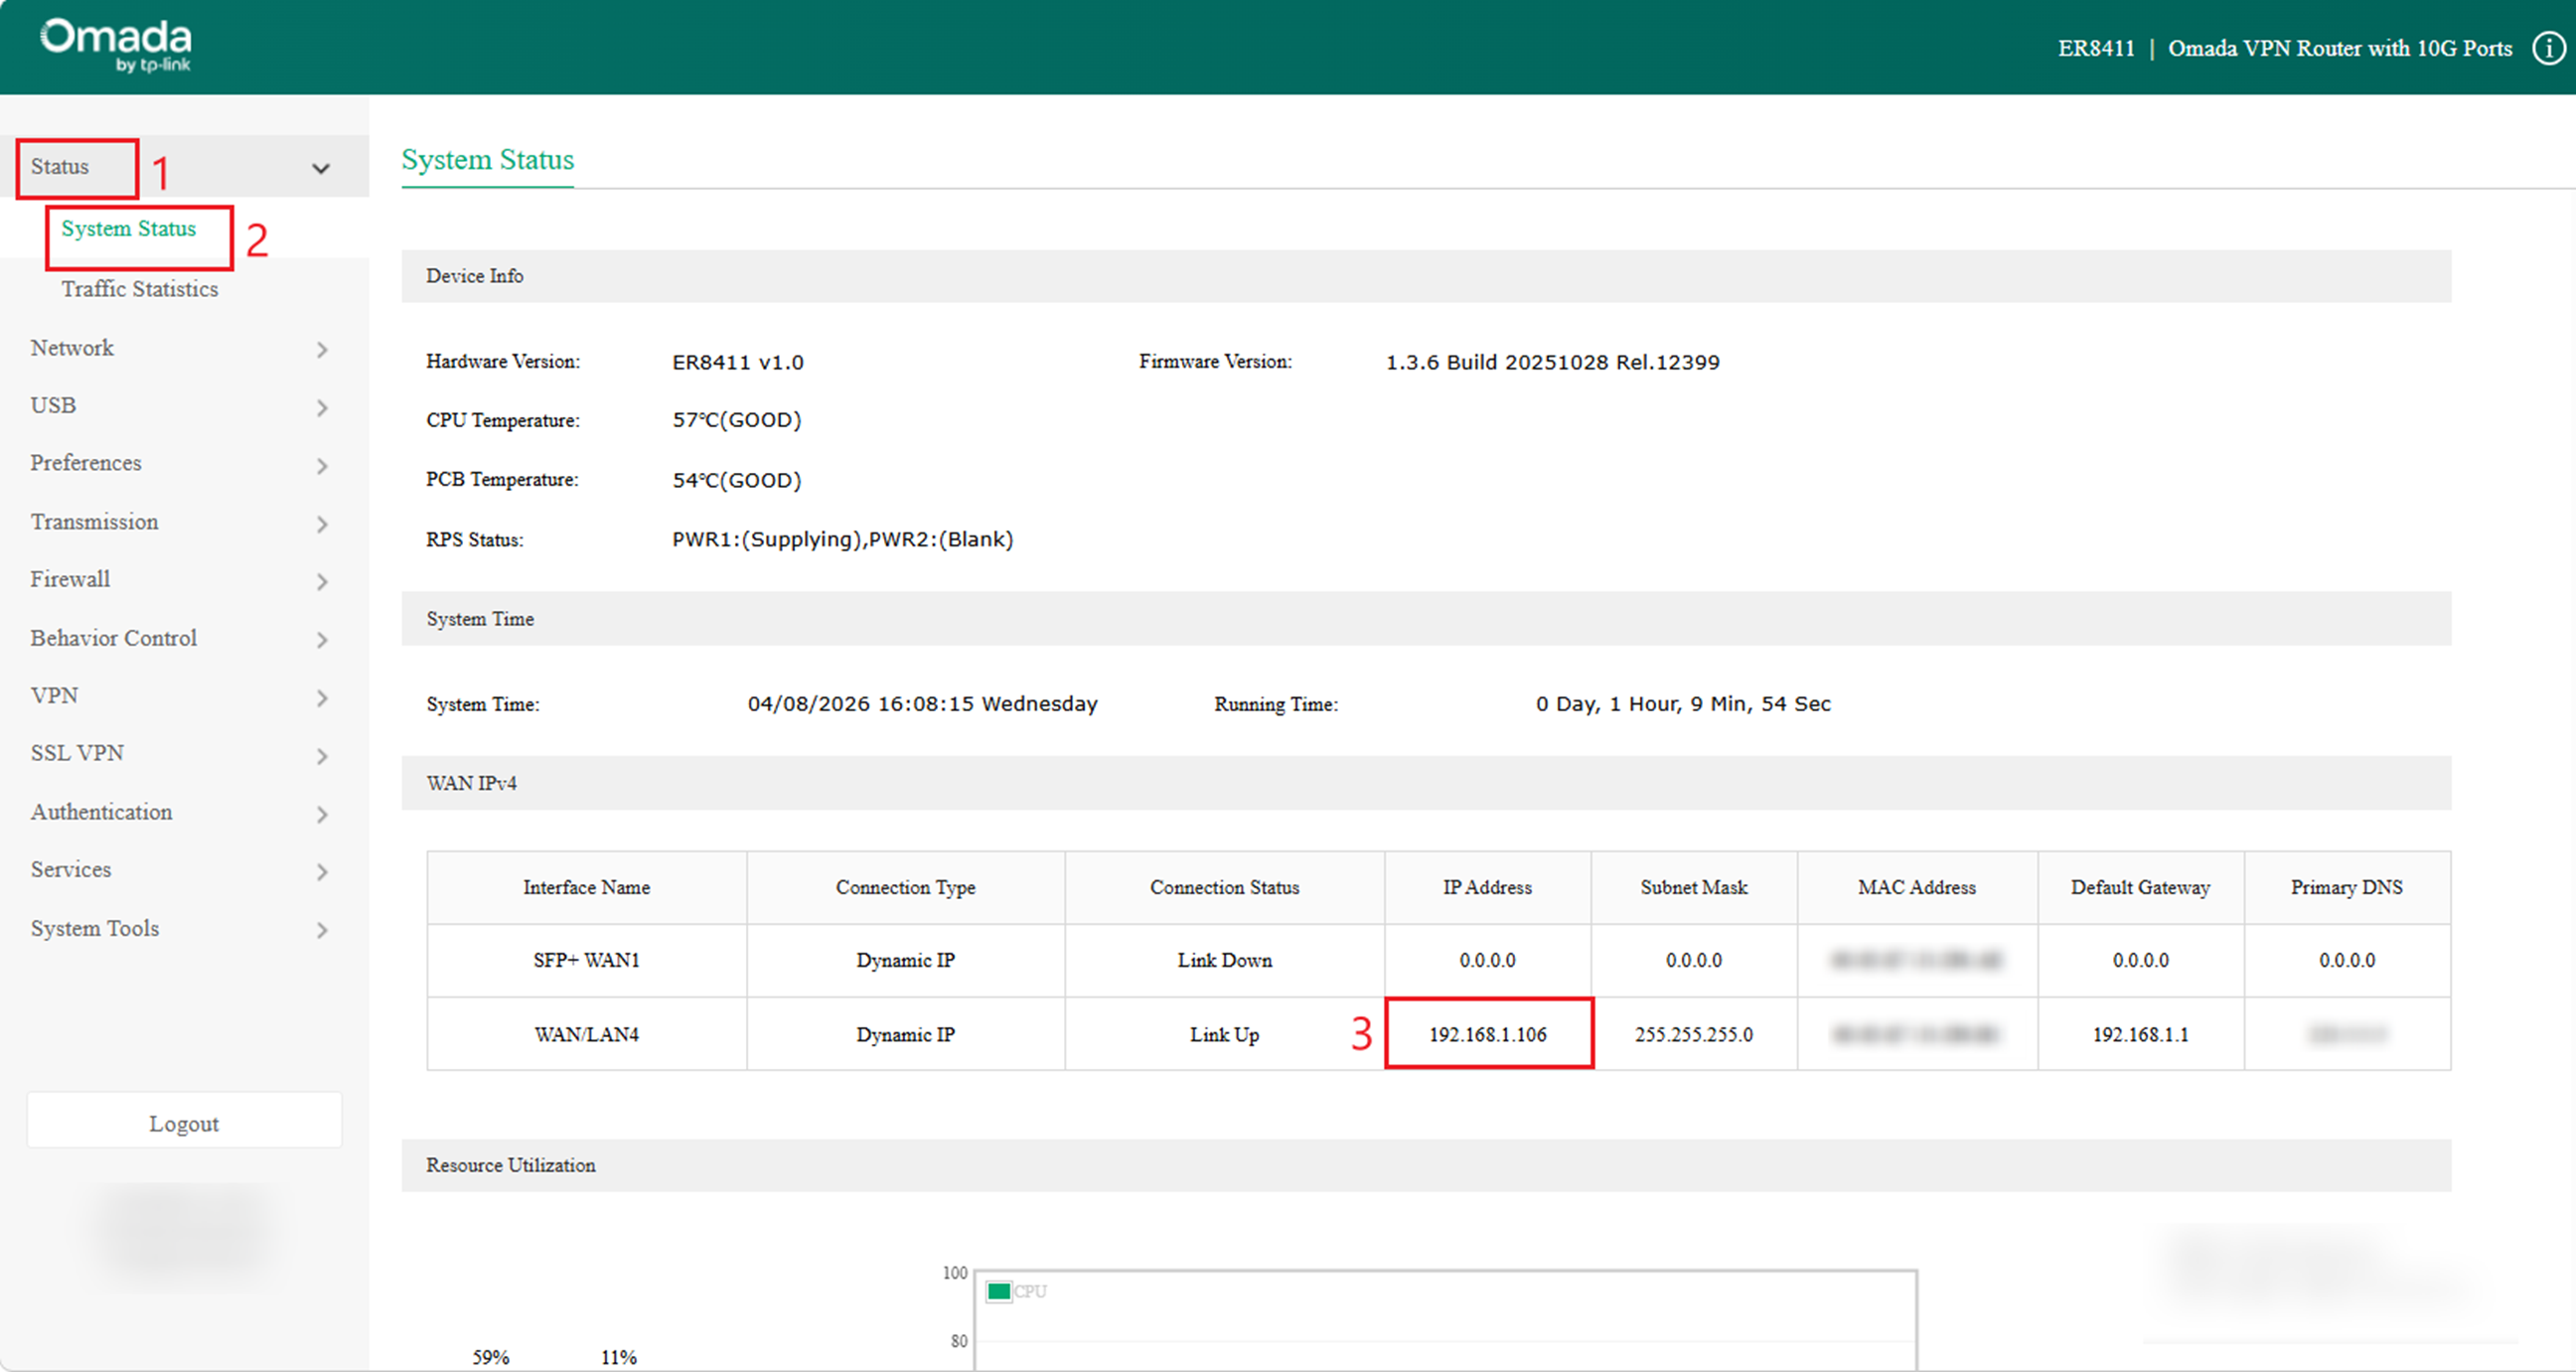
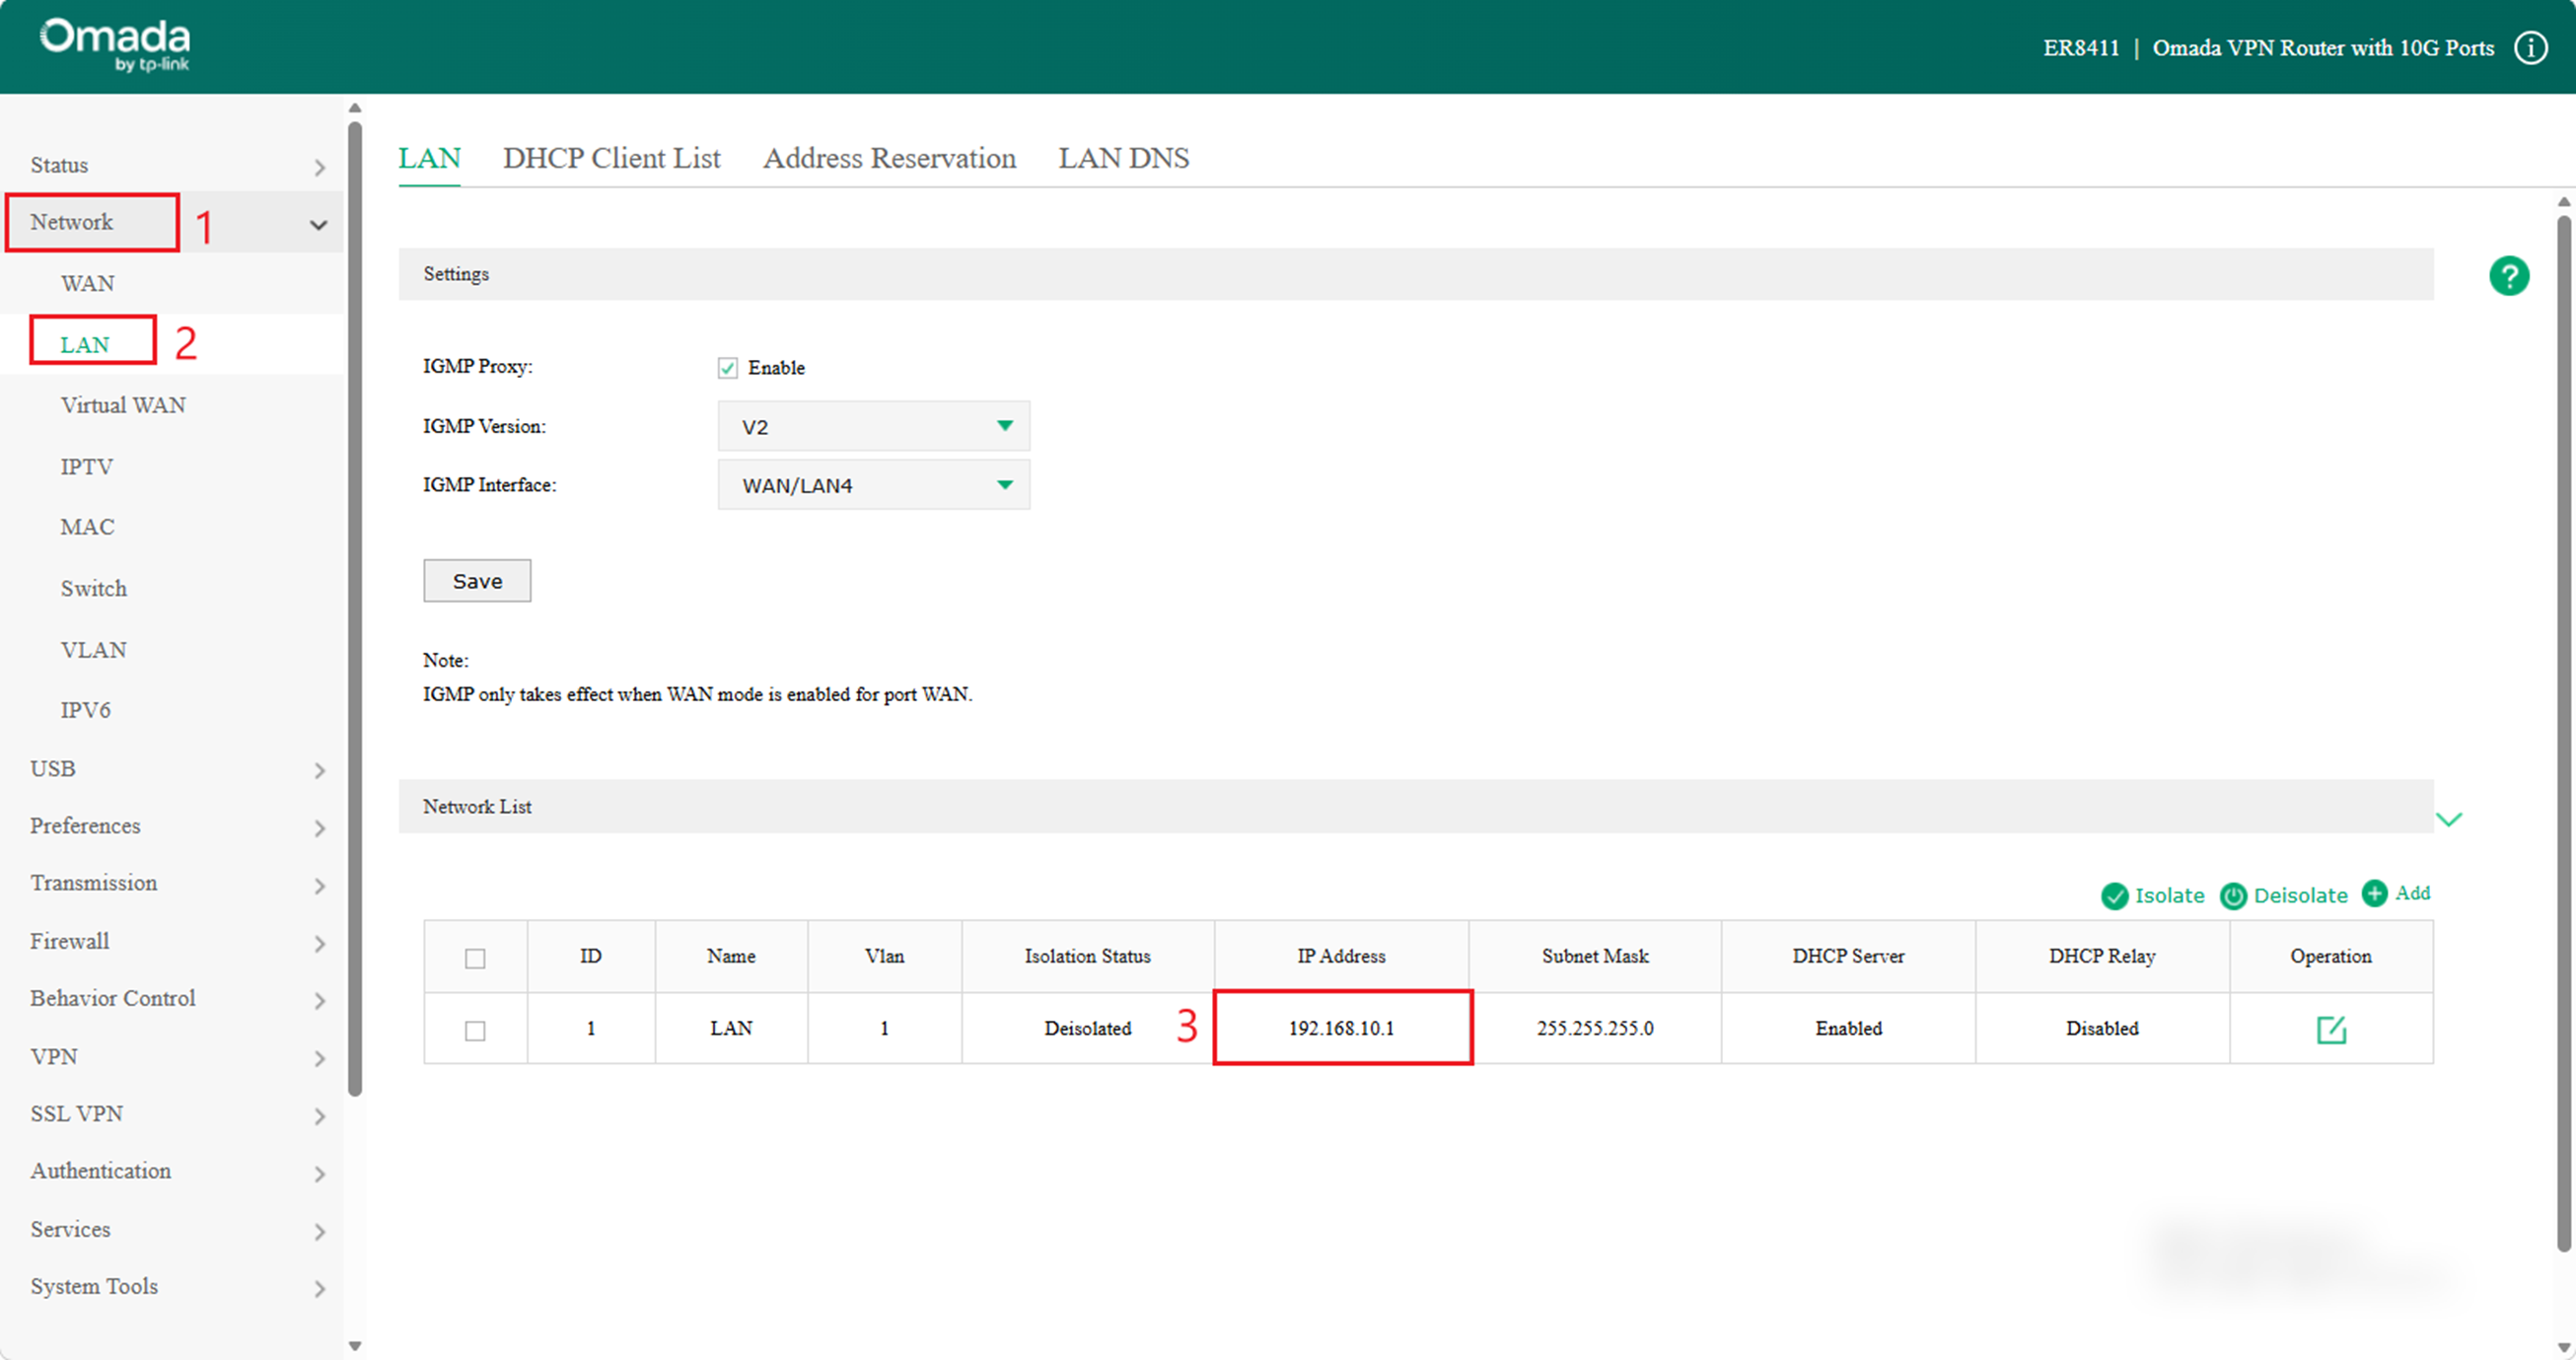
- Verifique o IP WAN e o IP LAN do roteador VPN A.
Escolha o menu Status > Status do Sistema e Rede > LAN.
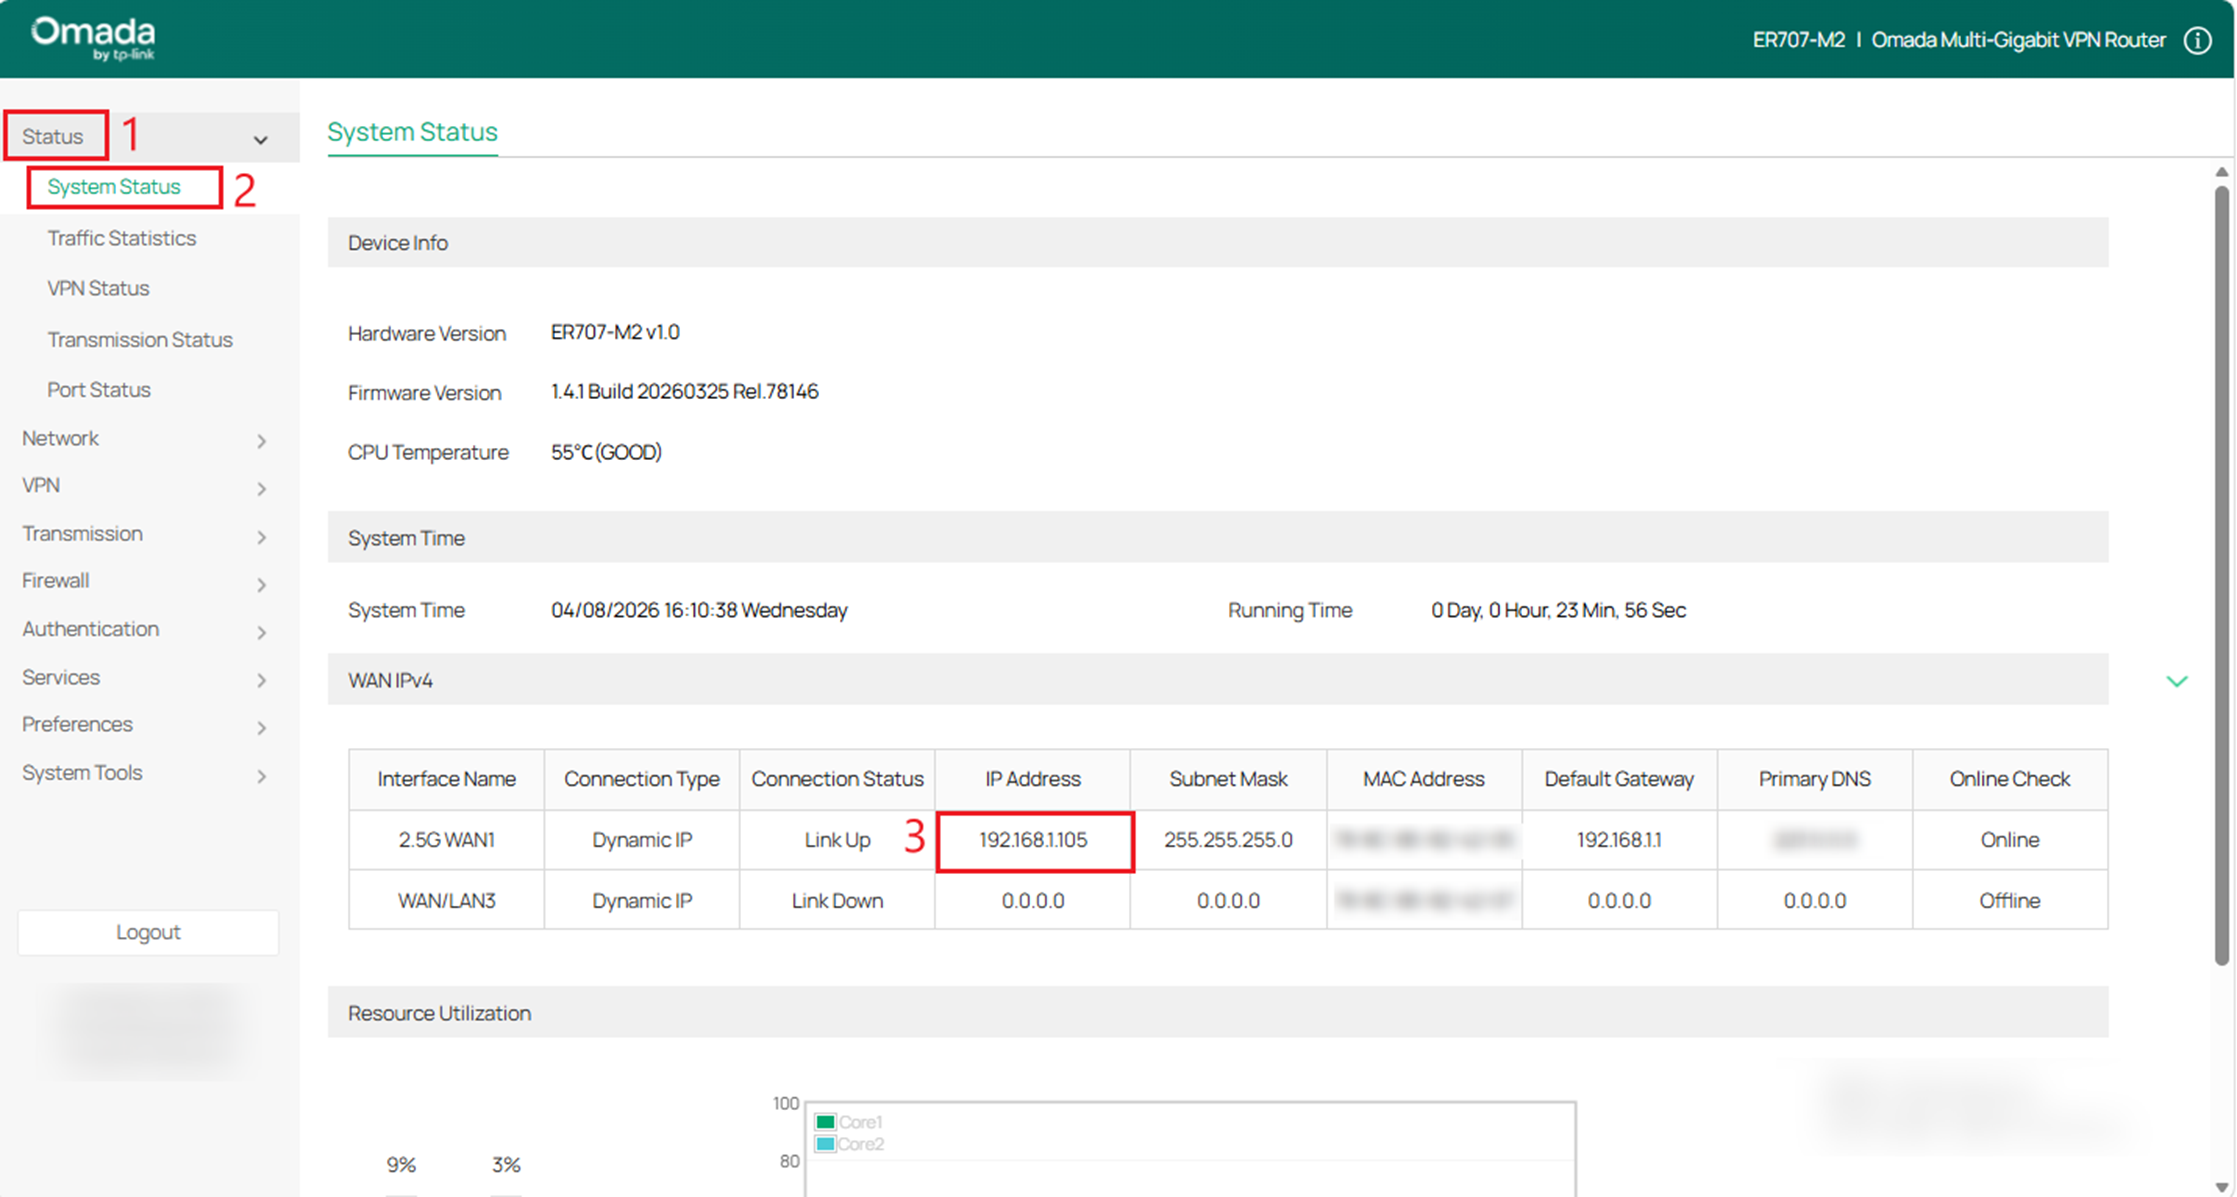
- Verifique o IP WAN e o IP LAN do roteador VPN B.
Escolha o menu Status> Status do Sistema e Rede> LAN.
Etapa 2. Configure as definições de VPN IPsec no Roteador A
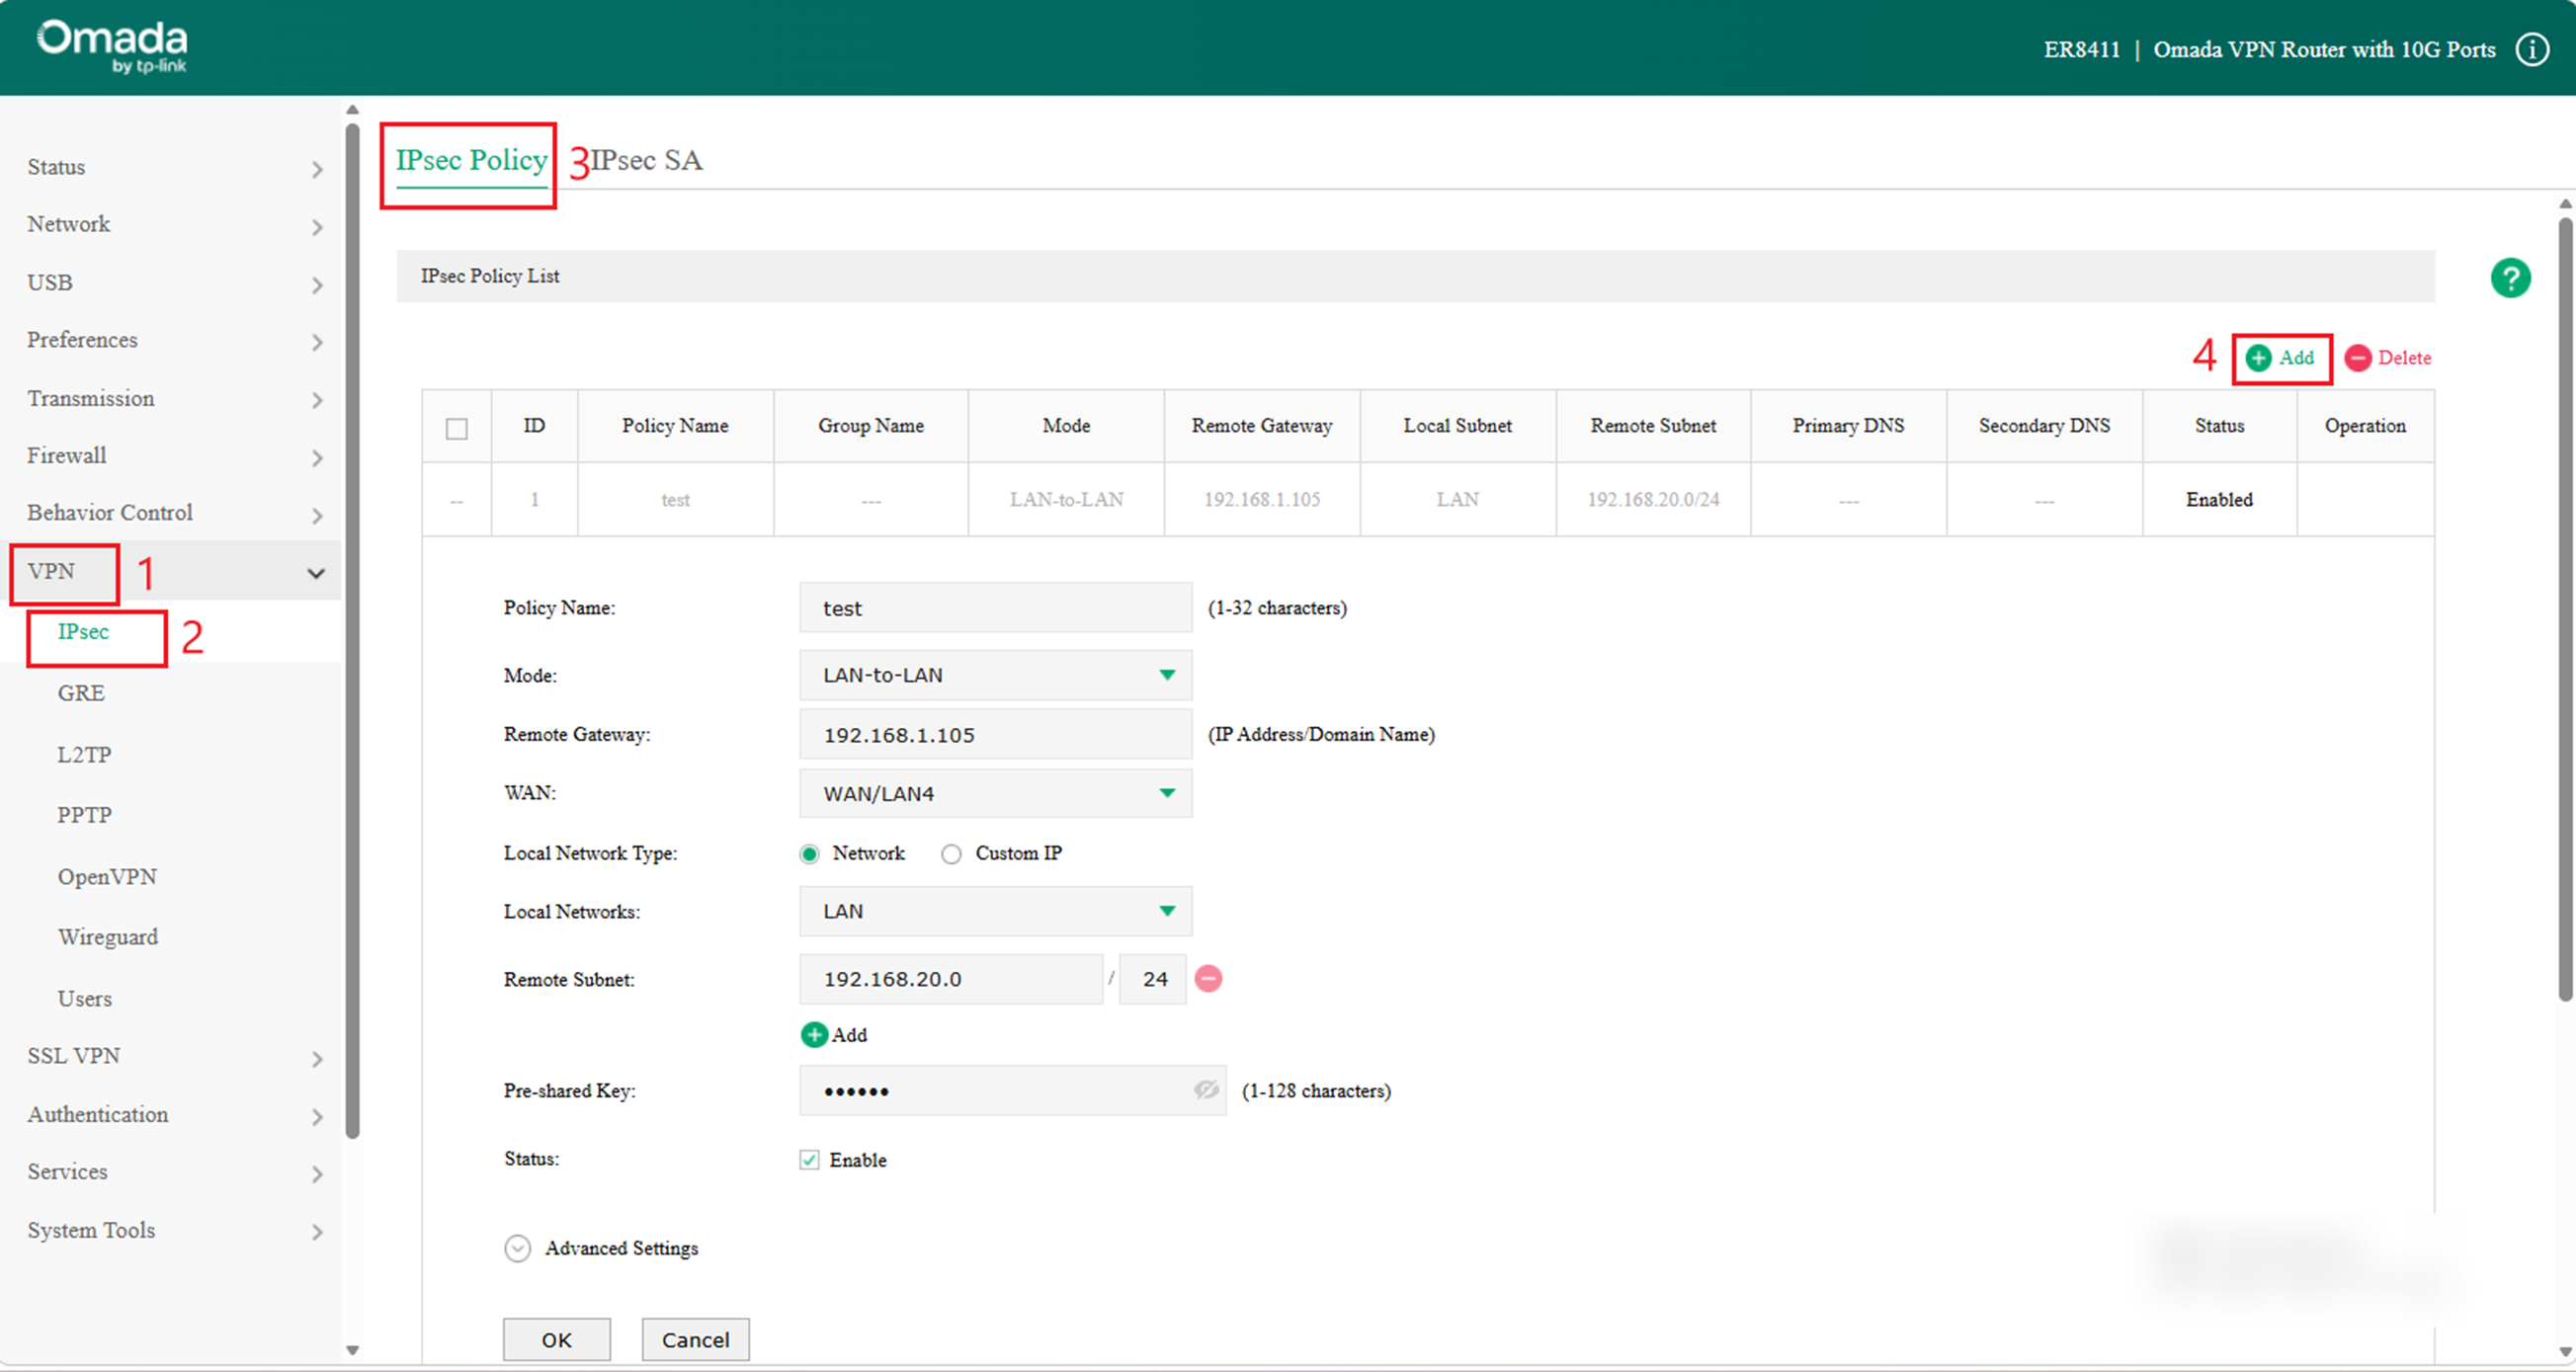
(1) Selecione o menu VPN > IPSec > Política IPSec >Lista de Políticas IPsec e clique em Adicionar para carregar a seguinte página no roteador VPN. Configure os parâmetros básicos para a política IPsec.
·Especifique o modo como LAN para LAN.
·Especifique o gateway remoto.
·Especifique a WAN.
·Especifique a Rede Local como LAN e a Sub-rede Remota.
·Especifique a chave pré-compartilhada conforme desejar.
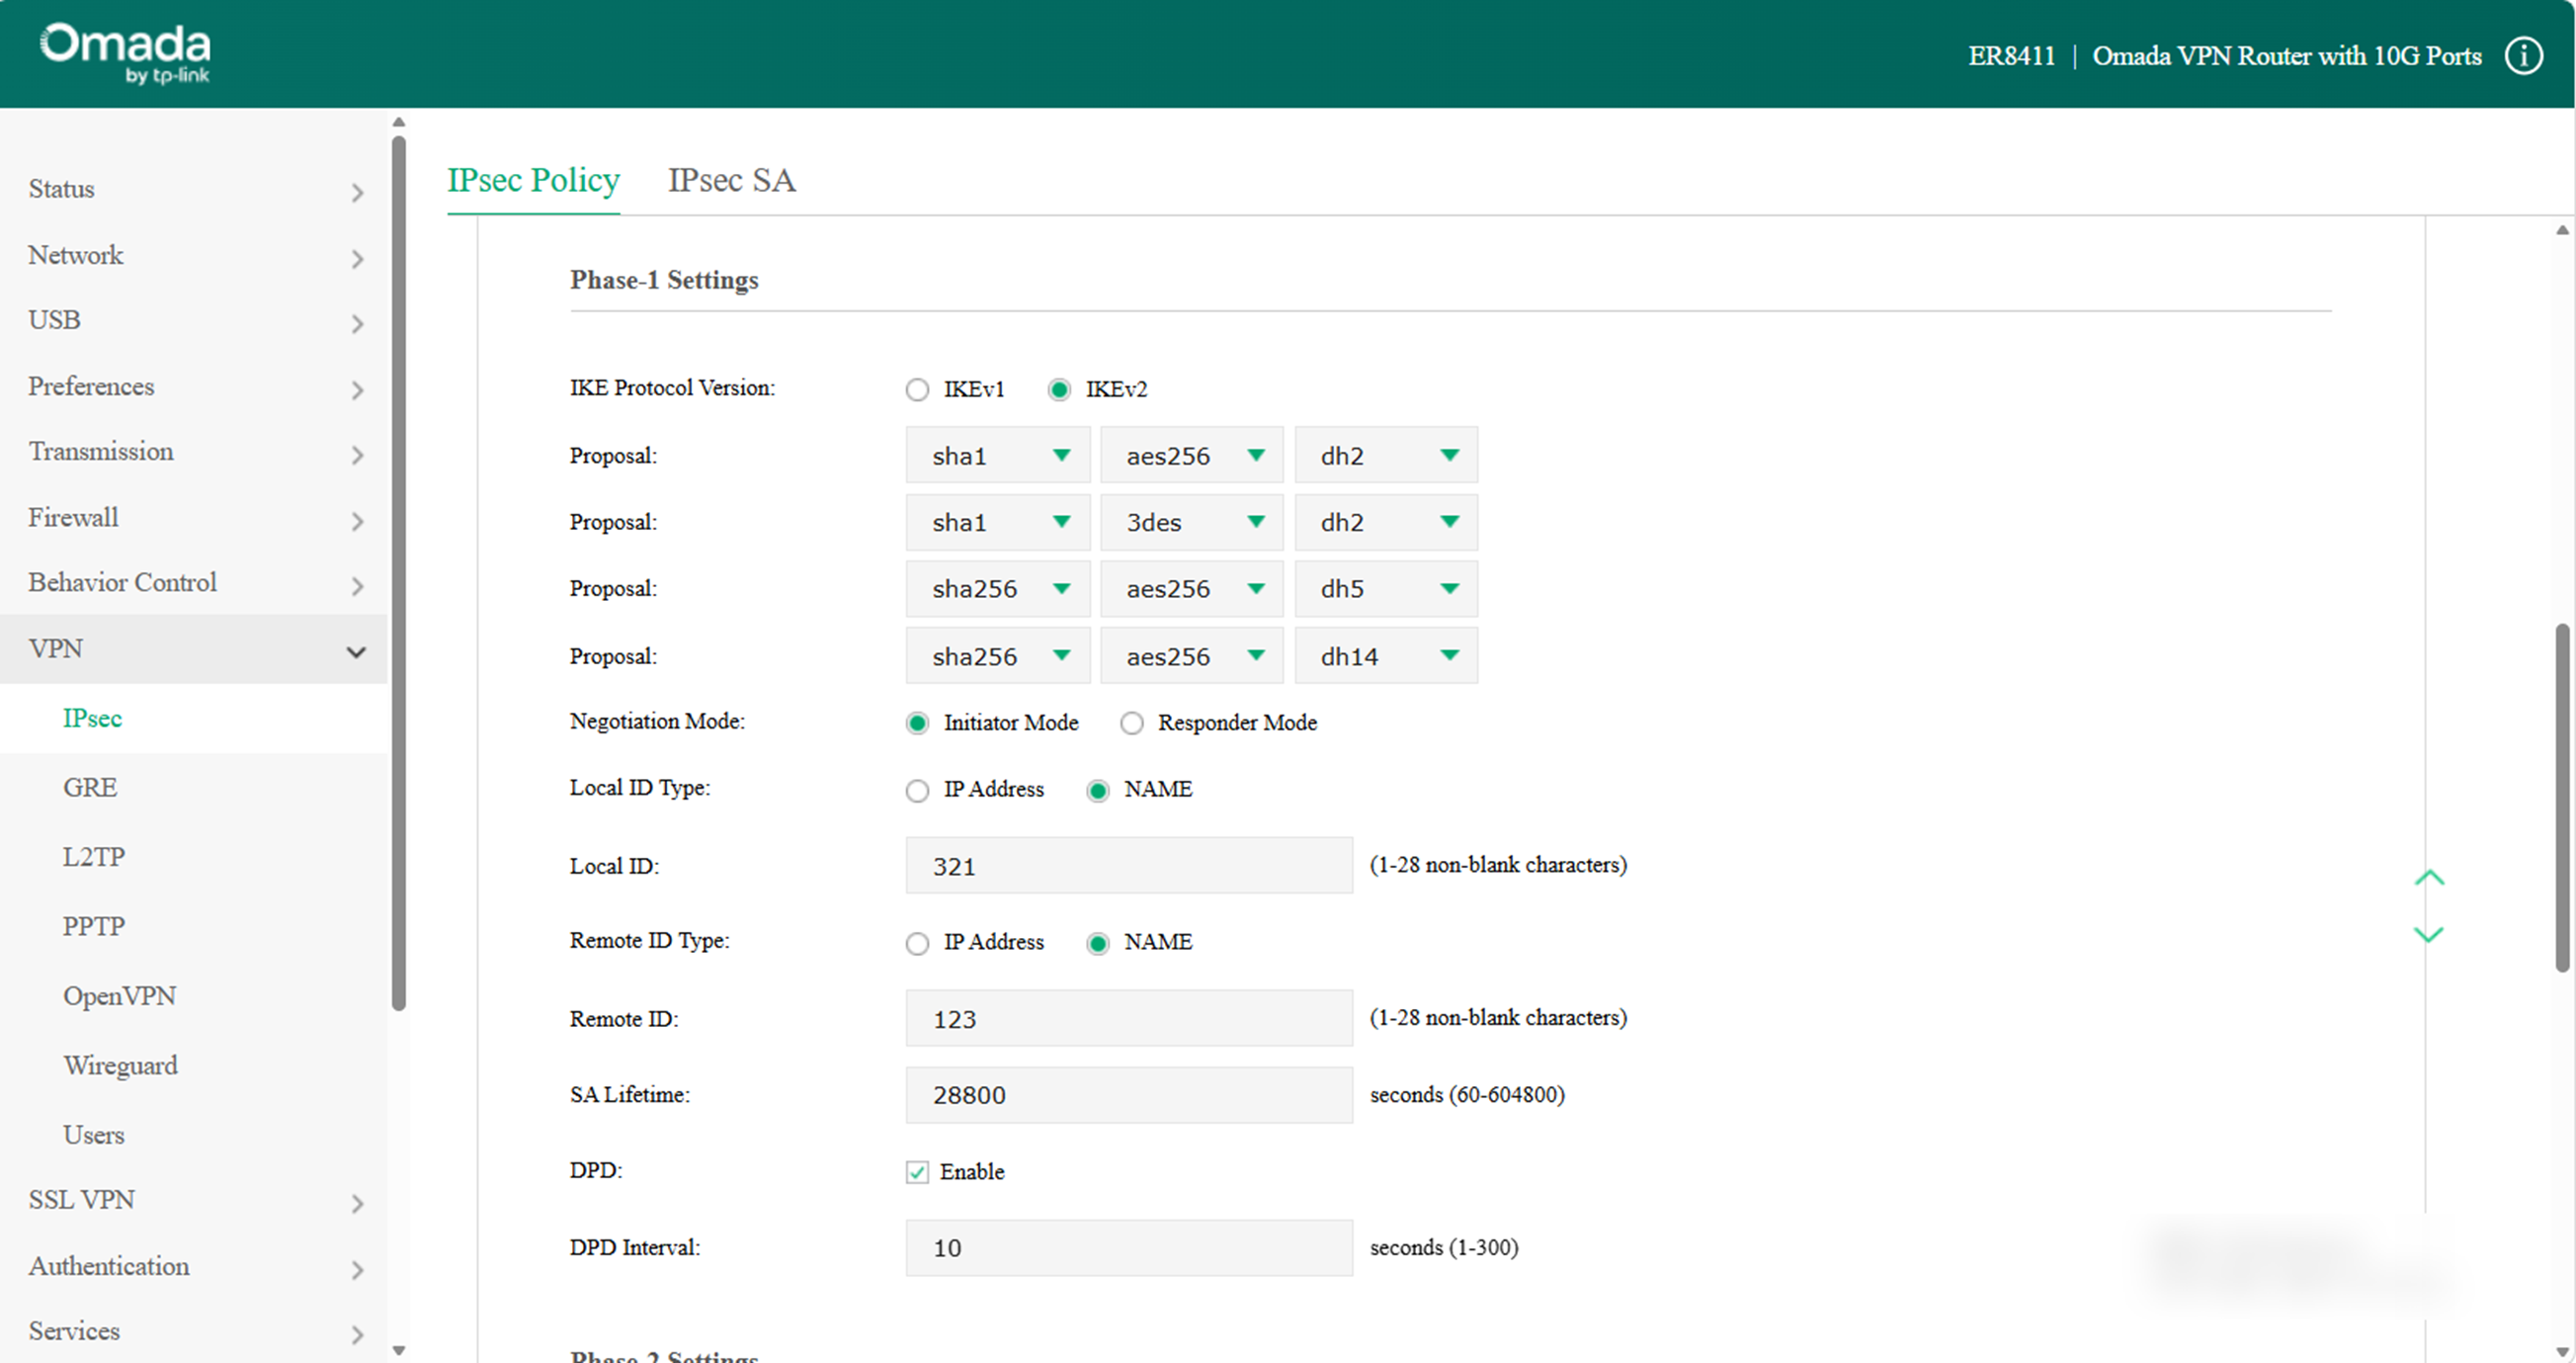
(2) Clique em Configurações Avançadas para carregar a página seguinte. Na seção Configurações da Fase 1, configure os parâmetros da Fase 1 do IKE.
Observação: as configurações de fase em ambos os lados devem corresponder.
·Selecione sha1-aes256-dh2 como a proposta ou mantenha as configurações padrão.
·Especifique o modo de negociação.
Modo Iniciador: O dispositivo local inicia uma conexão com o par.
Modo Respondente: O dispositivo local responde a uma conexão do par.
·Especifique o tipo de ID local/remoto.
Quando um roteador está atrás de um NAT, você pode usar o Endereço IP em vez do NOME como o Tipo de ID Local/Remoto nos seguintes cenários:
Se o roteador (A) estiver atrás de um NAT, insira o endereço IP público do outro roteador (B) no campo Gateway Remoto.
Se o outro roteador (B) estiver na rede pública, insira 0.0.0.0 no campo Gateway Remoto.
Caso contrário, selecione NOME como o Tipo de ID Local/Remoto.
·Especifique o ID local/remoto como desejar. Aqui, especificamos o ID local como 321 e o ID remoto como 123.
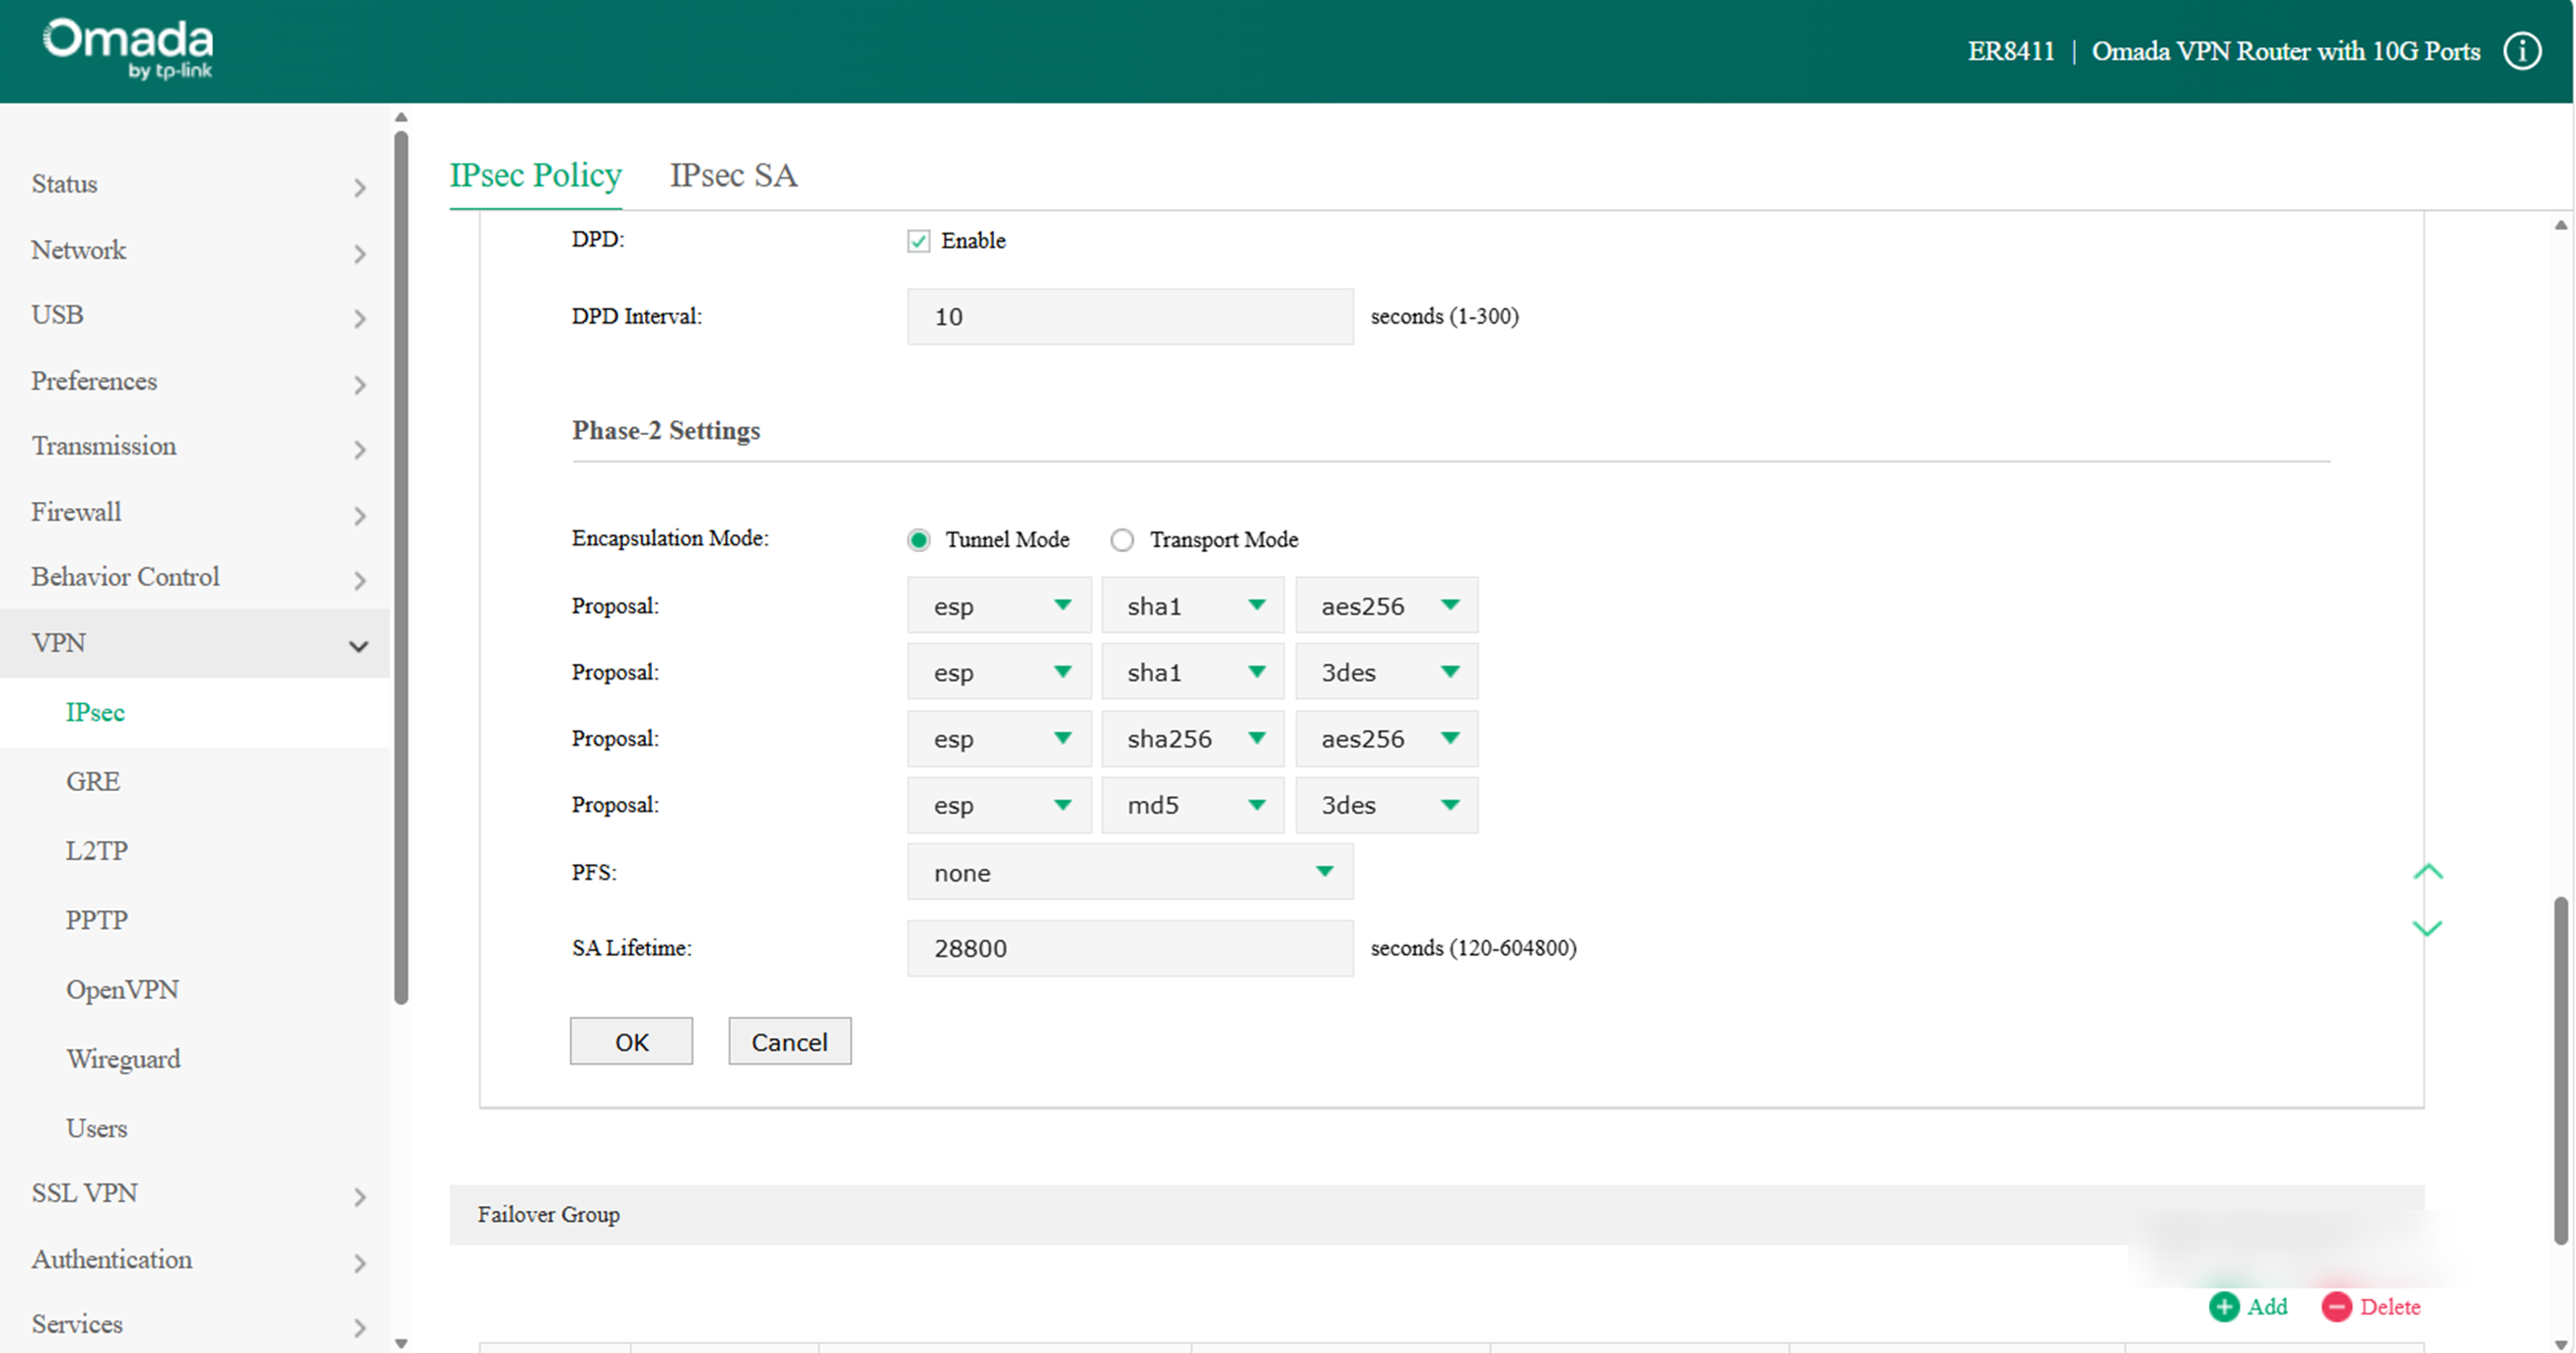
(3) Na seção Configurações da Fase 2, configure os parâmetros da Fase 2 do IKE. Clique em OK.
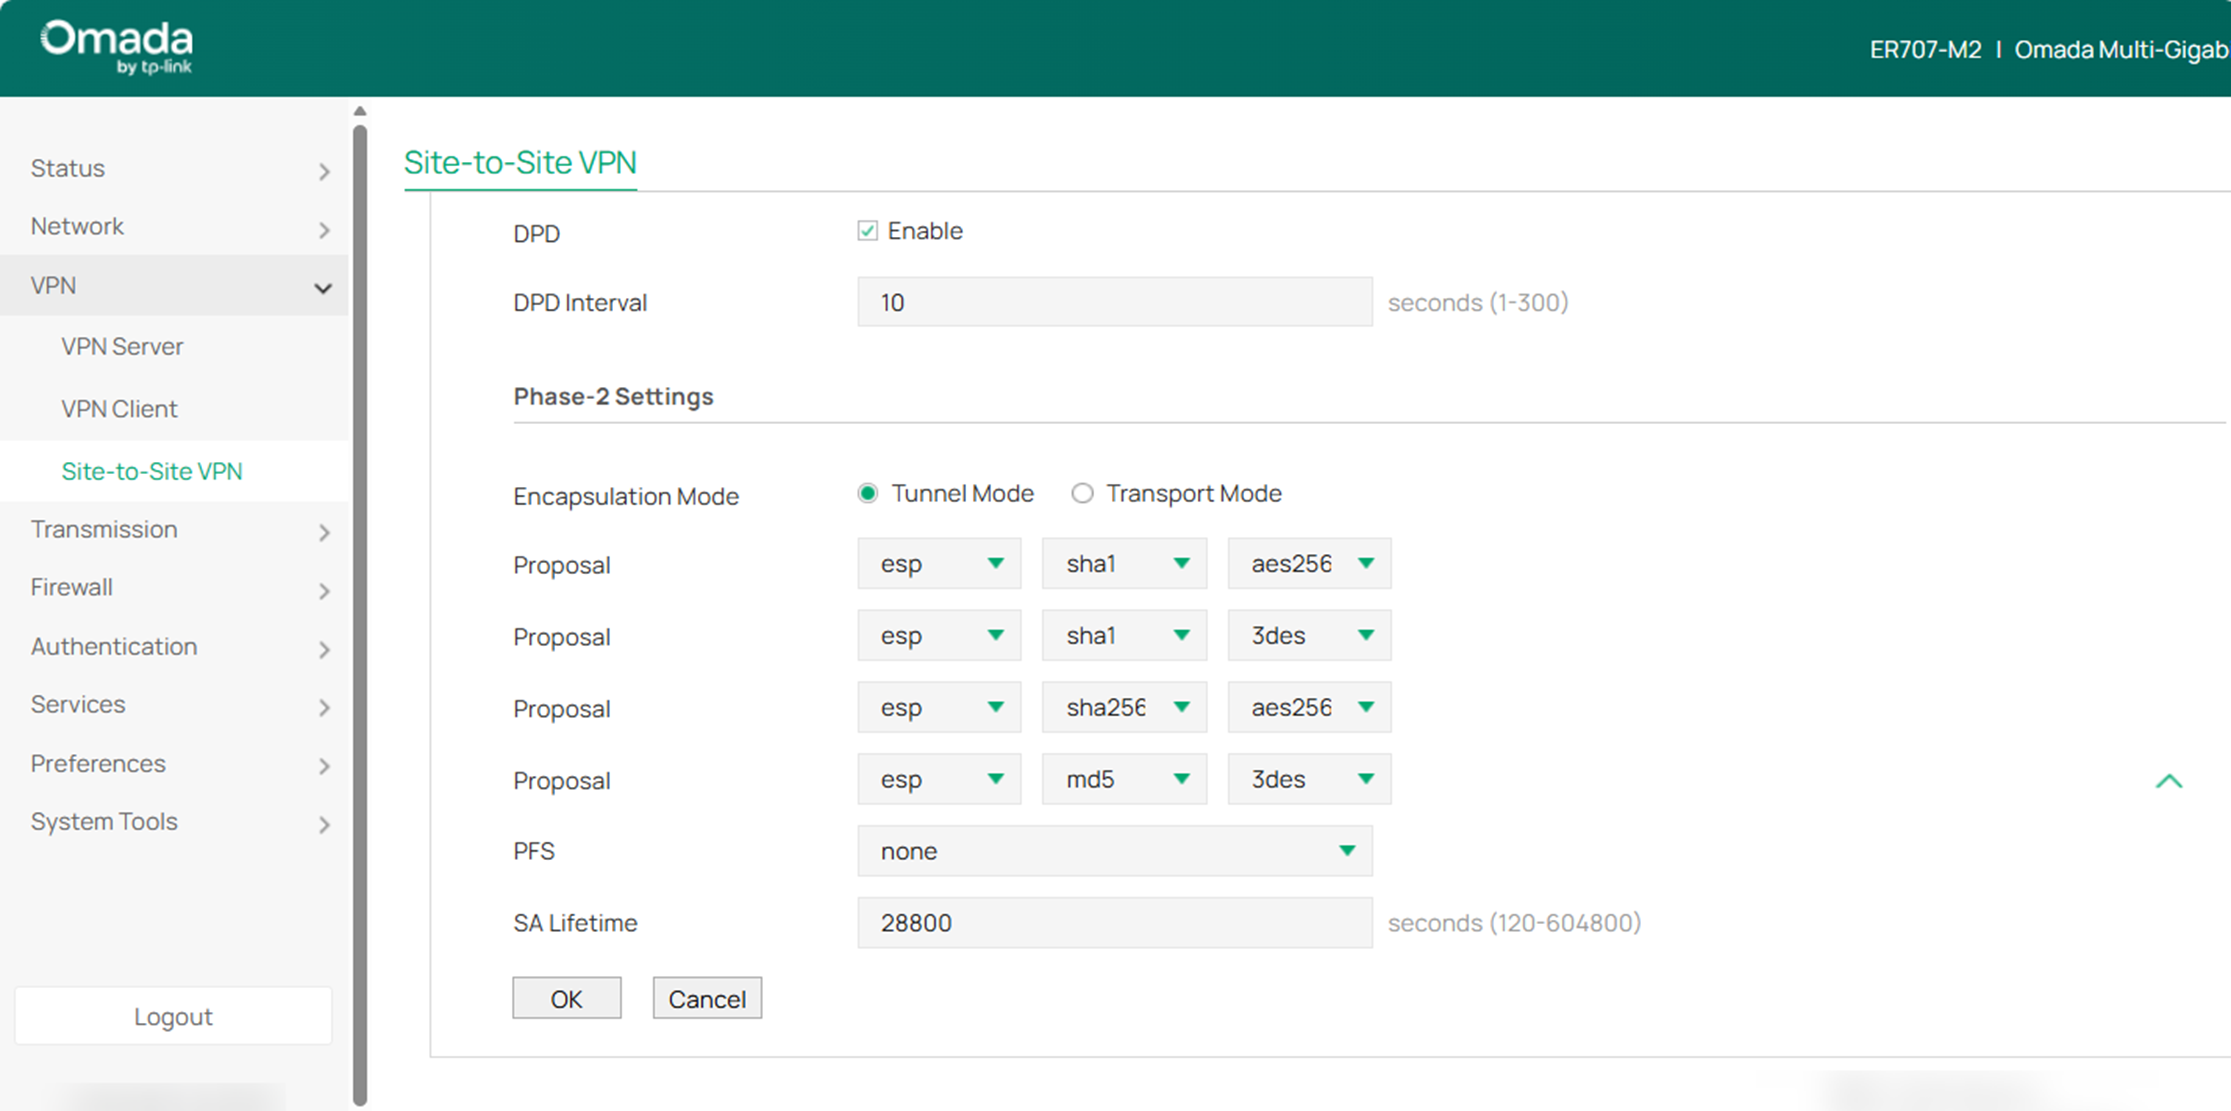
Modo de encapsulamento: Especifique o Modo de encapsulamento como Modo de túnel ou Modo de transporte. Quando ambas as extremidades do túnel são hosts, qualquer um dos modos pode ser escolhido. Quando pelo menos uma das extremidades de um túnel é um gateway de segurança, o modo de túnel é recomendado para garantir a segurança.
Selecione esp-sha1-aes256 como a proposta ou mantenha as configurações padrão.
Uma vez que o roteador esteja atrás de um dispositivo NAT, a proposta não pode ser especificada como ah-md5/sha1/sha256/sha384/sha512; caso contrário, o túnel VPN não poderá ser estabelecido.
Etapa 3.Configure as definições de VPN IPsec no Roteador B
Devido a uma atualização do sistema, existem algumas diferenças na interface web. No entanto, o processo de configuração permanece semelhante.
(1) Escolha o menu VPN > VPN Site-to-Site e clique em Adicionar para carregar a seguinte página no roteador VPN B. Selecione IPsec como Tipo de VPN e configure os parâmetros básicos.
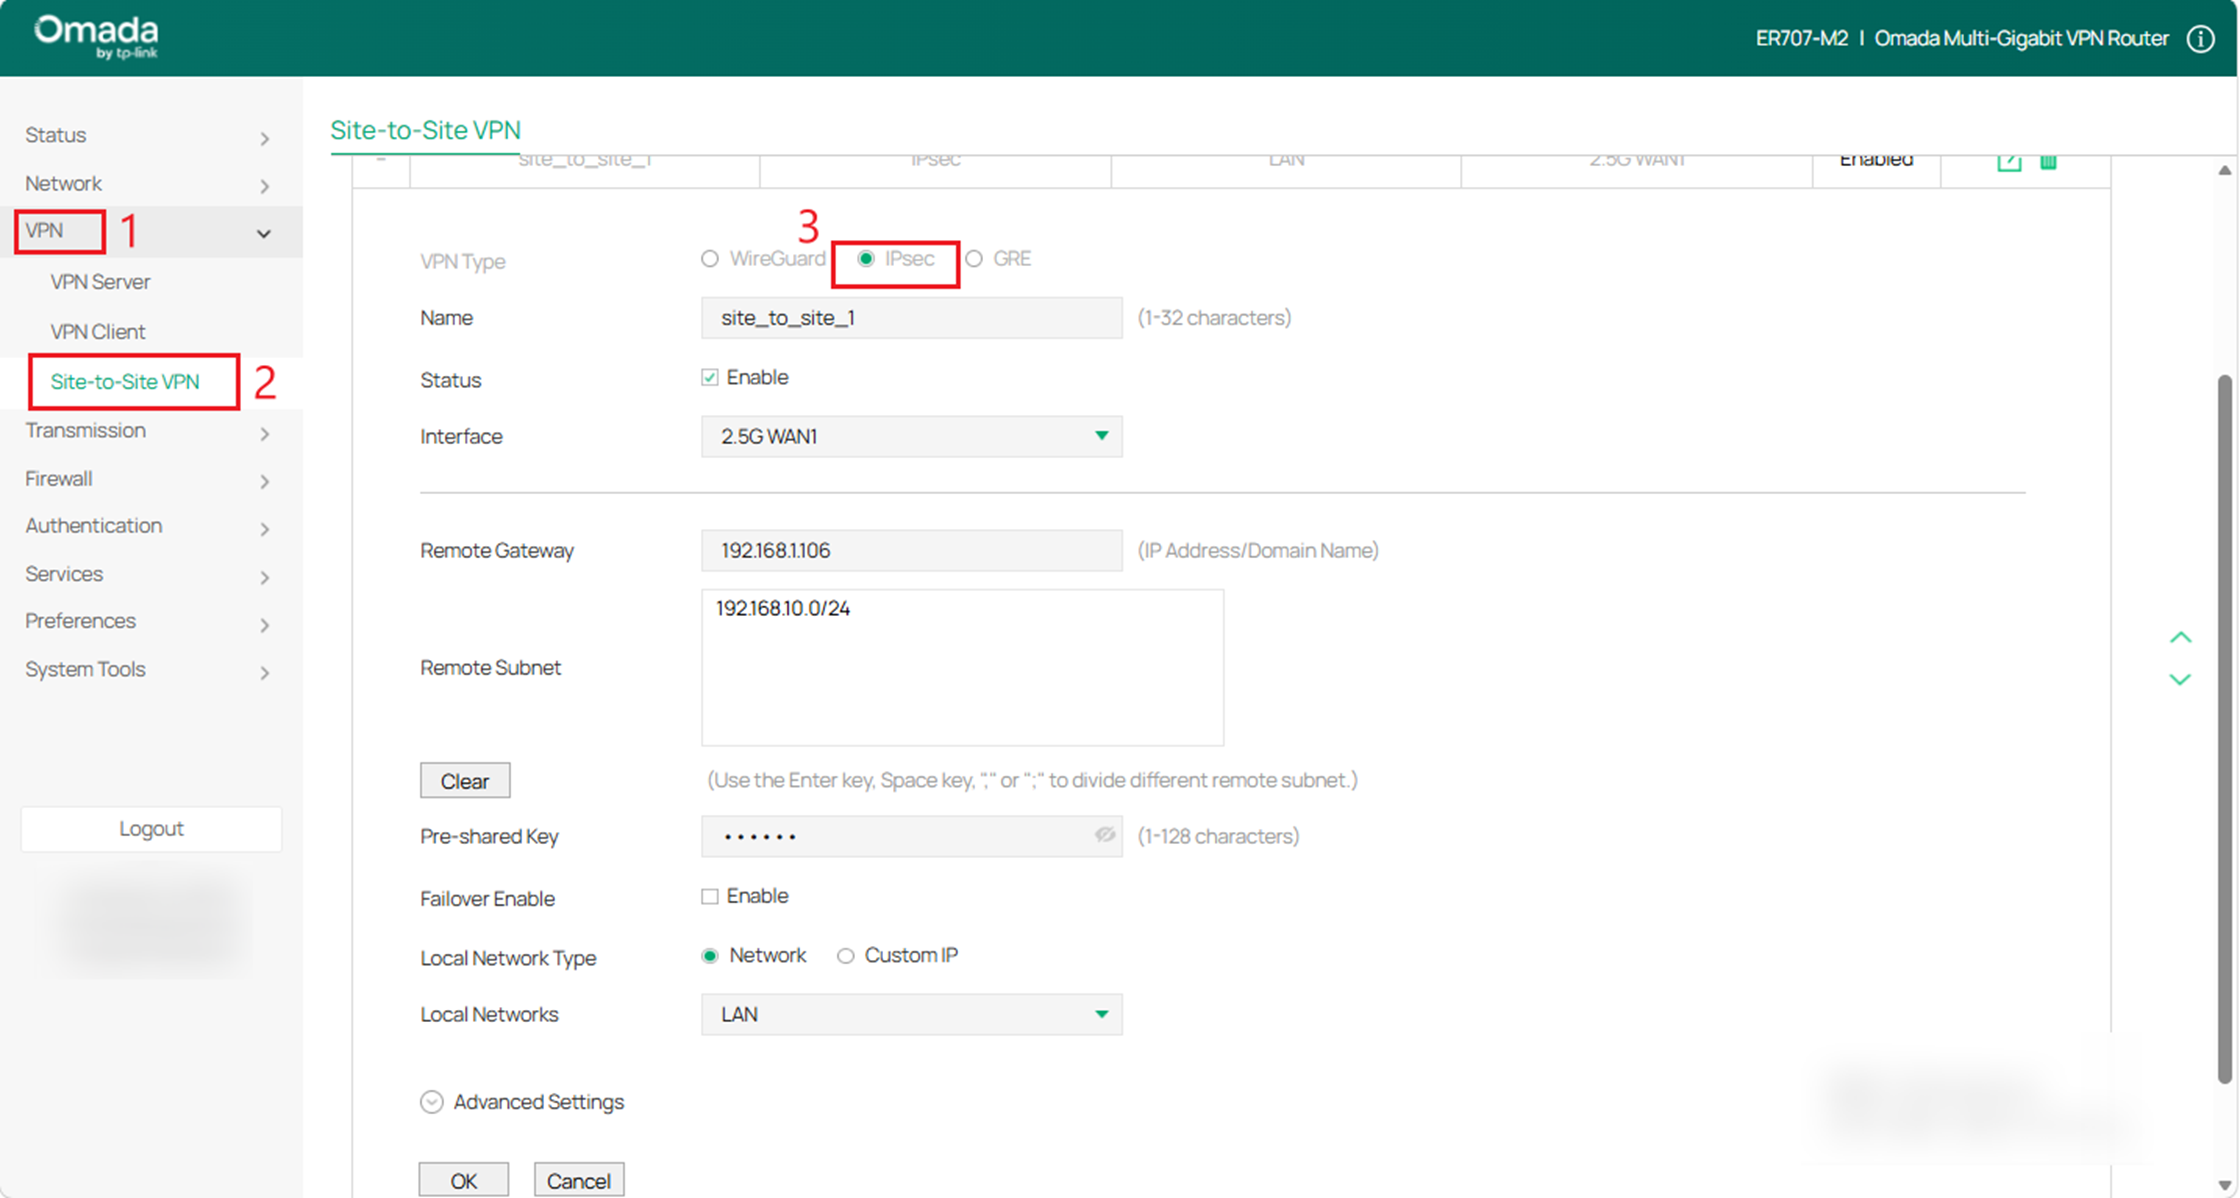
(2) Clique em Configurações Avançadas para carregar a página seguinte. Na seção Configurações da Fase 1, configure os parâmetros da Fase 1 do IKE.
Modo Iniciador: O dispositivo local inicia uma conexão com o par. Modo Respondente: O dispositivo local responde a uma conexão do par.
Observação: Se o gateway remoto de qualquer um dos sites estiver configurado como 0.0.0.0, o Modo de negociação deverá ser definido como Modo de resposta.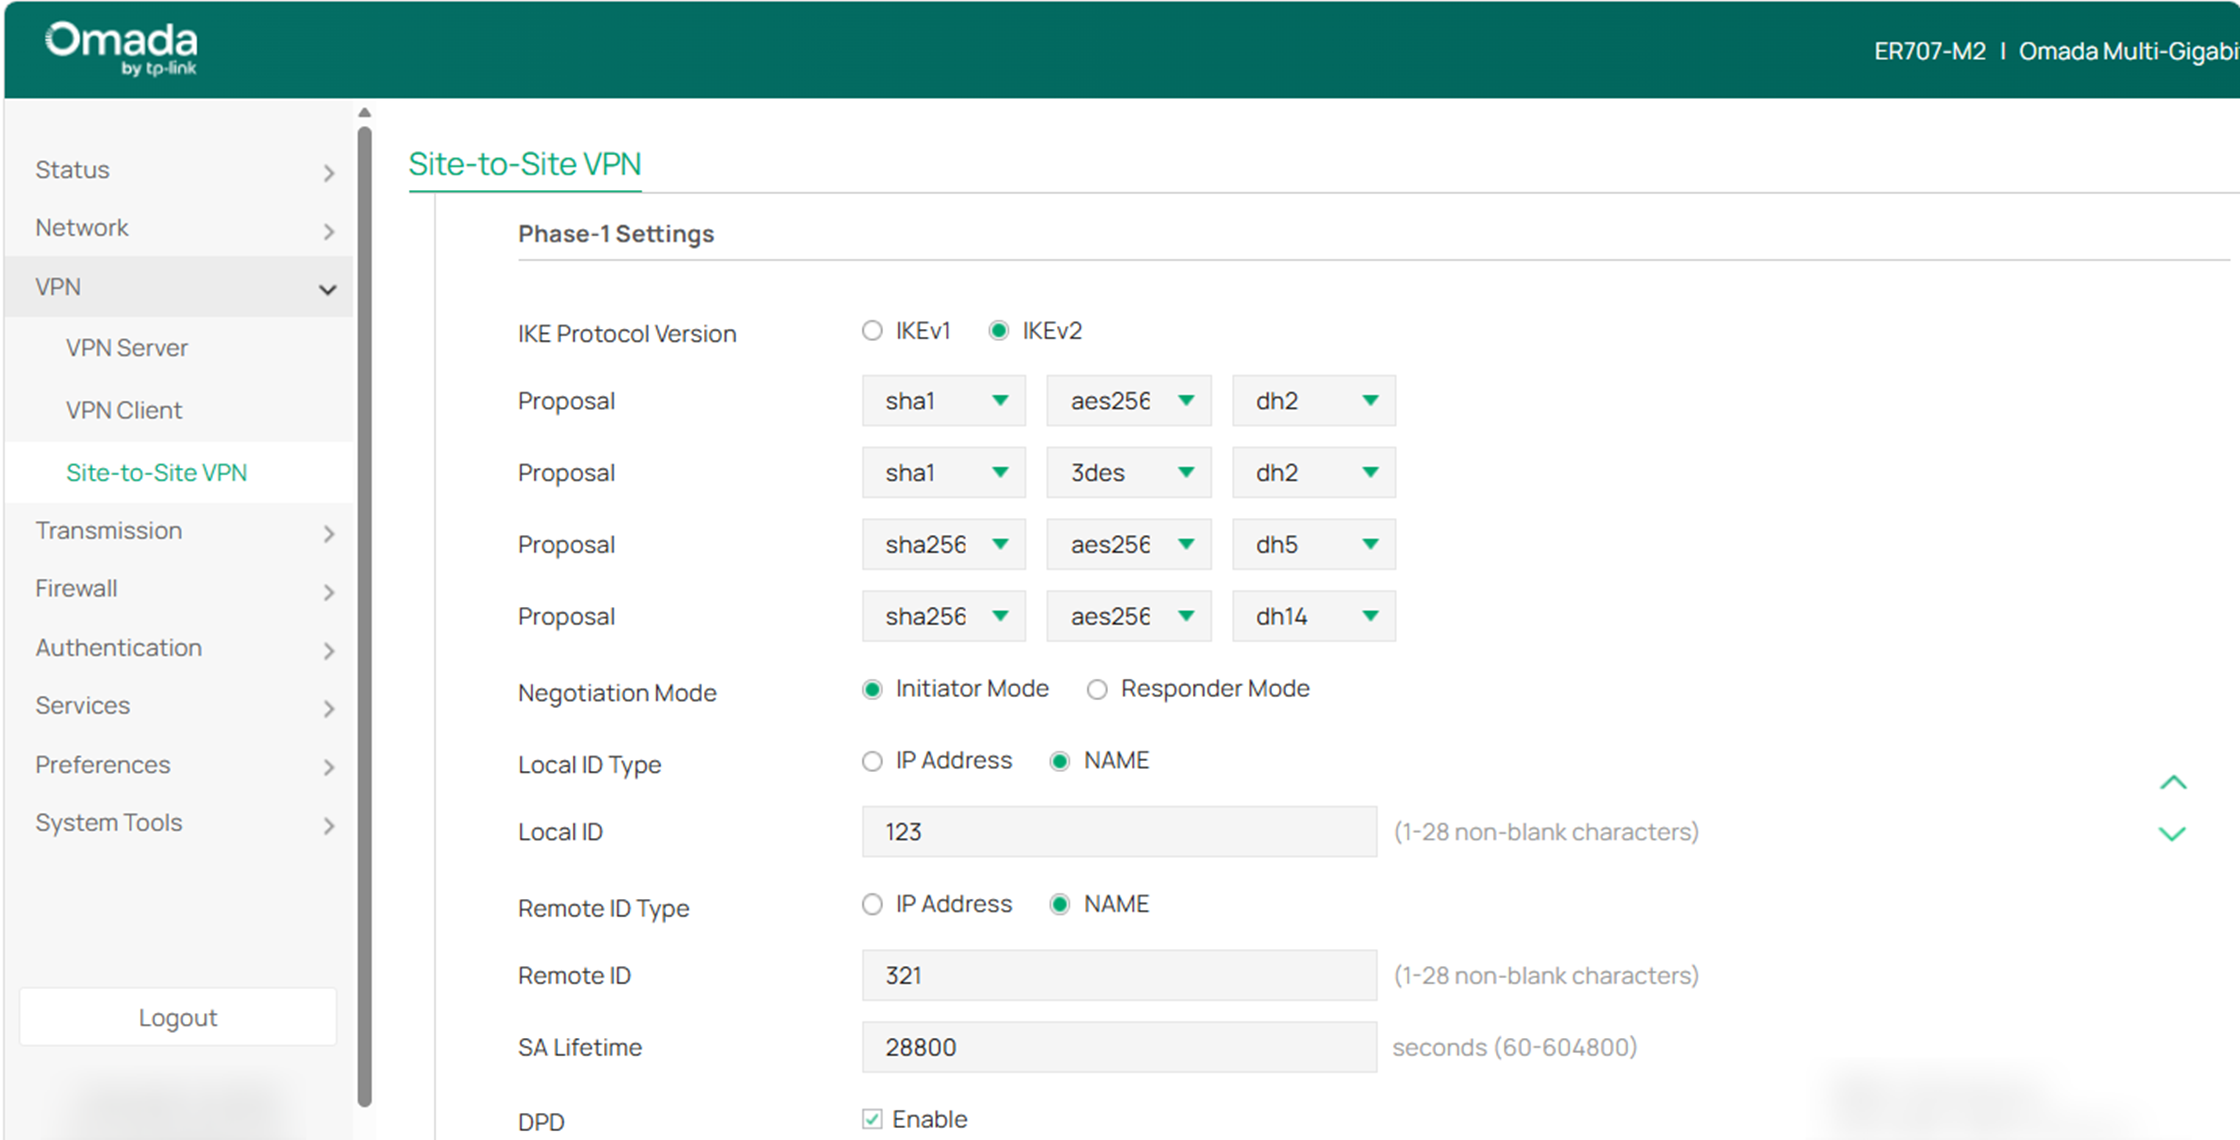
(3) Na seção Configurações da Fase 2, configure os parâmetros da Fase 2 do IKE. Clique em OK.
Verificação
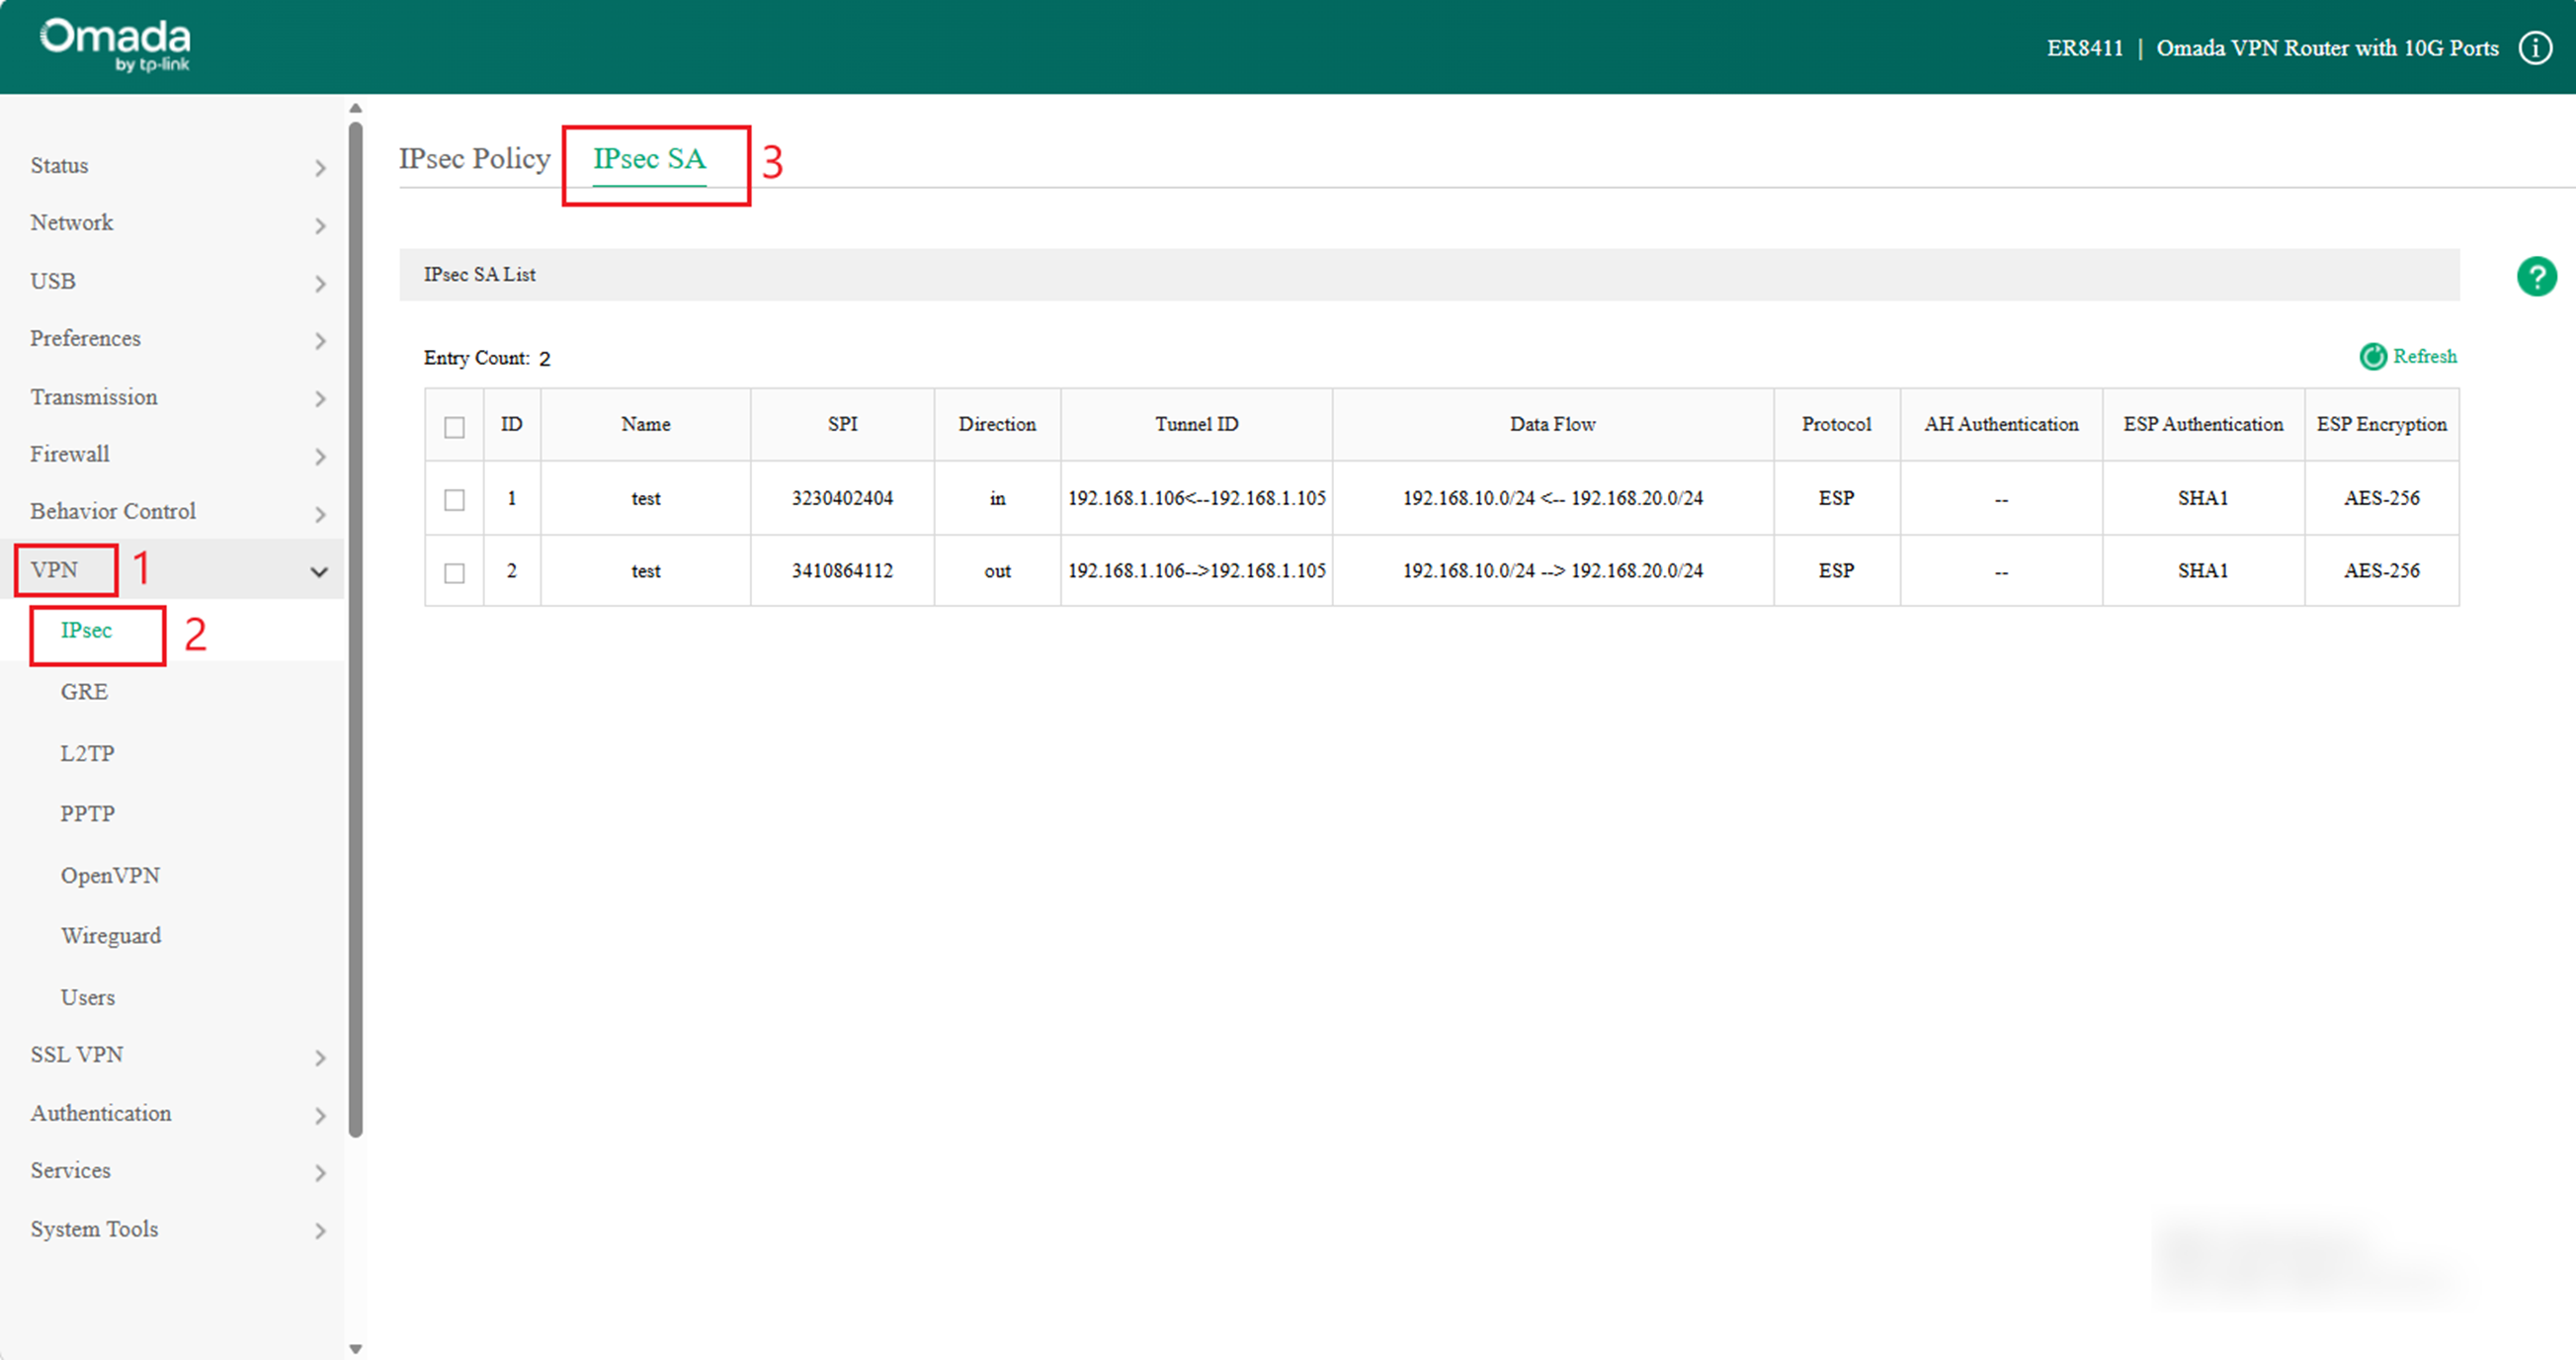
Verifique o status da conexão do túnel VPN IPsec.
Para o roteador A, navegue até VPN > IPsec > IPsec SA para carregar a seguinte página. Se o túnel VPN IPsec for estabelecido com sucesso, ele será exibido na lista.
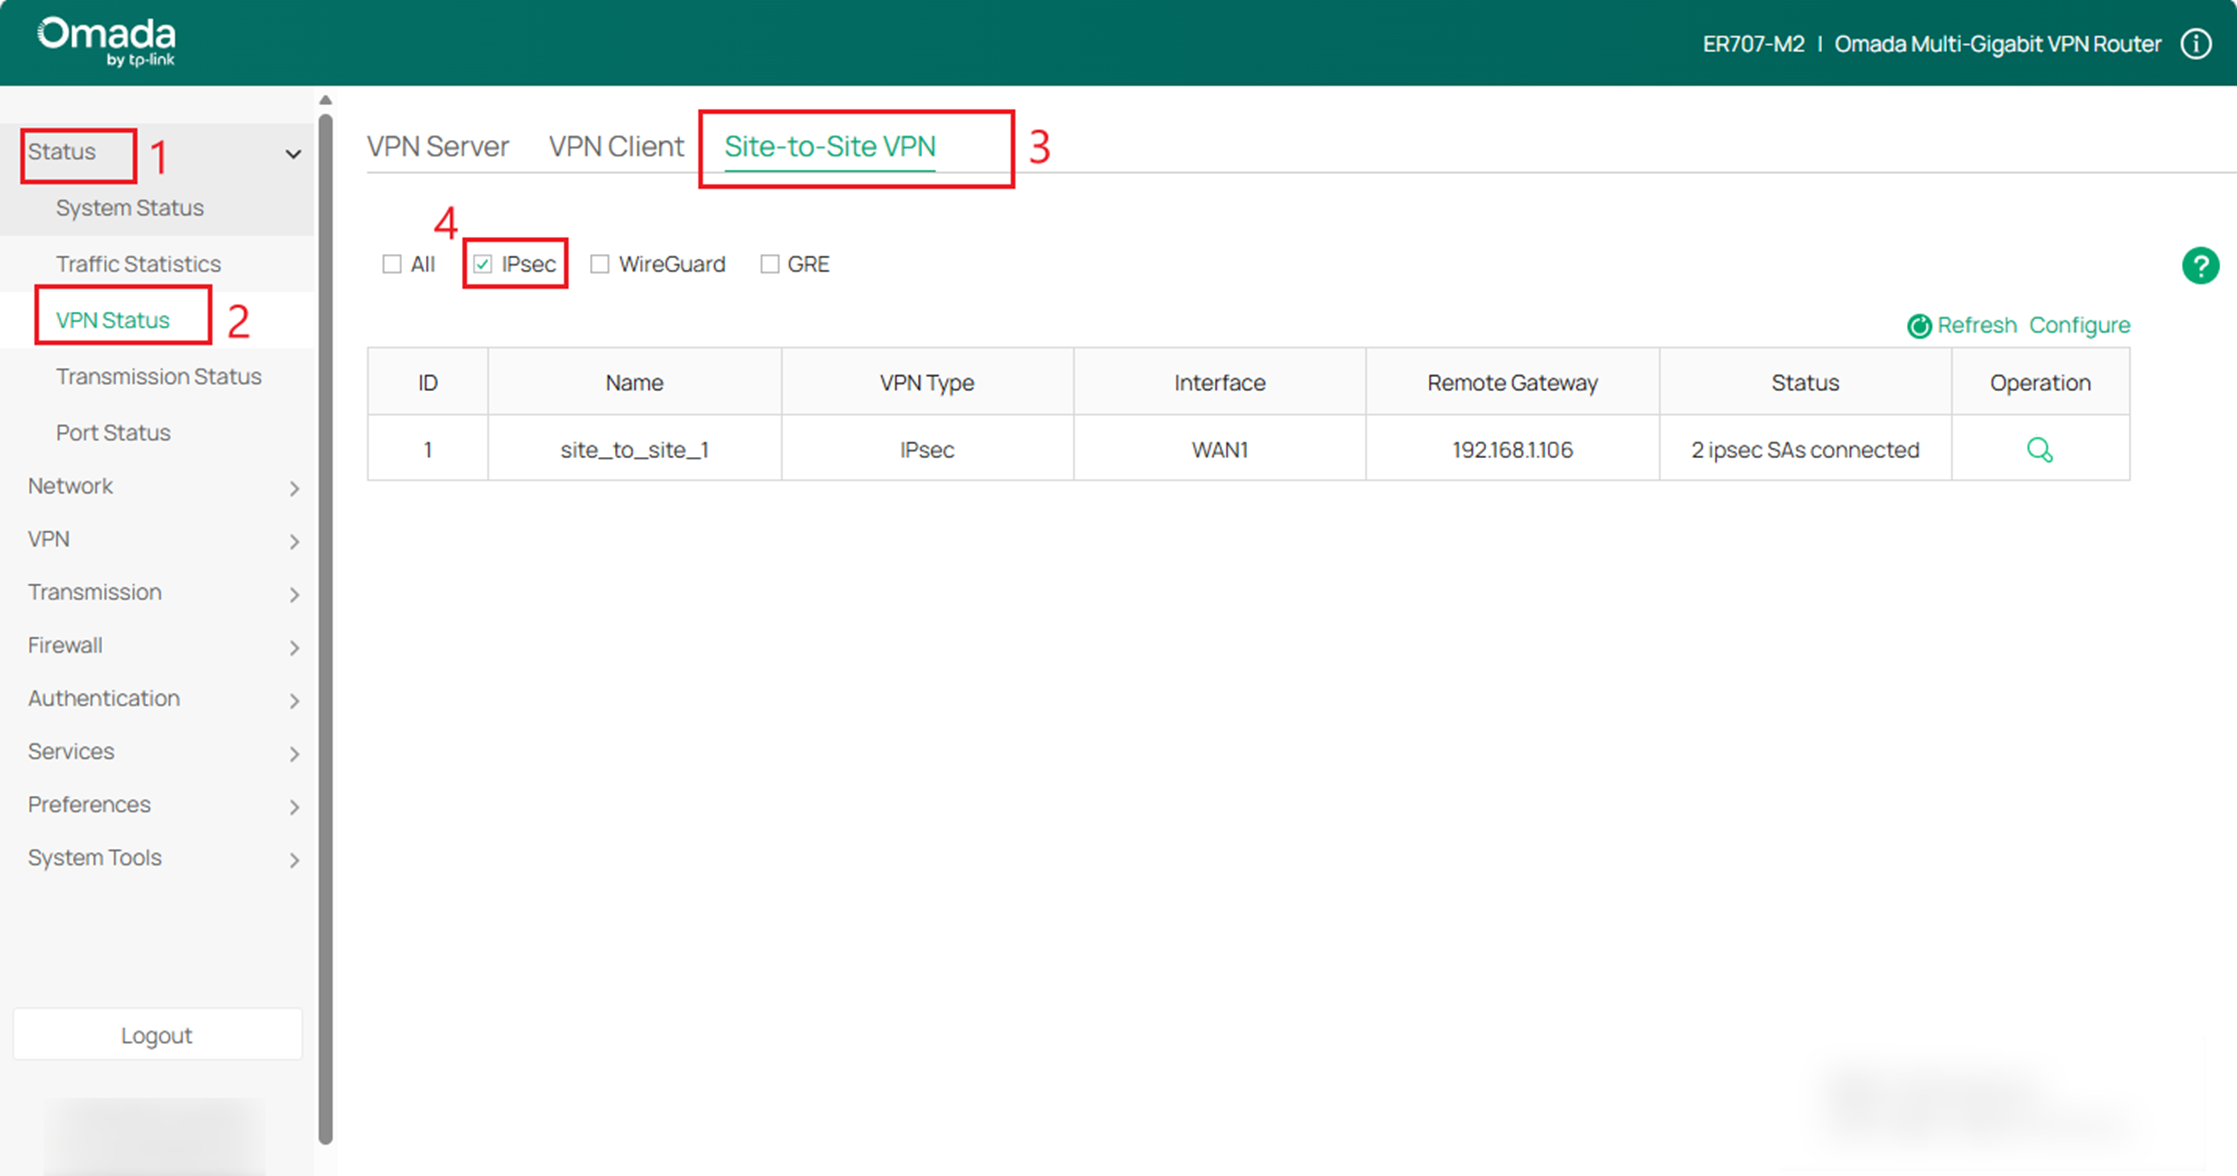
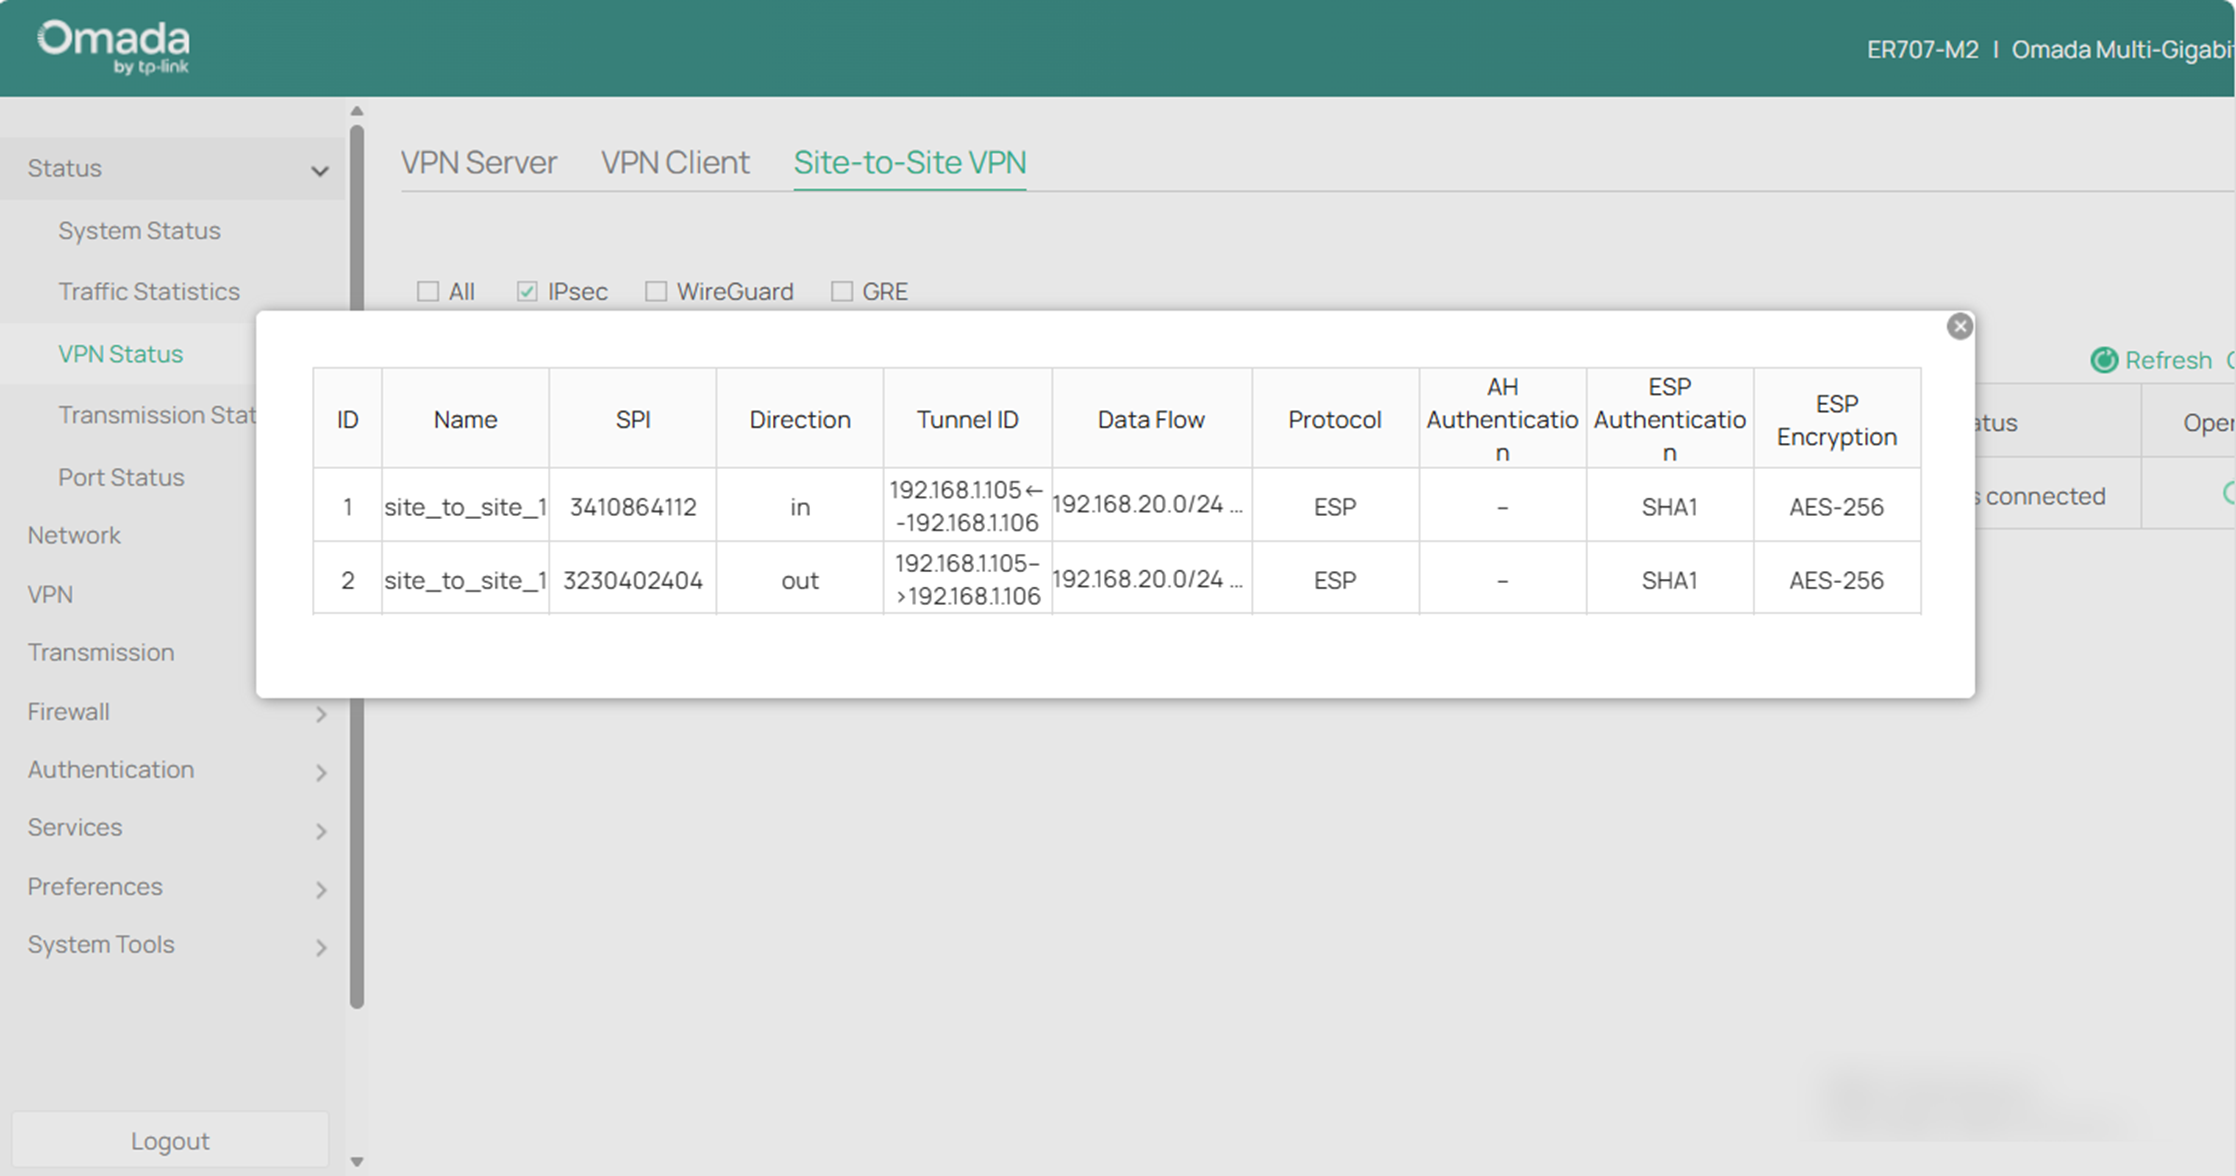
Para o roteador B, navegue até Status > Status da VPN > VPN Site-to-Site > IPsec para carregar a página seguinte. Clique no botão em Operação à direita para visualizar os detalhes.
Conclusão
Agora você aprendeu como configurar uma VPN IPsec Site-to-Site no modo autônomo.
Para saber mais sobre cada função e configuração, visite Página Inicial de Suporte para baixar ou consultar o manual do seu produto.
