


Подходит для: TP-Link Smart Switch и управляемых коммутаторов L2/L2+/L3
Требование к сети:
В сети мы хотим заблокировать нелегального клиента, IP-адрес которого 172.30.30.105/24, от получения доступа к сети, но мы не знаем, к какому порту этот нелегальный клиент подключён к коммутатору.

Вот один из способов настроить правило extend-ACL на коммутаторе TP-Link, чтобы заблокировать нелегальному клиенту доступ к локальной сети и Интернету через Gateway Router. В этом примере мы используем TL-SG3424 V1.0 для выполнения веб-конфигурации и CLI-конфигурации.
Веб-конфигурация:
Шаг 1. ACL Config
Создайте Extend ACL ID в диапазоне от 200 до 299.

В Extend-IP ACL выберите ACL ID, созданный на шаге 1, создайте Rule со следующими параметрами:
“Operation”=Deny;
“S-IP”=172.30.30.105 “Mask”=255.255.255.255;

Шаг 2. Policy Config
В “Policy Config”-”Policy Create” создайте имя Policy, например “block”

Выбрав имя policy и ACL ID, нажмите “Create”, чтобы создать Action.

Шаг 3. Policy Binding
Выбрав Policy “block”, правило будет действовать на всех 24 портах, поэтому для диапазона портов вы должны указать “1-24”. Затем нажмите “Bind”

На данный момент вы завершили веб-конфигурацию на TL-SG3424, если вы считаете, что использовать Web слишком медленно, вот Command, если вы хотите настроить коммутатор через console, telnet или ssh.
CLI Configuration:
TL-SG3424>
TL-SG3424>en
TL-SG3424#con
TL-SG3424(config)#
TL-SG3424(config)#access-list create 200
TL-SG3424(config)#access-list extended 200 rule 1 deny sip 172.30.30.105 smask 255.255.255.255
TL-SG3424(config)#access-list policy name block
TL-SG3424(config)#access-list policy action block 200
TL-SG3424(config-action)#ex
TL-SG3424(config)#interface range gigabitEthernet 1/0/1-24
TL-SG3424(config-if-range)#access-list bind block
Проверка эксперимента:
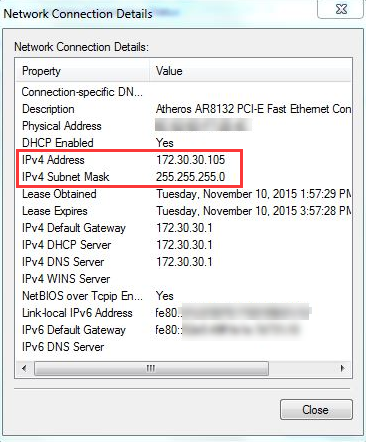
Вот IP-параметры нелегального ПК, мы используем команду ping для проверки, может ли этот ПК успешно пропинговать Internet Gateway Router, IP-адрес которого 172.30.30.1.

Это “Request time out” доказало, что правило ACL вступило в силу на TL-SG3424, чтобы заблокировать нелегальному клиенту, IP-адрес которого 172.30.30.105, доступ к сети.

Примечание: После вышеуказанной конфигурации ни Интернет, ни FTP Server не могут быть посещены с 172.30.30.105.
