


목차
서론
Omada 라우터의 DMZ 호스트 기능은 IPv4 NAT를 통해 선택된 WAN 인터페이스가 수신한 새로운 인바운드 연결을 로컬 네트워크의 지정된 장치로 전달하는 기능입니다. 이 기능은 여러 포트를 사용하거나 동적으로 할당된 포트를 사용하는 애플리케이션은 물론, 임시 테스트 및 문제 해결에도 유용합니다. DMZ로 지정된 호스트는 다른 호스트보다 큰 보안 위험에 노출되므로 필요한 경우에만 DMZ를 사용해야 하며 호스트에 적절한 보안 조치를 취해야 합니다. 이 가이드에서는 독립 실행형 모드 및 컨트롤러 모드에서 Omada 라우터에 DMZ를 설정하는 과정을 설명합니다.
요구 사항
- 독립 실행형: Omada 라우터
- 컨트롤러: Omada 라우터 + Omada 컨트롤러
설정
DMZ 호스트 기능은 라우터의 독립 실행형 웹 인터페이스 또는 Omada 컨트롤러를 통해 설정할 수 있습니다. 진행하기 전에, 지정된 DMZ 호스트의 IP 주소가 변경되지 않도록 정적 IP 주소를 할당하거나 DHCP 예약을 설정하세요. DHCP 예약을 사용하는 경우, DMZ 목적지 IP, 예약된 IP, 그리고 장치의 현재 IP 주소가 동일한지 확인하세요. 예약 설정이 완료된 후에도 장치가 다른 주소를 사용하고 있다면 예약된 주소를 할당받을 수 있도록 DHCP 임대 기간을 갱신하세요.
Omada 라우터의 관리 방식에 따라 아래의 해당 설정 과정을 따르세요.
컨트롤러 모드 설정
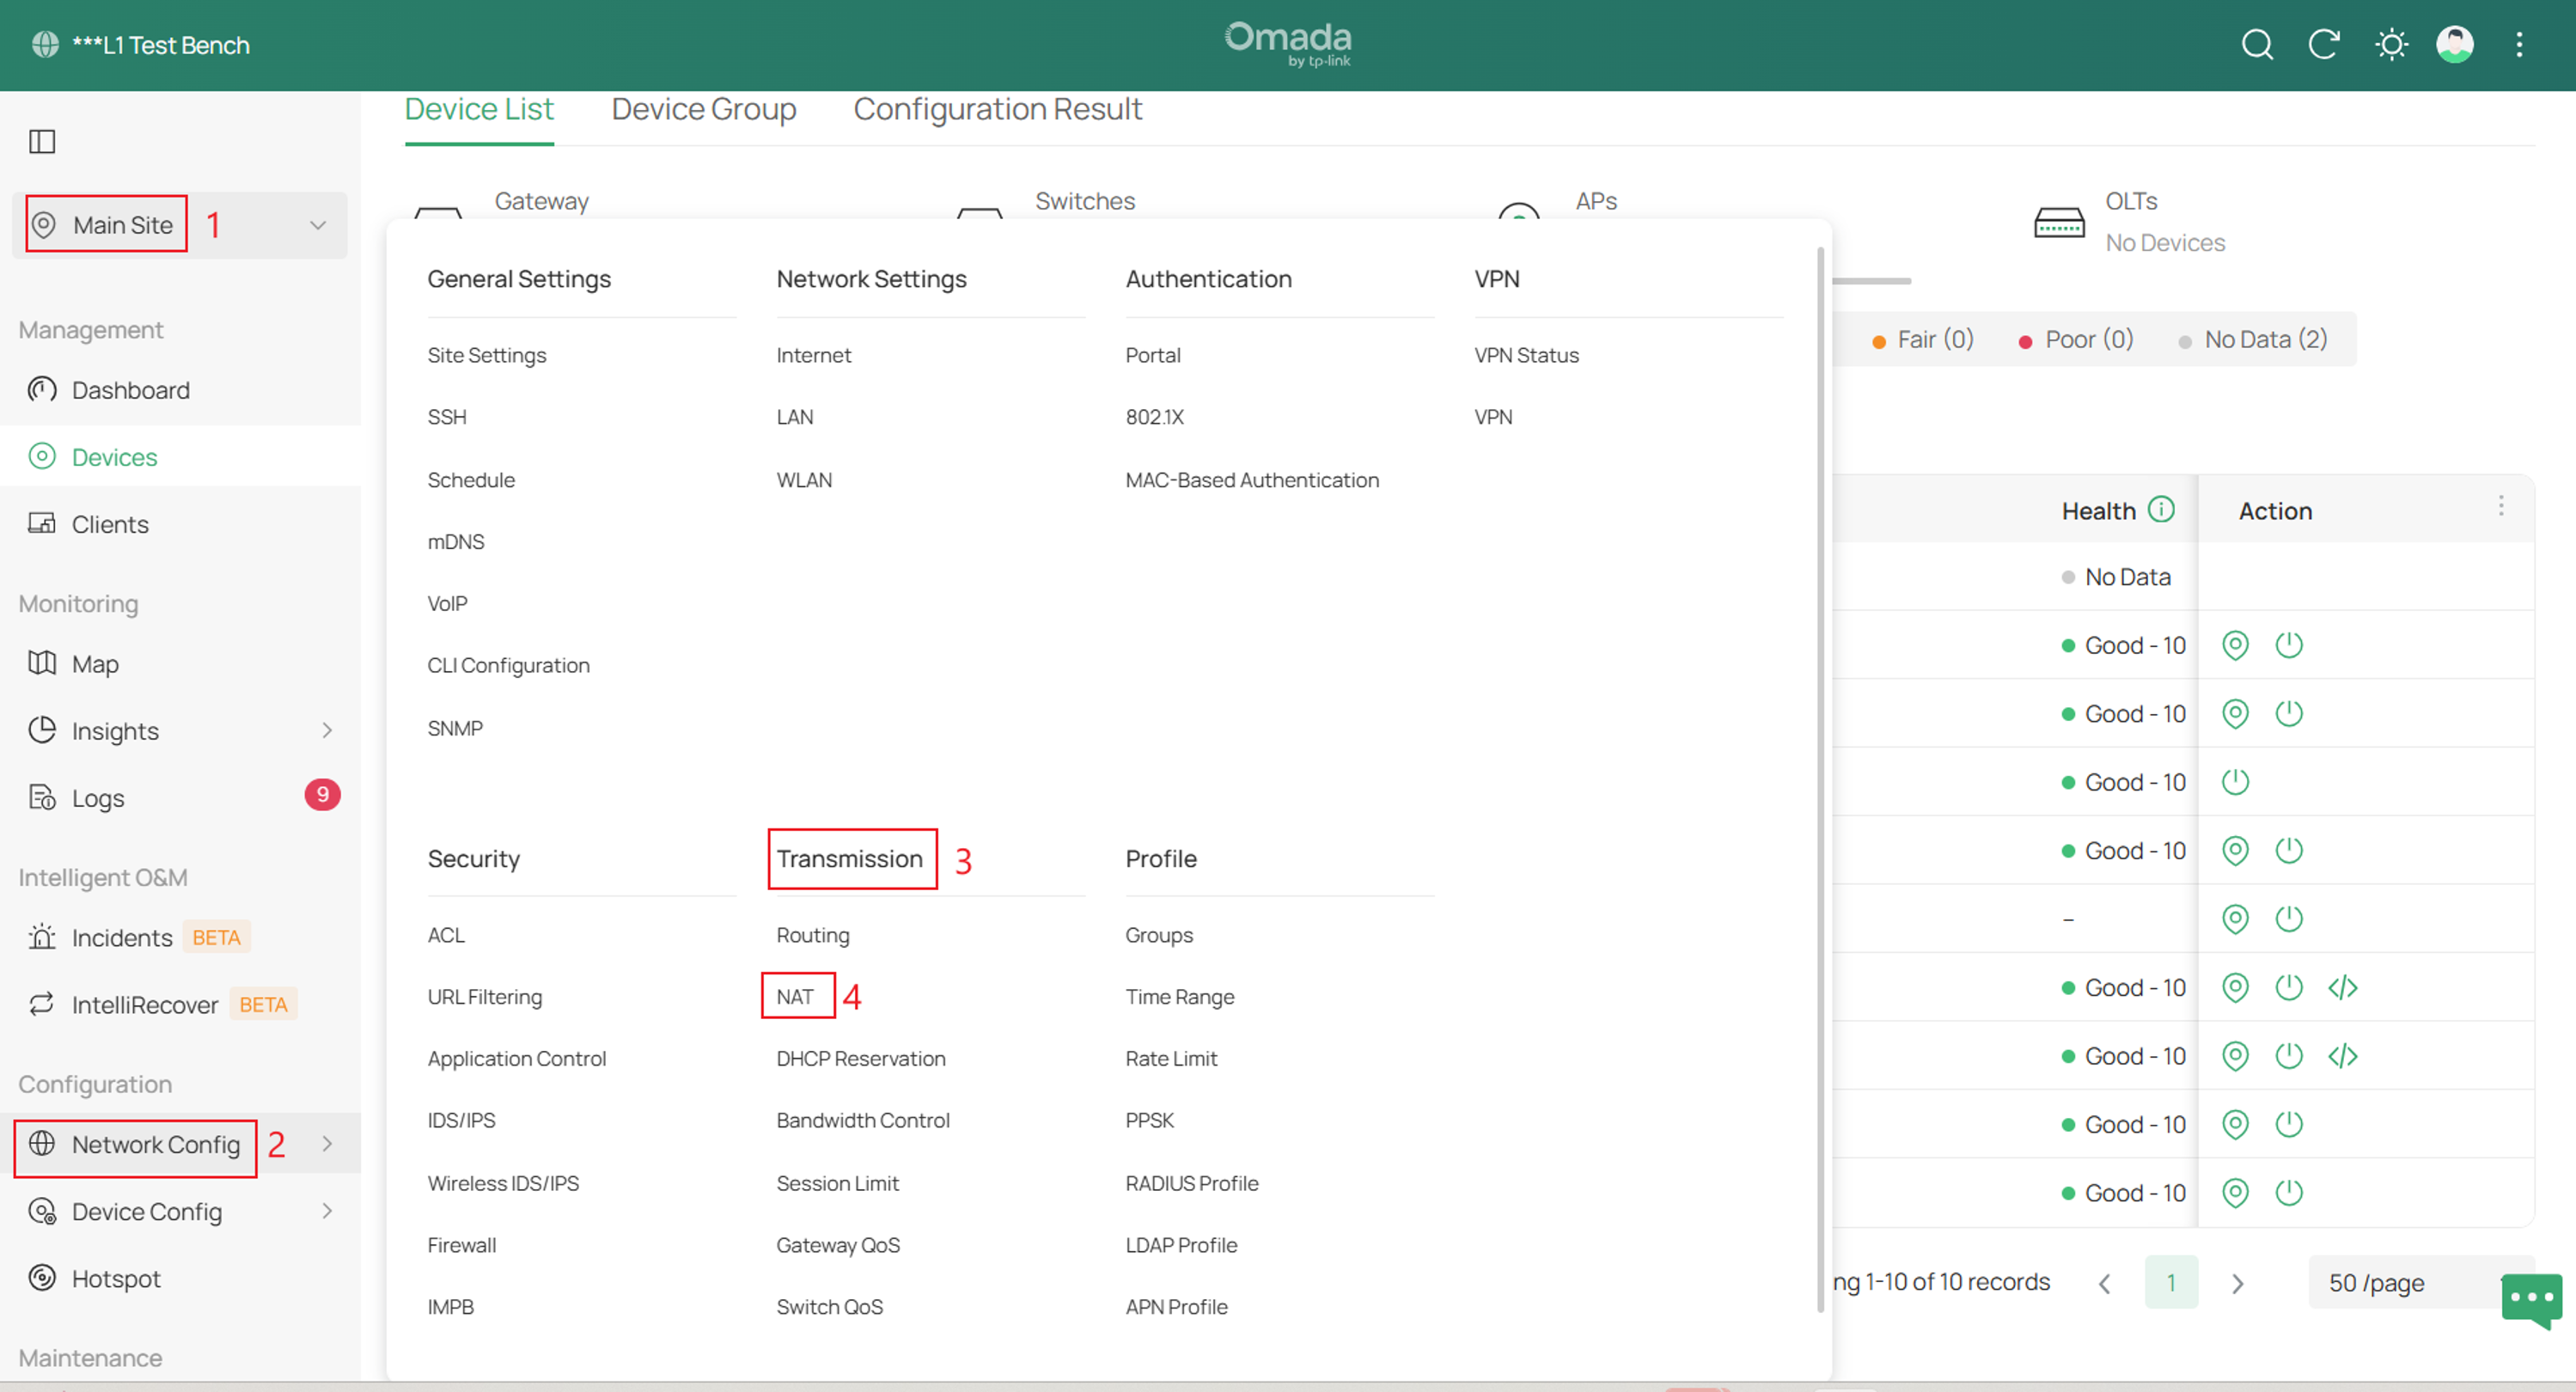
1단계. 컨트롤러에 로그인하고 사이트 > 네트워크 구성 > 전송 > NAT로 이동합니다.
2단계. 포트 포워딩 > 새 규칙 생성을 선택합니다.
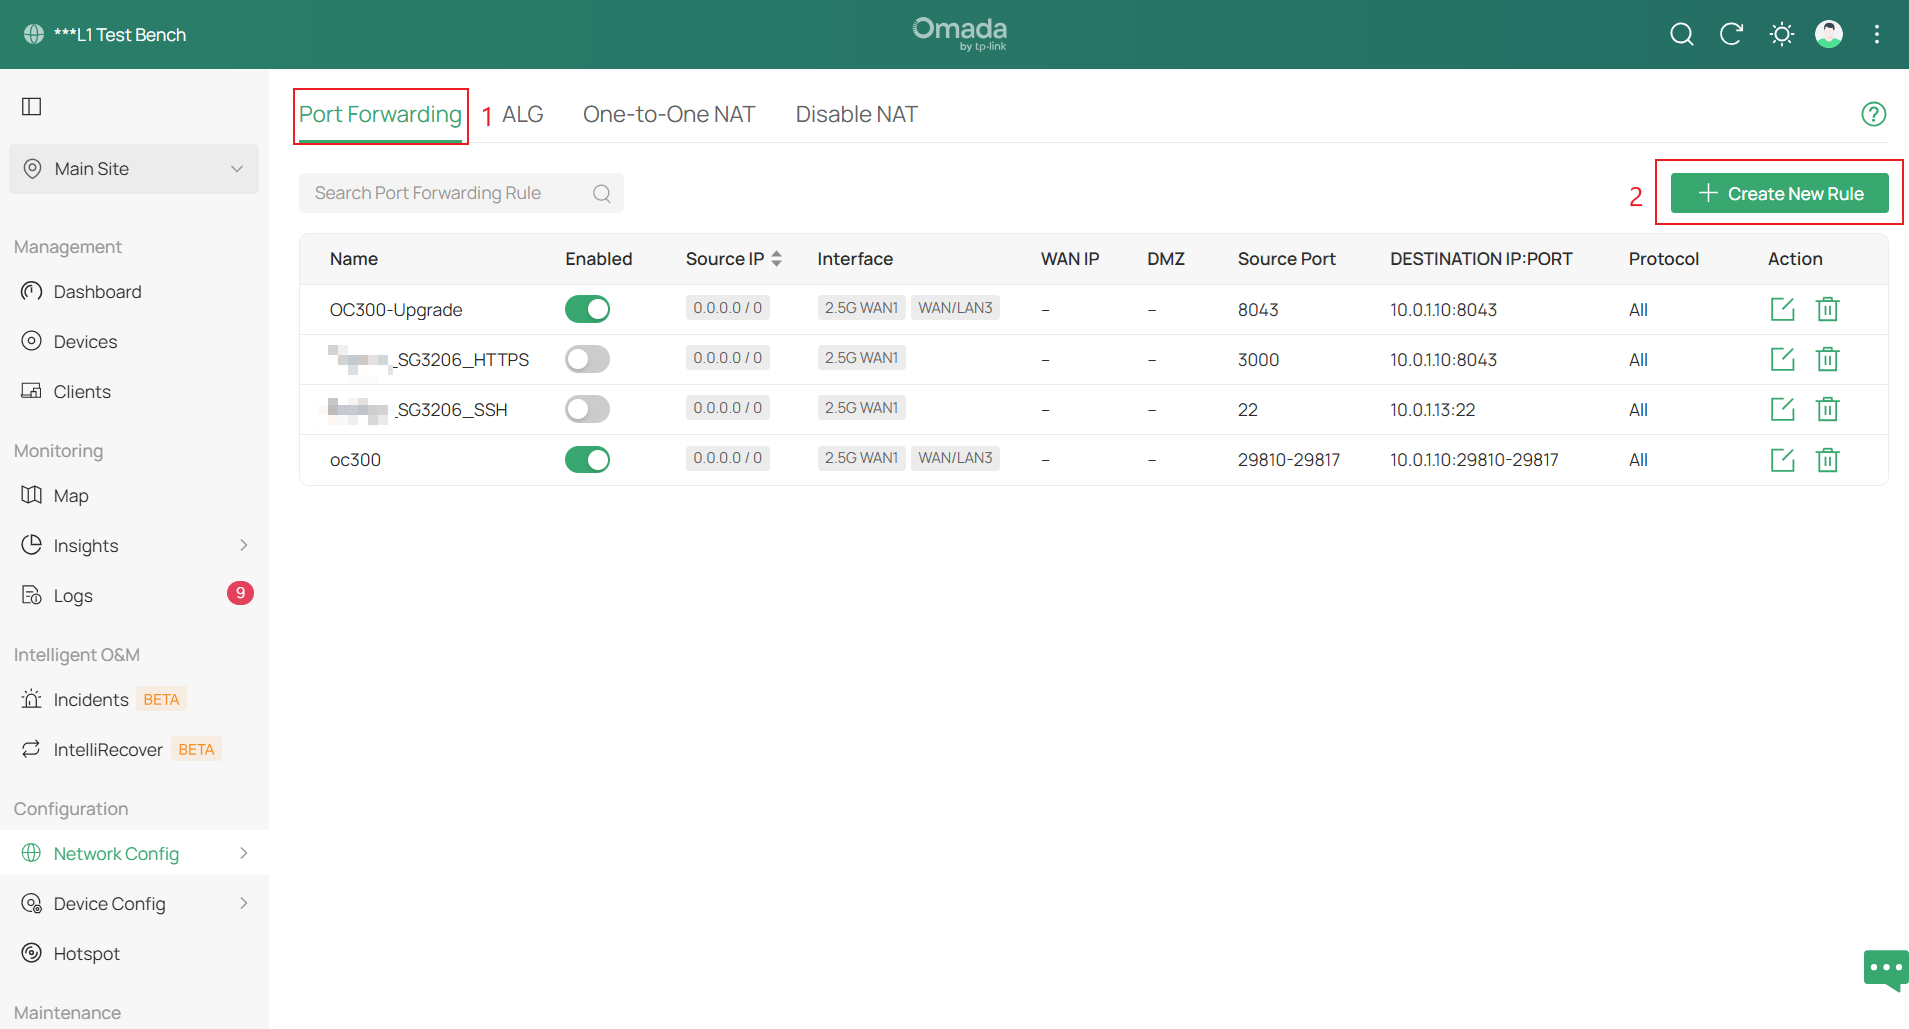
컨트롤러 모드에서 DMZ는 일치하는 새로운 인바운드 IPv4 연결에 대한 모든 목적지 포트를 지정된 호스트로 전달하는 특수한 포트 포워딩 규칙으로 구현됩니다.
매개변수를 입력하고 완료되면 ‘생성’을 클릭하세요.
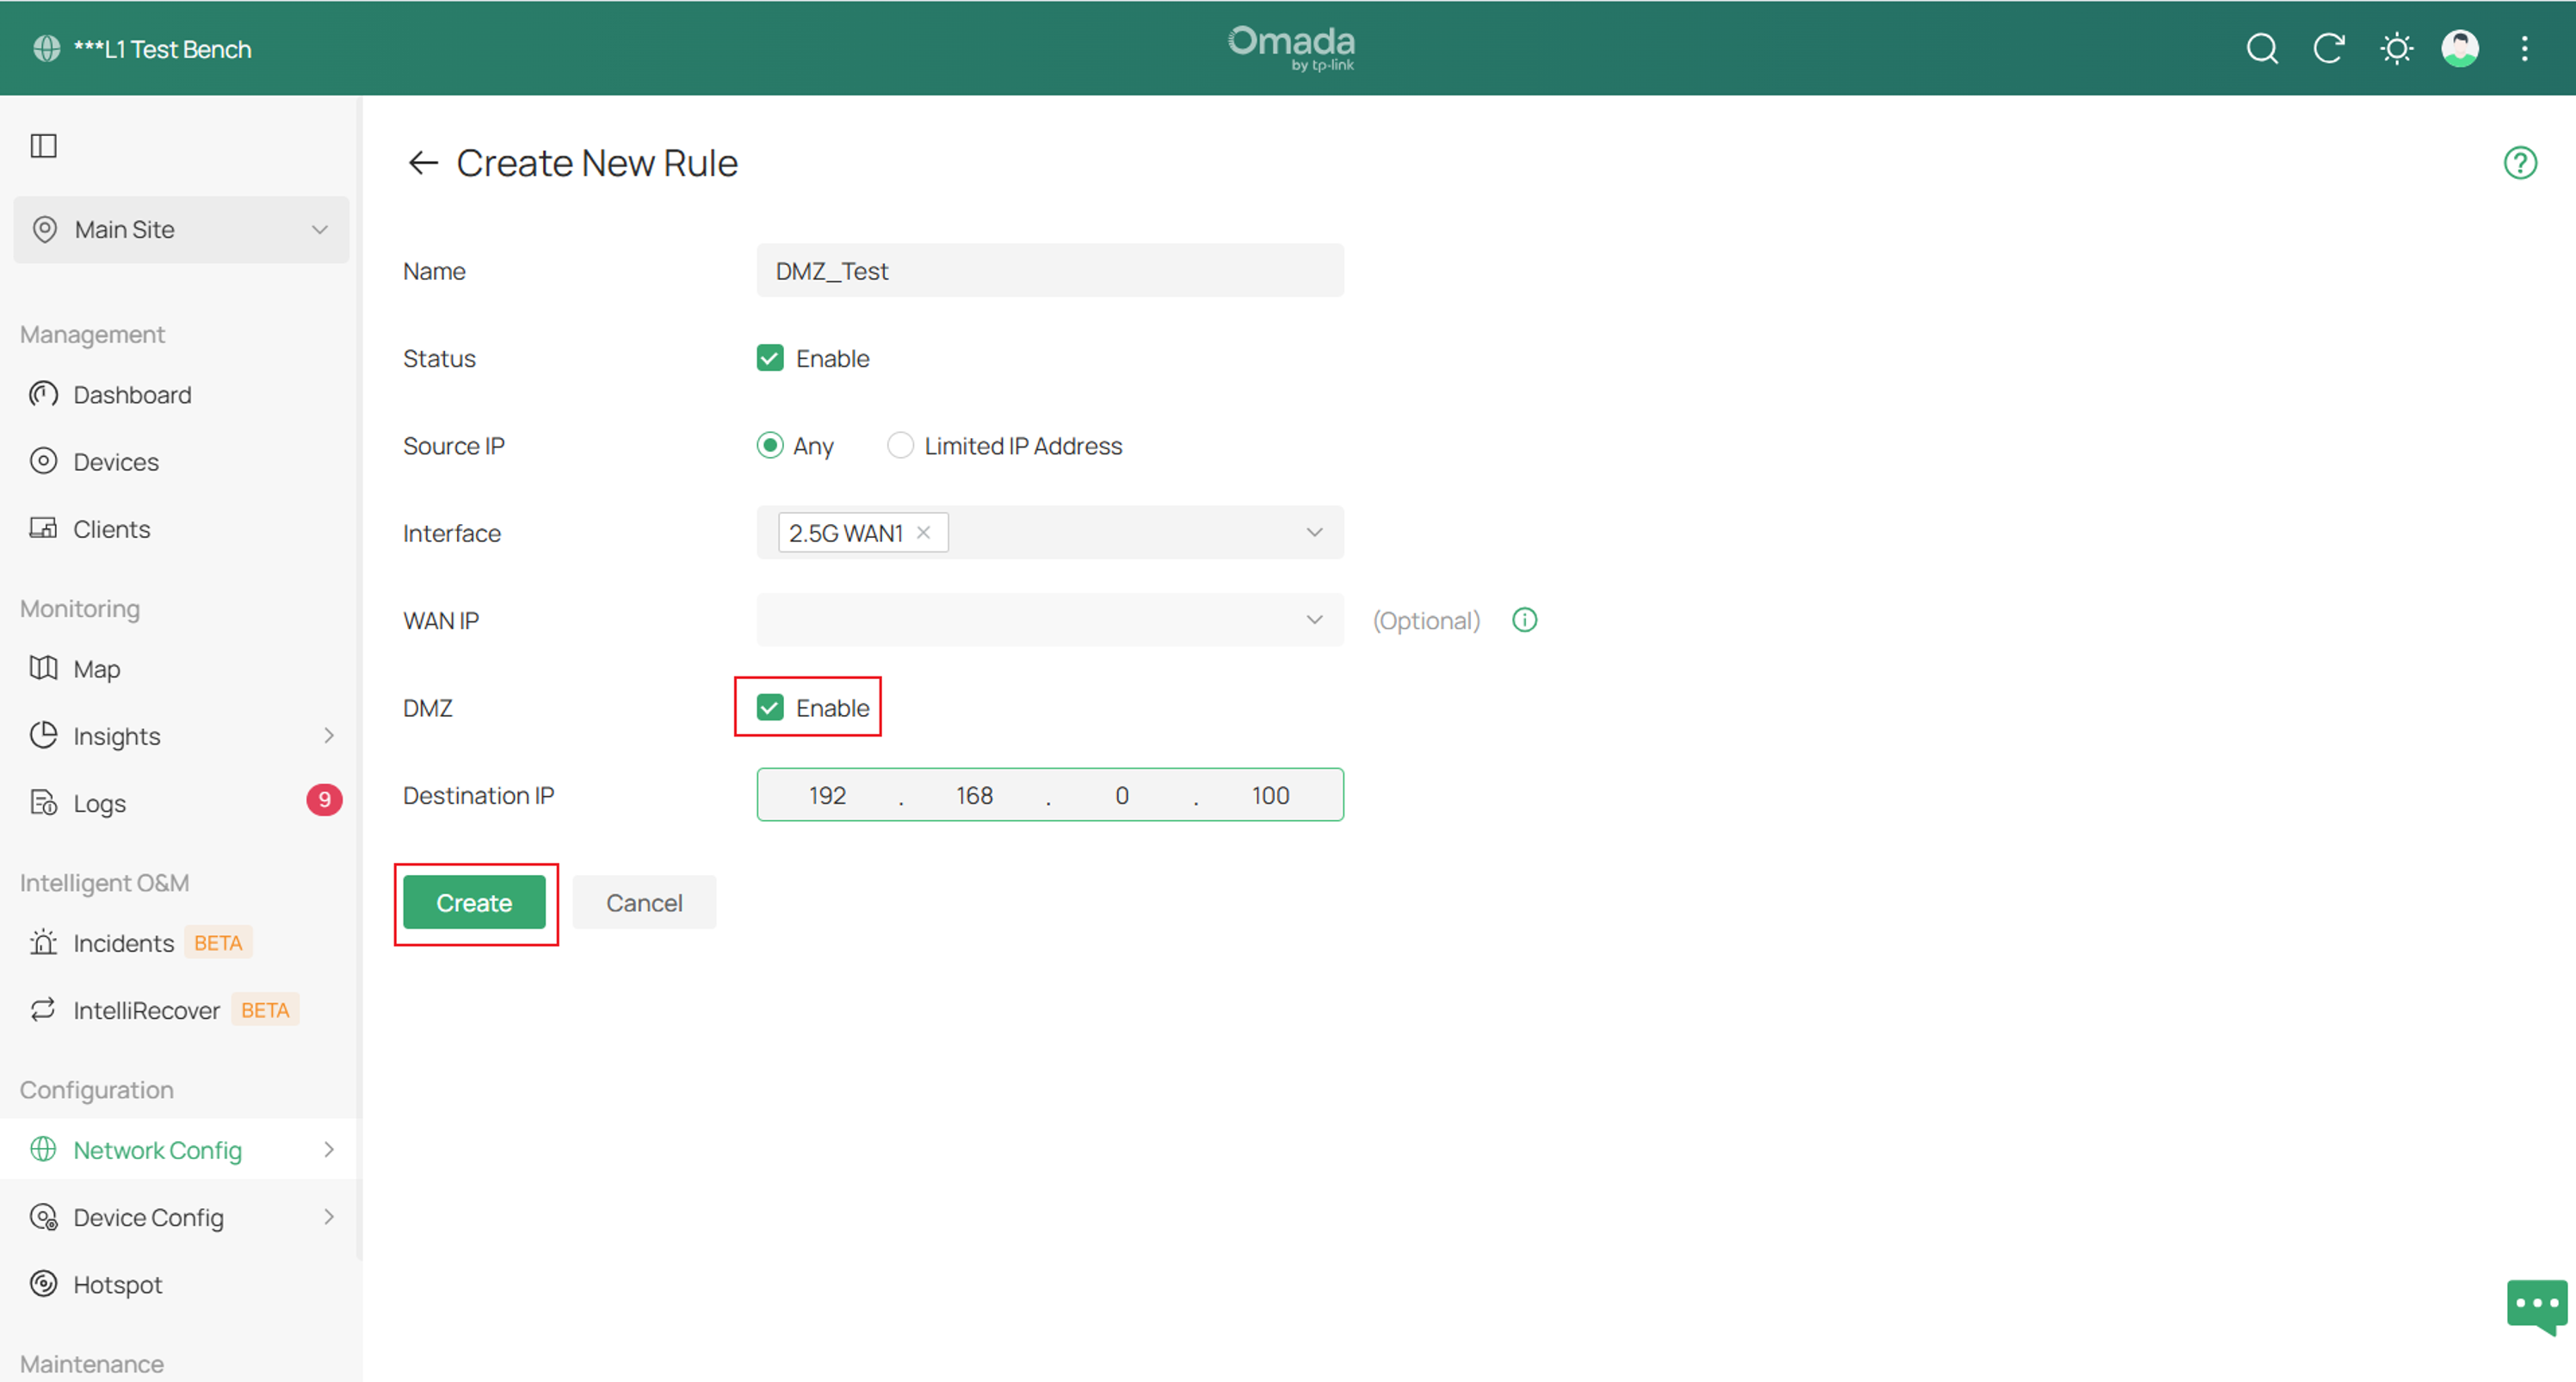
참고: DMZ가 활성화되면 ‘목적지 포트’ 설정은 무시됩니다. 모든 목적지 포트는 ‘목적지 IP’로 전달됩니다.
출발지 IP: 생성된 규칙의 출발지 IP를 선택합니다.
무제한(Any): 모든 출발지 IP 주소에서 발생하는 트래픽에 규칙이 적용됩니다.
제한된 IP 주소: 특정 IP 주소에서 오는 트래픽에만 규칙이 적용됩니다. 이 옵션을 선택한 경우, 필요에 따라 IP 주소와 서브넷을 지정하세요.
인터페이스: 규칙이 적용될 인터페이스를 선택합니다. 선택한 WAN 포트를 통해 트래픽이 수신되면 규칙에 따라 전달됩니다.
WAN IP: 이 필드는 선택 사항입니다. 비워두면 선택한 인터페이스에 할당된 모든 WAN IP 주소에 규칙이 적용됩니다.
규칙을 특정 WAN 별칭 IP에 연결하려면, 인터넷 > 해당 WAN 포트의 "편집" > 고급 설정 > "WAN IP 별칭"으로 이동하여 별칭을 설정하세요. DMZ 규칙으로 돌아와 해당 WAN 인터페이스를 선택한 다음, WAN IP 목록에서 별칭을 선택합니다.
특정 WAN 별칭을 선택하면 선택한 인터페이스에서 해당 별칭으로 전송되는 트래픽에 대해서만 규칙이 적용됩니다. 다른 WAN IP 주소는 영향을 받지 않습니다.
DMZ: 이 옵션을 활성화하면 일치하는 새로운 인바운드 IPv4 연결의 모든 목적지 포트를 지정된 목적지 IP로 전달합니다.
컨트롤러 모드에서는 DMZ 규칙을 생성해도 해당 방화벽 허용 규칙이 자동으로 생성되지 않습니다. DMZ는 NAT 전달만 수행하며 라우터 방화벽 포트를 열지 않습니다. 해당 라우터 ACL이 필요한 인바운드 트래픽을 허용하는지 확인하십시오. 그렇지 않으면 연결이 차단됩니다.
목적지 IP: 트래픽이 전달될 LAN 내 호스트의 목적지 IP를 지정합니다.
독립 실행형 모드 설정
1단계. Omada 라우터에 로그인하고 ‘Transmission > NAT > NAT-DMZ’로 이동한 다음 ‘Add’를 클릭합니다.
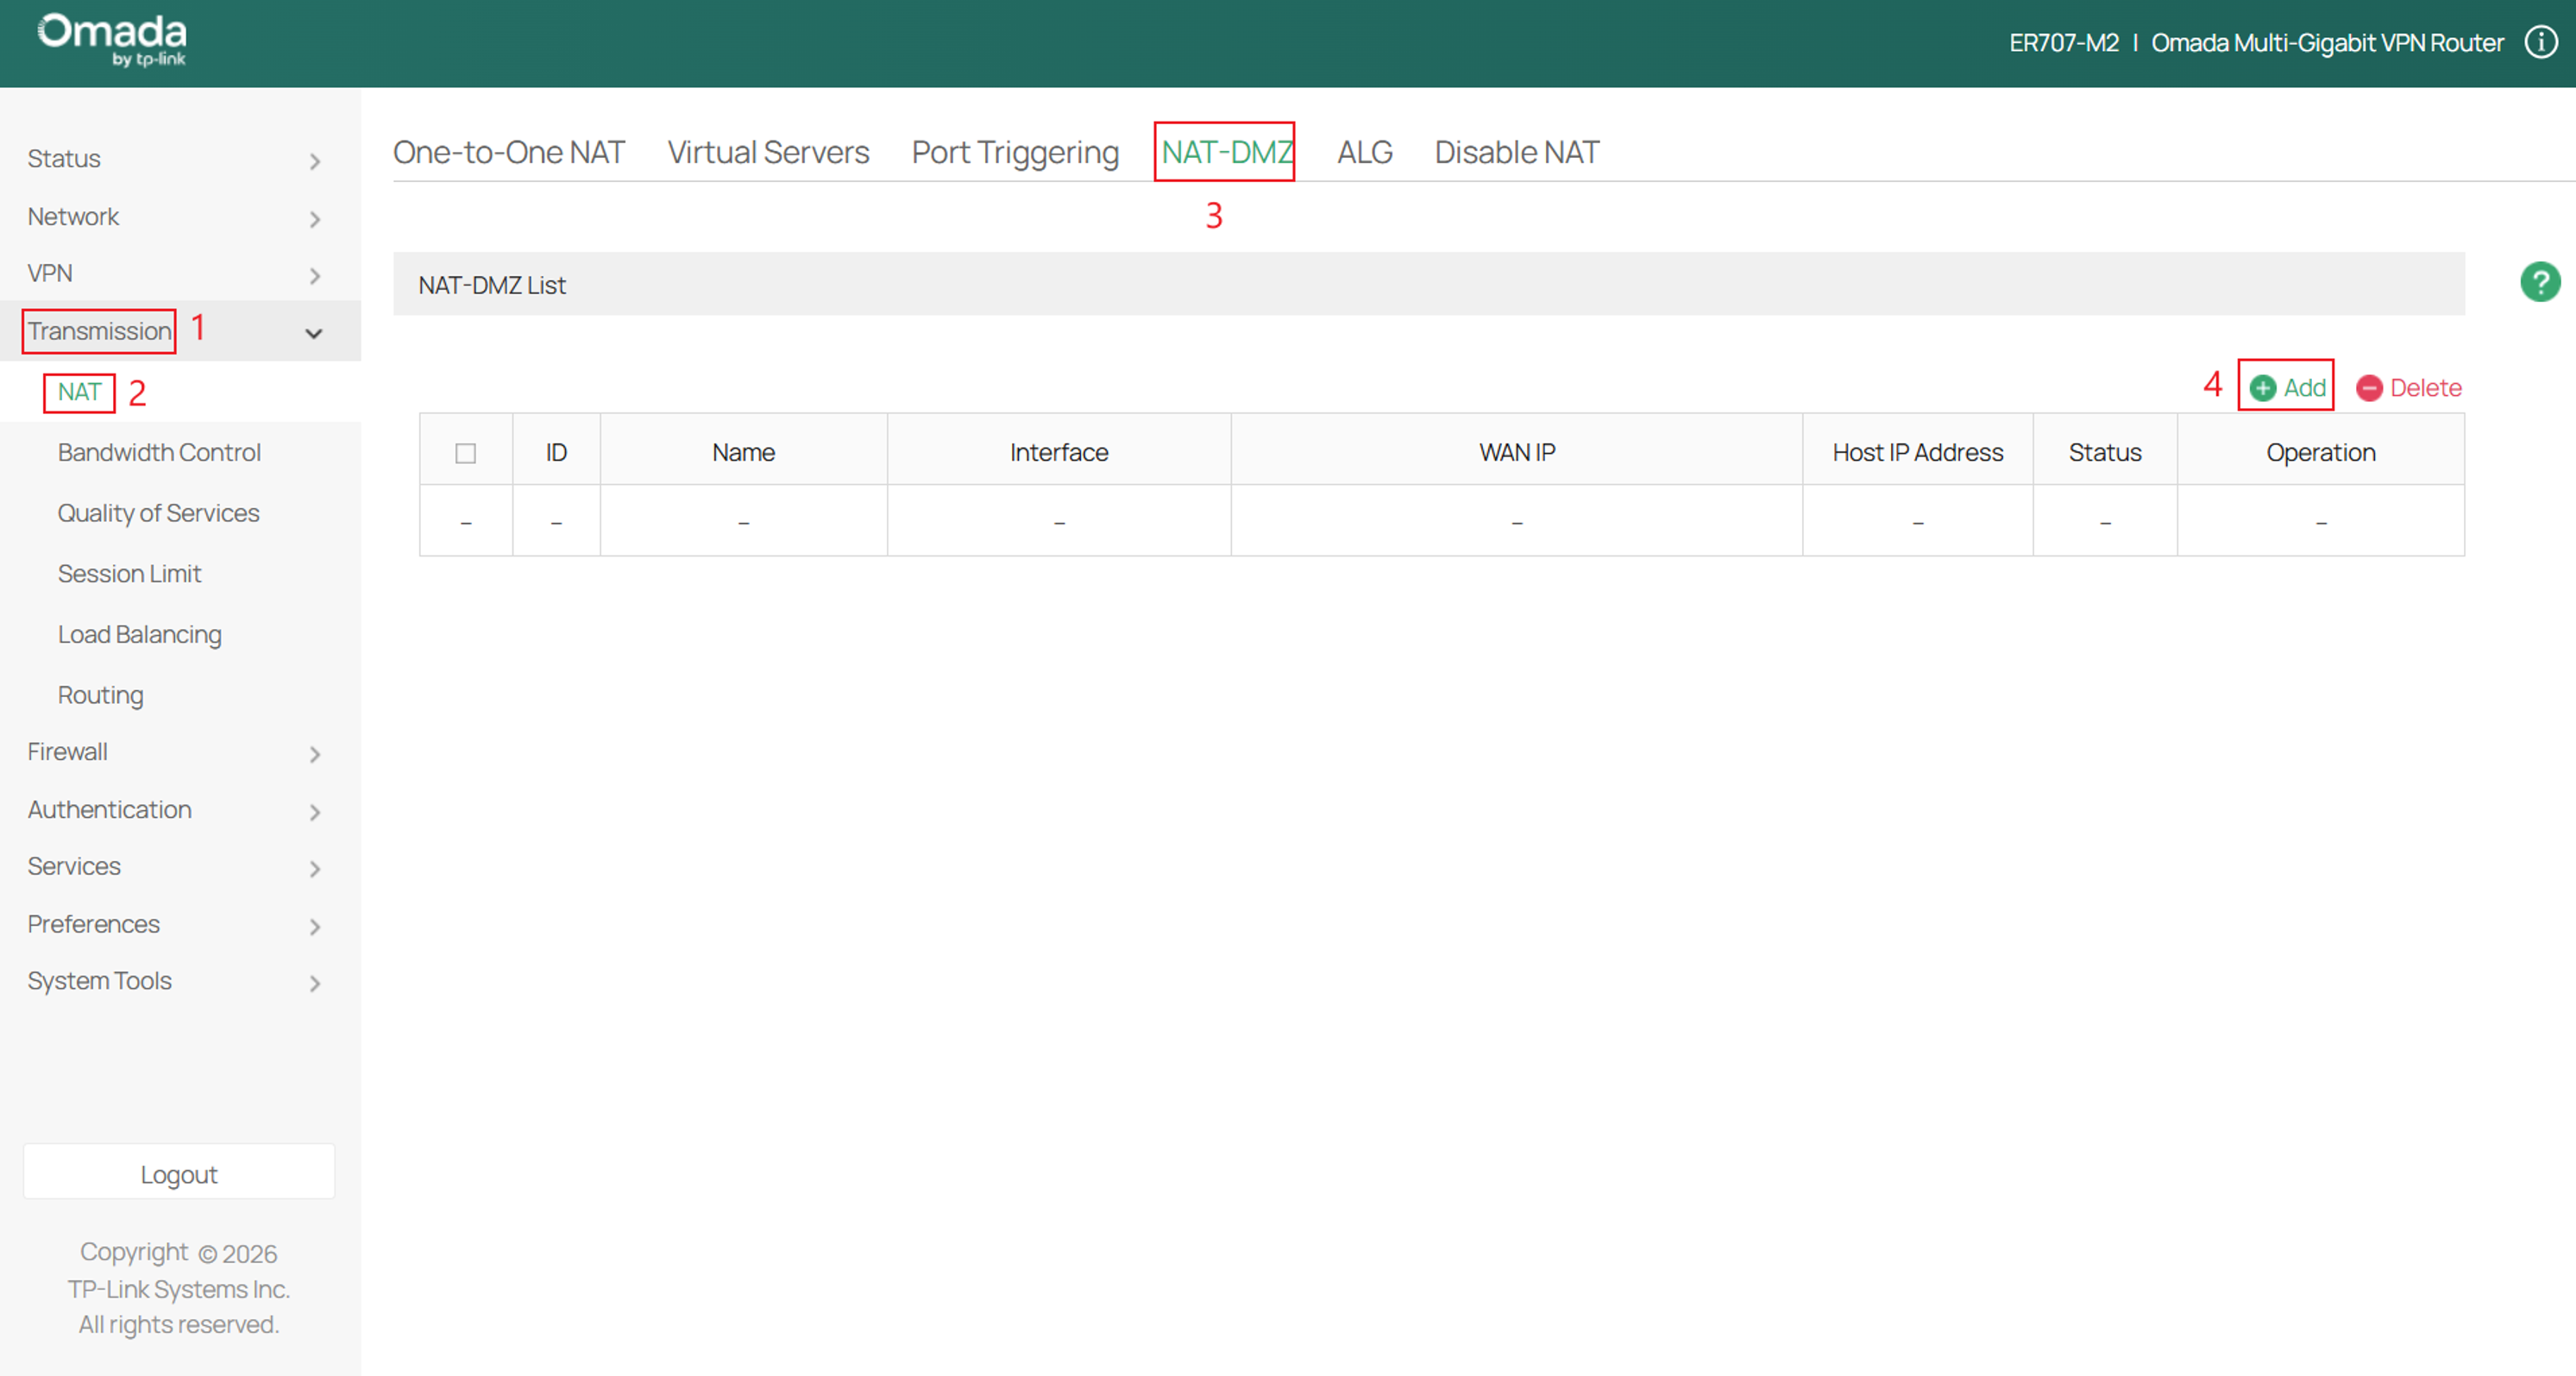
2단계. 매개변수를 입력하고 완료되면 OK를 클릭합니다.
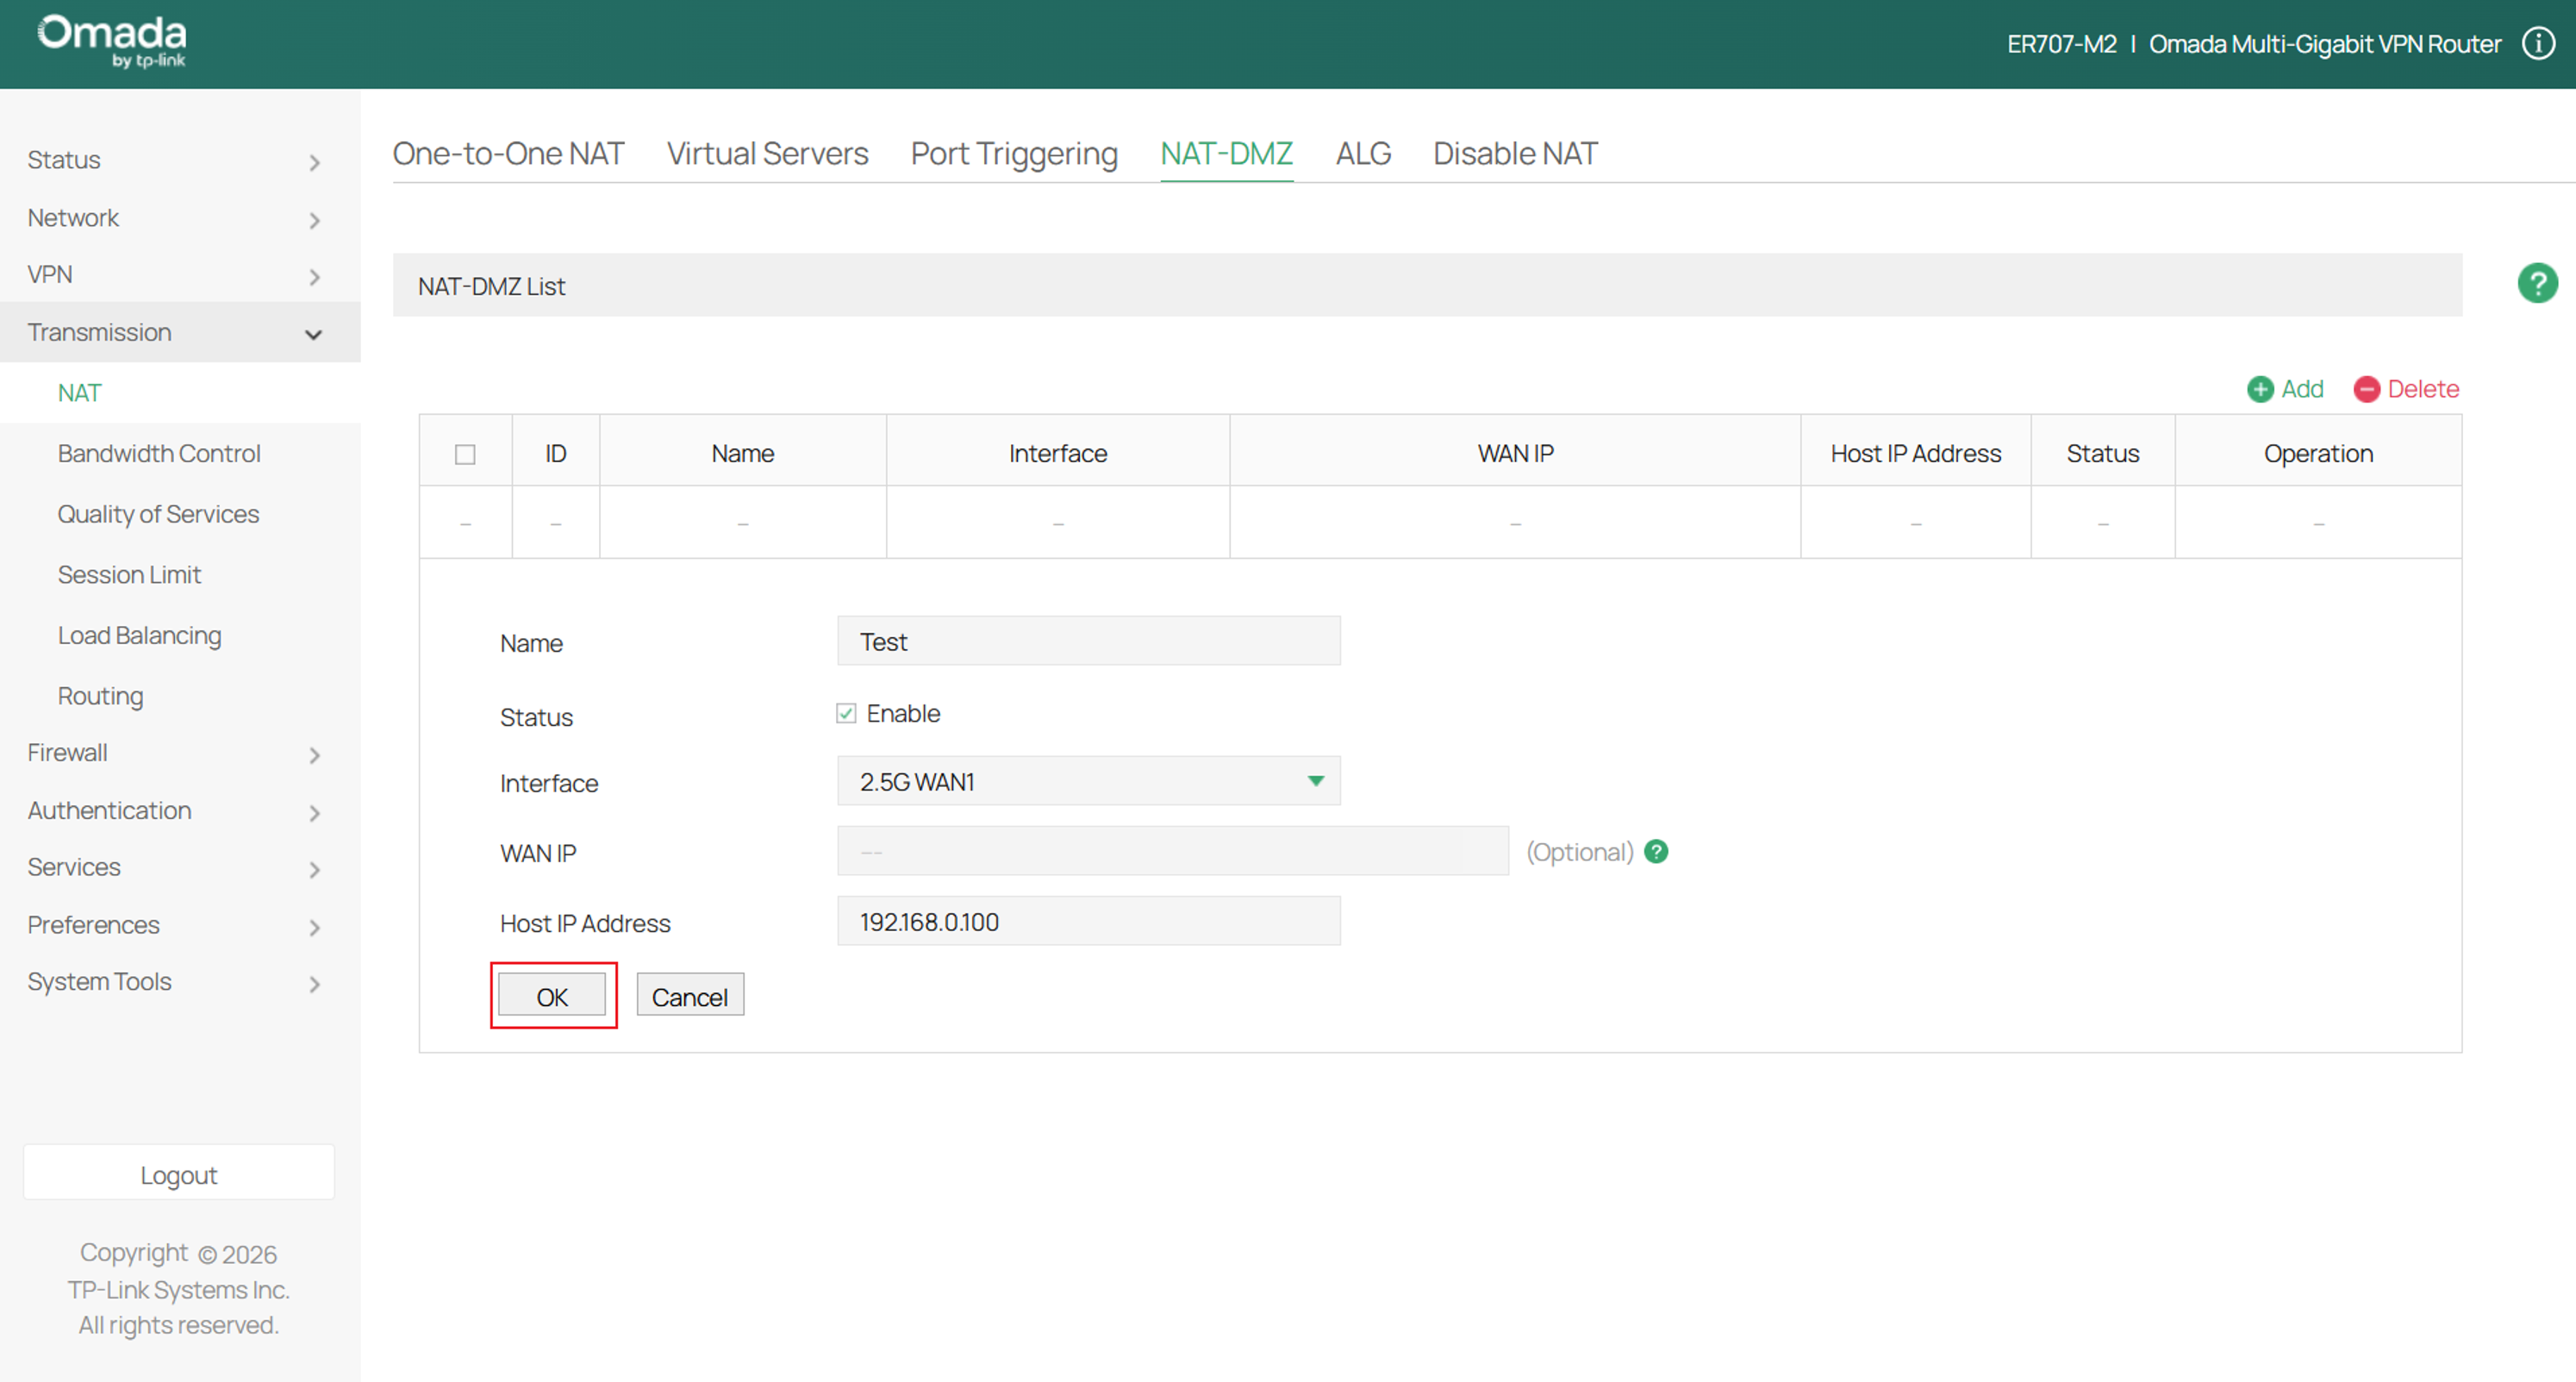
Name: 규칙의 이름을 입력합니다.
Interface: 규칙에 적용할 인터페이스를 지정합니다.
WAN IP: 규칙에 적용할 WAN 별칭 IP를 지정합니다. 여러 IP를 선택하면 해당 설정이 선택한 모든 IP에 동시에 적용됩니다.
Host IP Address: NAT-DMZ에 사용할 호스트 IP 주소를 지정합니다.
결론
DMZ 호스트 기능을 사용하면 Omada 라우터가 IPv4 NAT를 통해 선택된 WAN 인터페이스에서 수신된 새로운 인바운드 연결을 로컬 네트워크의 지정된 장치로 전달할 수 있습니다. 이 가이드를 따르면 독립 실행형 모드 또는 컨트롤러 모드에서 DMZ를 설정할 수 있습니다. DMZ 호스트는 외부 트래픽에 직접 노출되므로, 필요한 경우에만 이 기능을 활성화하고 지정된 장치를 적절하게 보호하십시오.
각 기능 및 설정에 대한 자세한 내용은 지원 홈페이지를 방문하여 해당 제품의 설명서를 다운로드하거나 확인하시기 바랍니다.
질문과 답변
Q1: WAN에서 DMZ 호스트에 접속할 수 없는 경우 어떻게 해야 합니까?
A1: DMZ 규칙이 활성화되어 있고 올바른 WAN 인터페이스 및 목적지 IP 주소로 설정되어 있는지 확인하십시오. 호스트의 서비스가 실행 중인지, 로컬 방화벽에서 해당 트래픽을 허용하는지, 그리고 LAN에서 서비스에 접근할 수 있는지 확인하십시오. 외부 네트워크에서 테스트를 수행하고 라우터의 공인 WAN IP에 연결할 수 있는지 확인하십시오. 라우터가 다른 라우터나 CGNAT 뒤에 있는 경우, 상위 네트워크에서 추가 설정이 필요할 수 있습니다.
이 문서에는 기계 번역이 적용되었으며, 정확한 내용을 확인하려면 원본 영문 문서를 참고하시기 바랍니다.
