


Содержание
Обзор PPSK с RADIUS (Unbound MAC)
Рабочий процесс RADIUS-сервера
Введение
С введением диапазона 6 ГГц (Wi-Fi 6E/7) для соответствия более высоким стандартам безопасности требуется WPA3. PPSK с RADIUS обеспечивает более безопасное и управляемое решение для доступа. Назначая уникальный пароль каждому клиенту и используя централизованное управление через RADIUS-сервер, достигается лучшая изоляция пользователей и более гибкий контроль доступа.
Поскольку сети 6 ГГц требуют WPA3, а WPA3 использует аутентификацию SAE, точке доступа необходимо определить, какой PSK связан с клиентом в процессе аутентификации SAE.
Однако при первоначальном подключении на стороне аутентификации ещё не установлена привязка MAC-адреса к PSK для клиента. Поэтому аутентификация не может полагаться на предварительно установленную привязку и должна выполняться через процесс Unbound MAC. После успешной аутентификации сторона аутентификации может установить привязку MAC-адреса клиента к PSK для последующих подключений.
В этой статье описывается настройка PPSK с RADIUS (Unbound MAC) для сетей 6 ГГц.
Требования
- Контроллер Omada версии 6.2.10 или выше
- Точки доступа Omada Wi-Fi 7 с поддержкой диапазона 6 ГГц, с прошивкой, полностью совместимой с контроллером Omada версии 6.2.10 (см. таблицу поддерживаемых моделей ниже для получения информации о поддерживаемых моделях и версиях прошивок).
- Клиенты с поддержкой WPA3
- RADIUS-сервер с поддержкой PPSK с RADIUS (Unbound MAC) для сетей 6 ГГц
(Подробности см. в разделе «Подготовка RADIUS-сервера».)
Поддерживаемые модели
|
Модель |
Версия оборудования |
Версия прошивки |
|
EAP775-Wall |
1.0 / 1.6 |
1.5.1 Build 20260415 Rel. 64731 |
|
EAP770 |
2.0 / 2.6 / 2.8 |
1.5.1 Build 20260415 Rel. 64731 |
|
EAP772-Outdoor |
1.0 / 1.6 |
1.5.1 Build 20260415 Rel. 64731 |
|
EAP772 |
2.0 / 2.6 |
1.5.1 Build 20260415 Rel. 64731 |
|
EAP787 |
1.0 / 1.6 |
1.5.1 Build 20260415 Rel. 64731 |
|
AP9778 |
1.0 |
Будет выпущено позже |
Обзор PPSK с RADIUS (Unbound MAC)
В сетях 6 ГГц (Wi-Fi 6E/7) для соответствия более высоким стандартам безопасности требуется WPA3. В этом сценарии при назначении уникальных Wi-Fi-паролей (PPSK) разным пользователям и включении централизованного управления аутентификация должна выполняться через RADIUS-сервер.
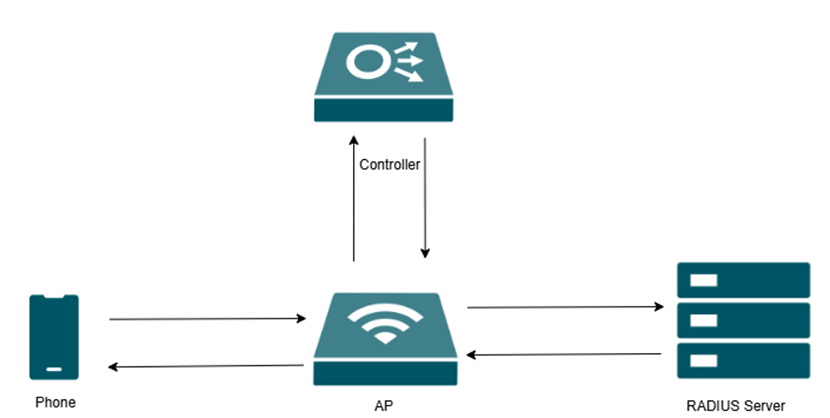
Как показано на рисунке, администраторы настраивают SSID и связанные функции на контроллере. Точка доступа (AP) перенаправляет запросы аутентификации клиентов на RADIUS-сервер, который хранит информацию о PPSK и выполняет проверку учётных данных. После успешной аутентификации RADIUS-сервер возвращает необходимую ключевую информацию на точку доступа.
PPSK с RADIUS (Unbound MAC) позволяет клиентам проходить начальную аутентификацию без предварительной привязки MAC-адресов. Когда клиент подключается к беспроводной сети и вводит пароль, точка доступа отправляет запрос аутентификации на RADIUS-сервер, где пароль проверяется и сопоставляется.
После успешной аутентификации система автоматически связывает MAC-адрес клиента с соответствующим PPSK для последующих подключений, что повышает эффективность доступа при сохранении безопасности.
Подготовка RADIUS-сервера
Требования к RADIUS-серверу
1. Поиск Unbound MAC
- Точка доступа отправляет RADIUS Access-Request сообщения, идентичные процессу WPA2 PPSK Unbound.
- Сервер должен уметь:
- Сопоставлять правильный PSK
- Возвращать Access-Accept сообщения, содержащие PMK, которые отправляются обратно на точку доступа по требованию
2. Установка привязок MAC и PSK
- После завершения процесса запроса Unbound MAC:
- Сервер должен автоматически создавать привязки между MAC-адресами и PSK
- Эти привязки используются для обработки последующих запросов Bound MAC
3. Поиск Bound MAC
- Точка доступа отправляет RADIUS Access-Request сообщения, идентичные процессу запроса WPA2 PPSK Bound MAC
- Когда сервер находит соответствующую запись, он должен:
- Возвращать правильный PSK через атрибут Tunnel-Password
4. Особенности реализации (для open-source RADIUS)
- Некоторые RADIUS-серверы (например, FreeRADIUS) изначально не поддерживают поиск Unbound MAC
- Может потребоваться дополнительная разработка для:
- Поддержки аутентификации Unbound MAC
- Реализации логики привязки MAC–PSK
- Интеграции механизмов поиска на основе базы данных
Примечание: Коммерческие решения, такие как RG Nets, прошли проверку на соответствие этим требованиям. Решения с открытым исходным кодом могут требовать доработки.
Рабочий процесс RADIUS-сервера
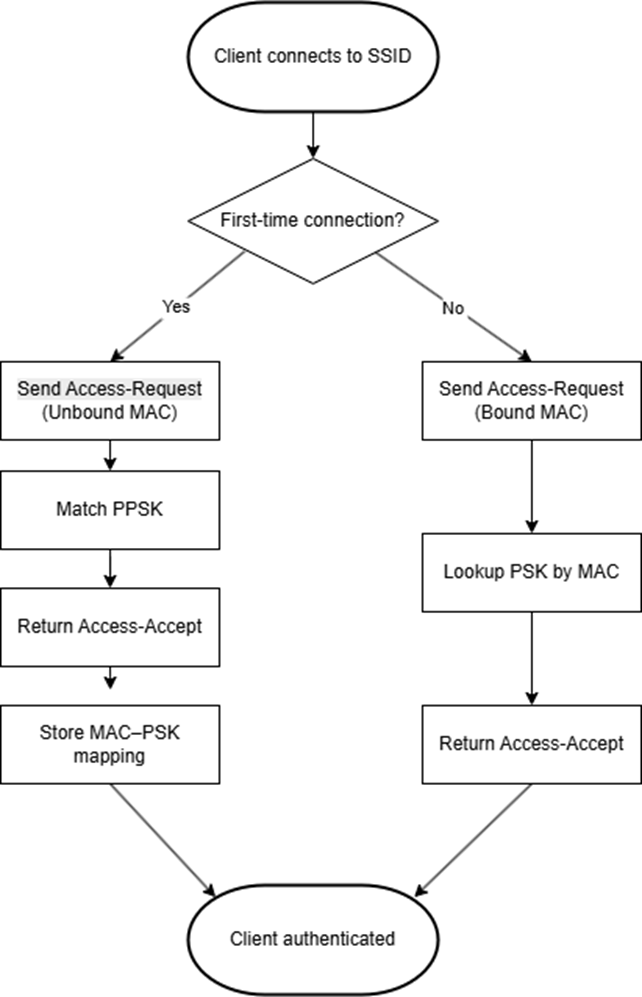
Следующий рабочий процесс применим ко всем RADIUS-серверам, поддерживающим PPSK с RADIUS (Unbound MAC).
I. Когда клиент подключается к SSID в первый раз, точка доступа отправляет Access-Request (Unbound MAC) на RADIUS-сервер.
II. RADIUS-сервер сопоставляет PPSK и возвращает ответ Access-Accept.
III. После успешной аутентификации RADIUS-сервер устанавливает привязку между MAC-адресом клиента и PPSK.
IV. Для последующих подключений точка доступа отправляет Access-Request (Bound MAC), и RADIUS-сервер извлекает соответствующий PSK на основе сохранённого сопоставления MAC–PSK для завершения аутентификации.
Реализация RADIUS-сервера
Подход к реализации зависит от того, поддерживает ли RADIUS-сервер изначально аутентификацию Unbound MAC.
I. Серверы с изначальной поддержкой (например, RG Nets)
Для RADIUS-серверов с изначальной поддержкой:
• Аутентификация Unbound MAC поддерживается «из коробки»
• Сопоставление PPSK и привязка MAC–PSK обрабатываются внутренне
Дополнительная настройка не требуется.
II. Серверы, требующие доработки (например, FreeRADIUS)
Для RADIUS-серверов без изначальной поддержки требуется дополнительная настройка для реализации описанного выше рабочего процесса:
- Необходимо реализовать аутентификацию Unbound MAC для сопоставления на основе PPSK при первом подключении.
- Сопоставление PPSK обычно зависит от внешней логики, такой как скрипты или интеграция с базой данных.
- Привязка MAC–PSK должна устанавливаться после успешной аутентификации для поддержки последующих подключений.
- Последующая аутентификация выполняется на основе поиска в базе данных по MAC-адресу клиента.
Настройка
Шаг 1. Настройка RADIUS-профиля
После того как точки доступа находятся под управлением контроллера Omada, запустите сайт и перейдите в представление сайта. Перейдите в: Настройка > Сетевые настройки > Профили > RADIUS-профиль. Нажмите Создать новый RADIUS-профиль, чтобы создать профиль, привязанный к RADIUS-серверу. При необходимости включите назначение VLAN для беспроводной сети.
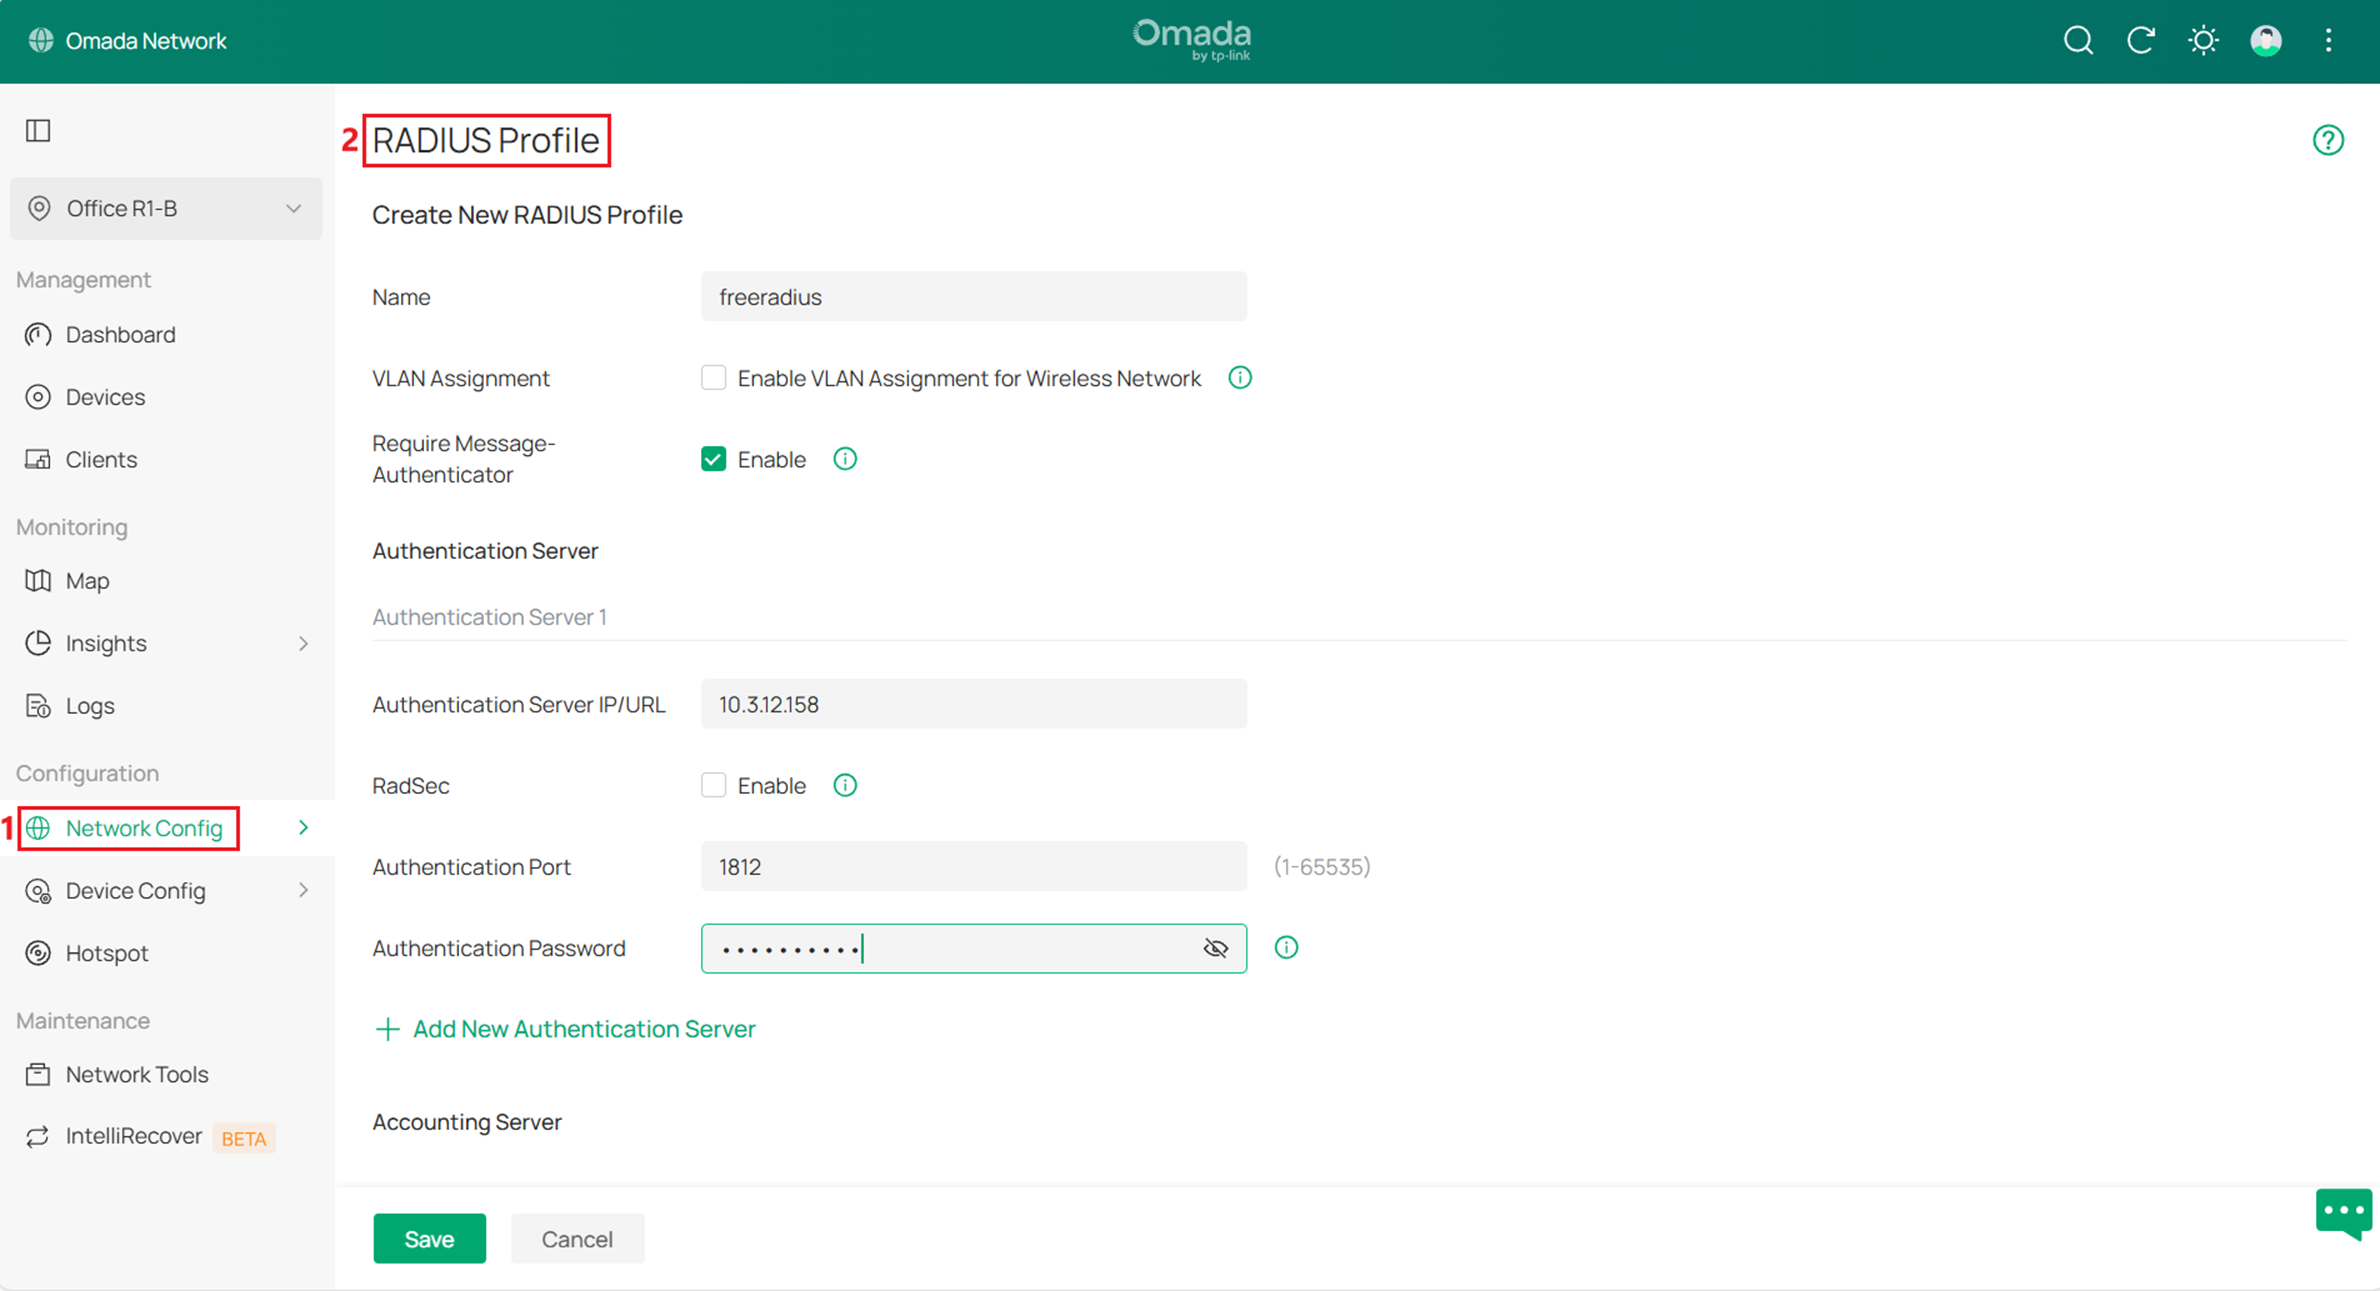
Примечание: Убедитесь, что настройки RADIUS-сервера (IP-адрес, порт аутентификации и пароль аутентификации) соответствуют конфигурации сервера.
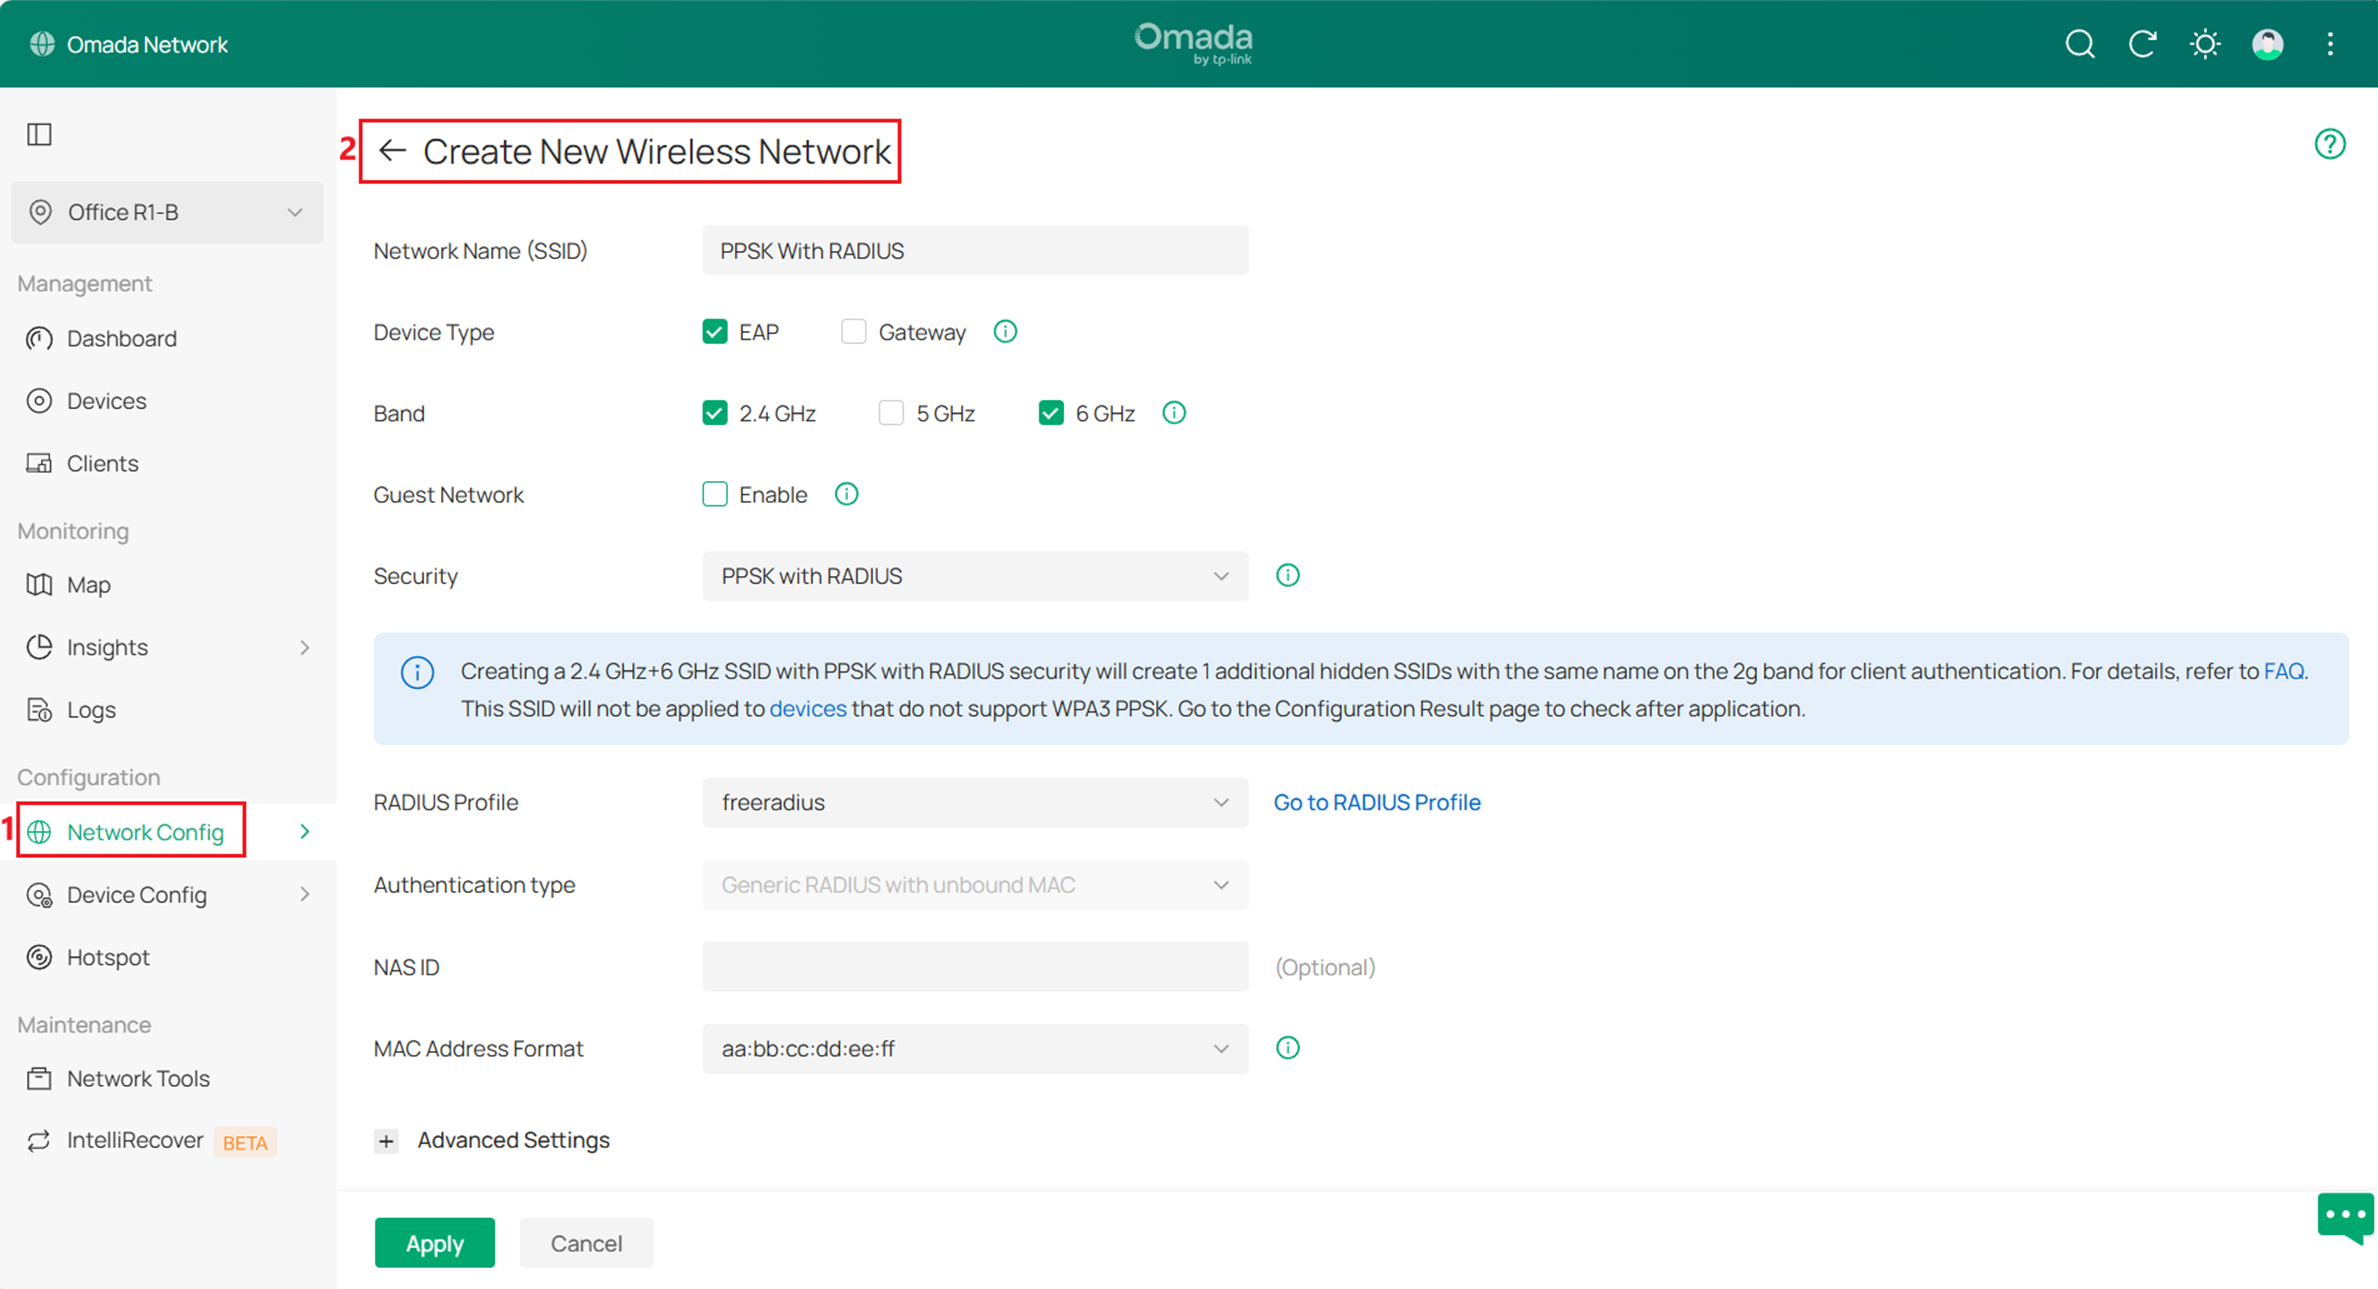
Шаг 2. Создание беспроводной сети. Перейдите в: Настройка > Сетевые настройки > Настройки сети > WLAN. Нажмите Создать новую беспроводную сеть, чтобы создать новый SSID. Настройте имя SSID, выберите необходимые диапазоны (например, 2,4 ГГц + 6 ГГц, 5 ГГц + 6 ГГц или 2,4 ГГц + 5 ГГц + 6 ГГц), выберите PPSK с RADIUS в качестве режима безопасности и выберите RADIUS-профиль, настроенный в шаге 1. Тип аутентификации установлен в Generic RADIUS with unbound MAC. Настройте остальные параметры по необходимости, затем нажмите Применить, чтобы сохранить настройки.
Примечание: Ограничения функций для SSID PPSK 6 ГГц
I. Опция 802.11r не поддерживается для SSID PPSK 6 ГГц. Это связано с тем, что PPSK 6 ГГц работает на основе PPSK с RADIUS (Unbound MAC), что может вызывать проблемы совместимости при обработке атрибутов RADIUS при включённом 802.11r.
II. Опция MLO не поддерживается для SSID PPSK 6 ГГц. MLO требует согласованных настроек безопасности в разных частотных диапазонах, что неприменимо в данном сценарии.
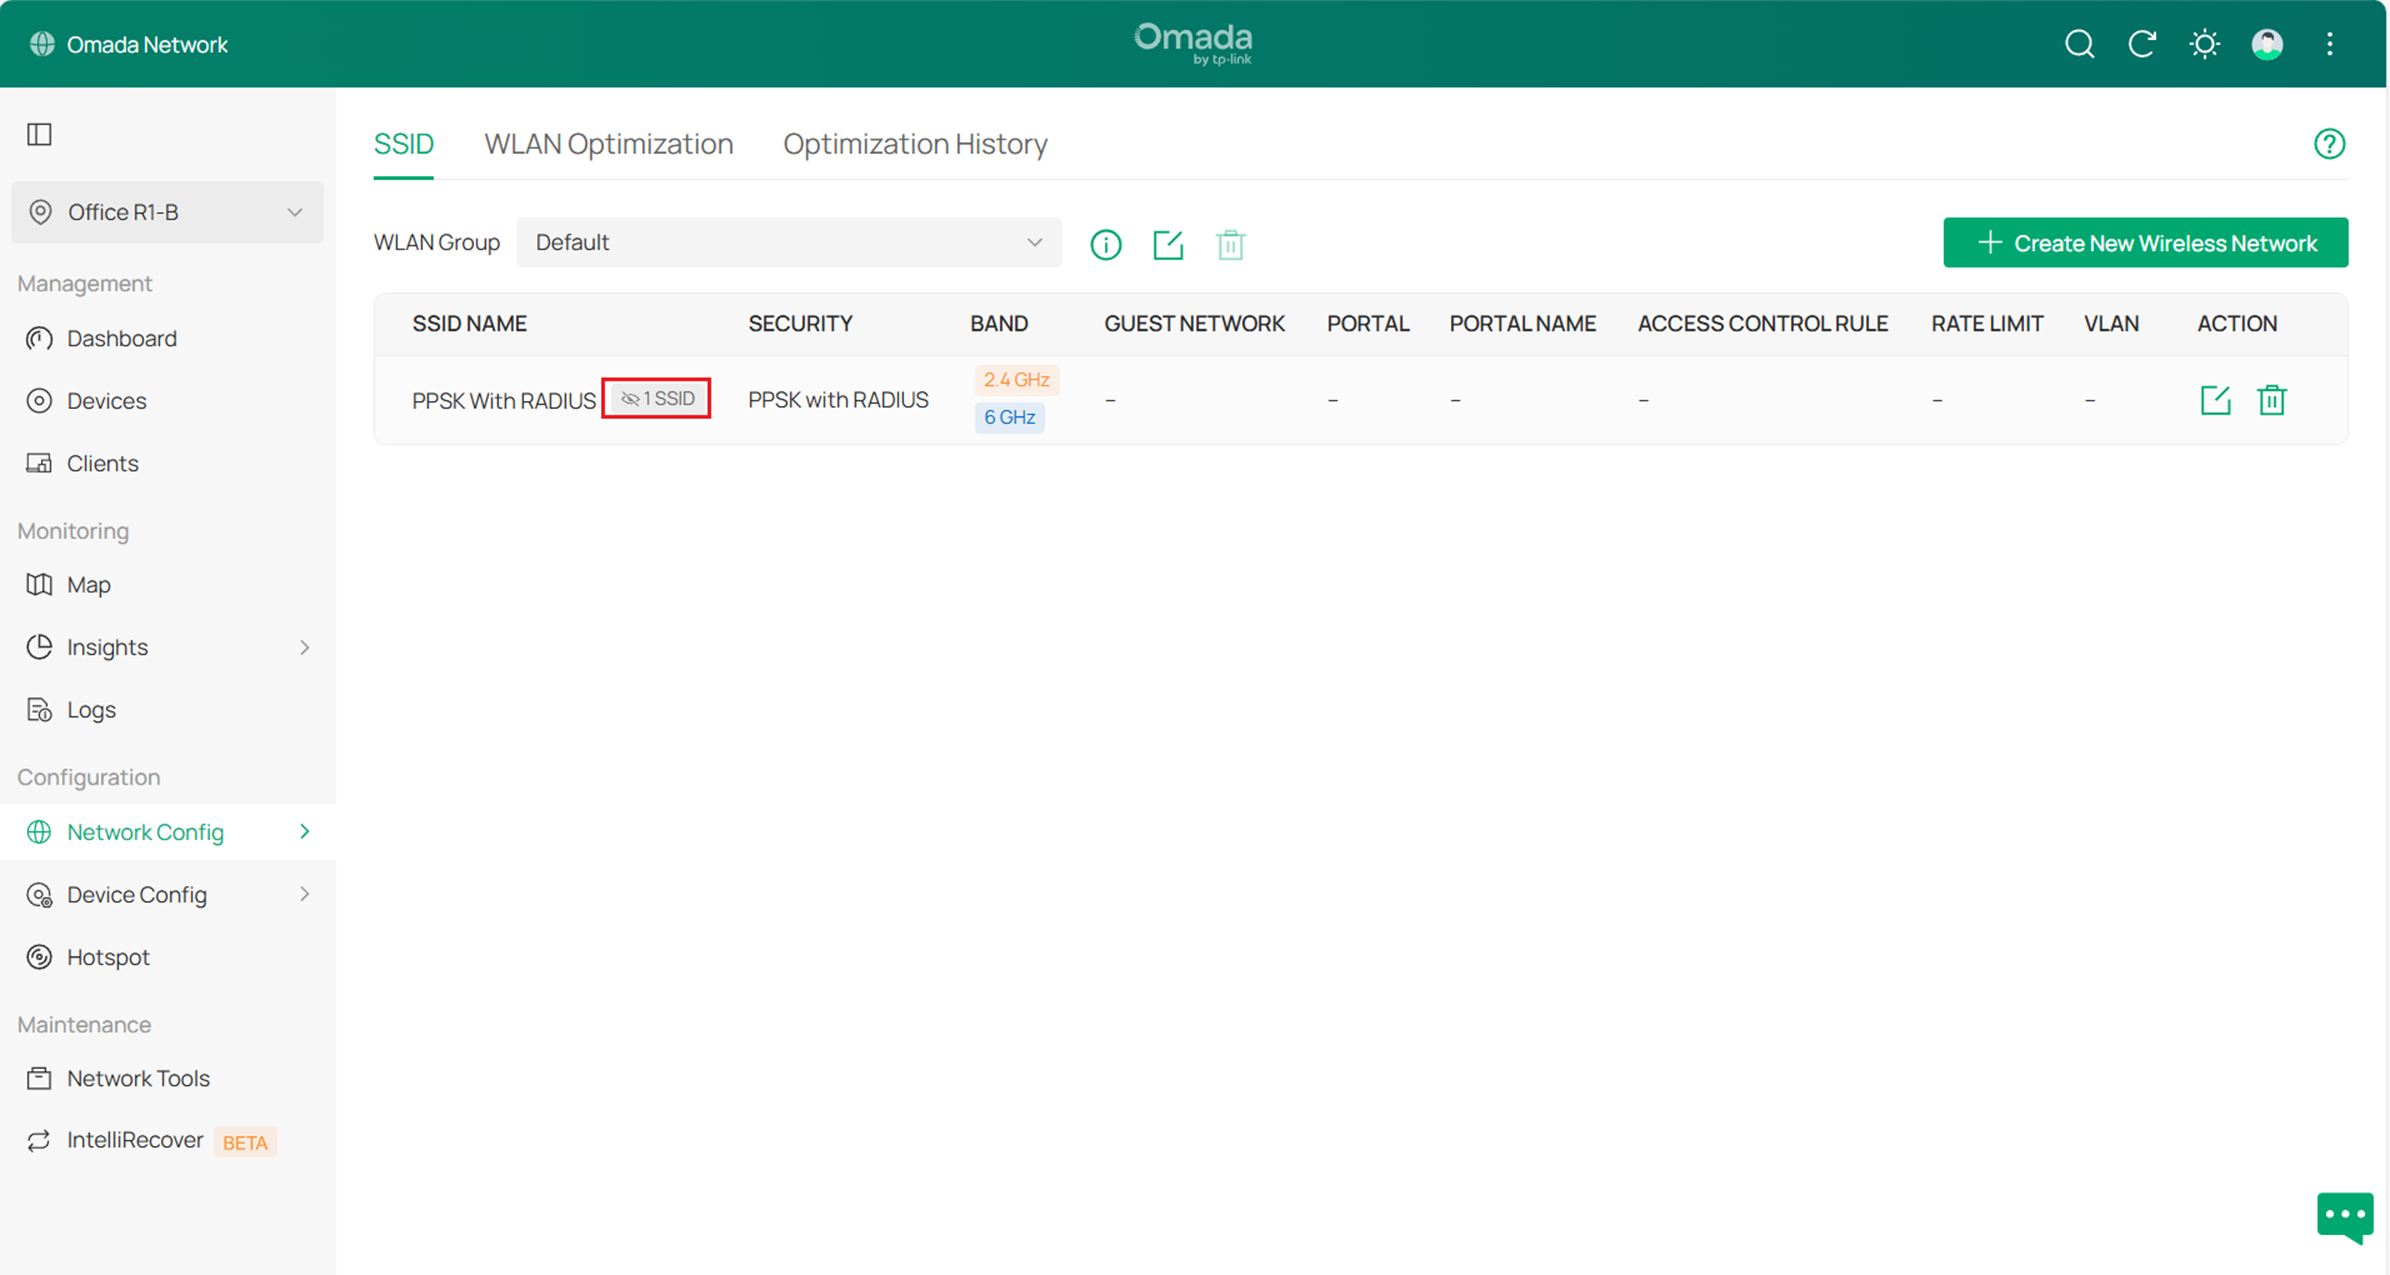
При создании многодиапазонного SSID (включая 6 ГГц) с безопасностью PPSK с RADIUS система автоматически создаёт дополнительные скрытые SSID в диапазонах, отличных от 6 ГГц, для аутентификации клиентов.
- 2,4 ГГц + 6 ГГц: один скрытый SSID создаётся в диапазоне 2,4 ГГц
- 5 ГГц + 6 ГГц: один скрытый SSID создаётся в диапазоне 5 ГГц
- 2,4 ГГц + 5 ГГц + 6 ГГц: скрытые SSID создаются как в диапазоне 2,4 ГГц, так и в диапазоне 5 ГГц
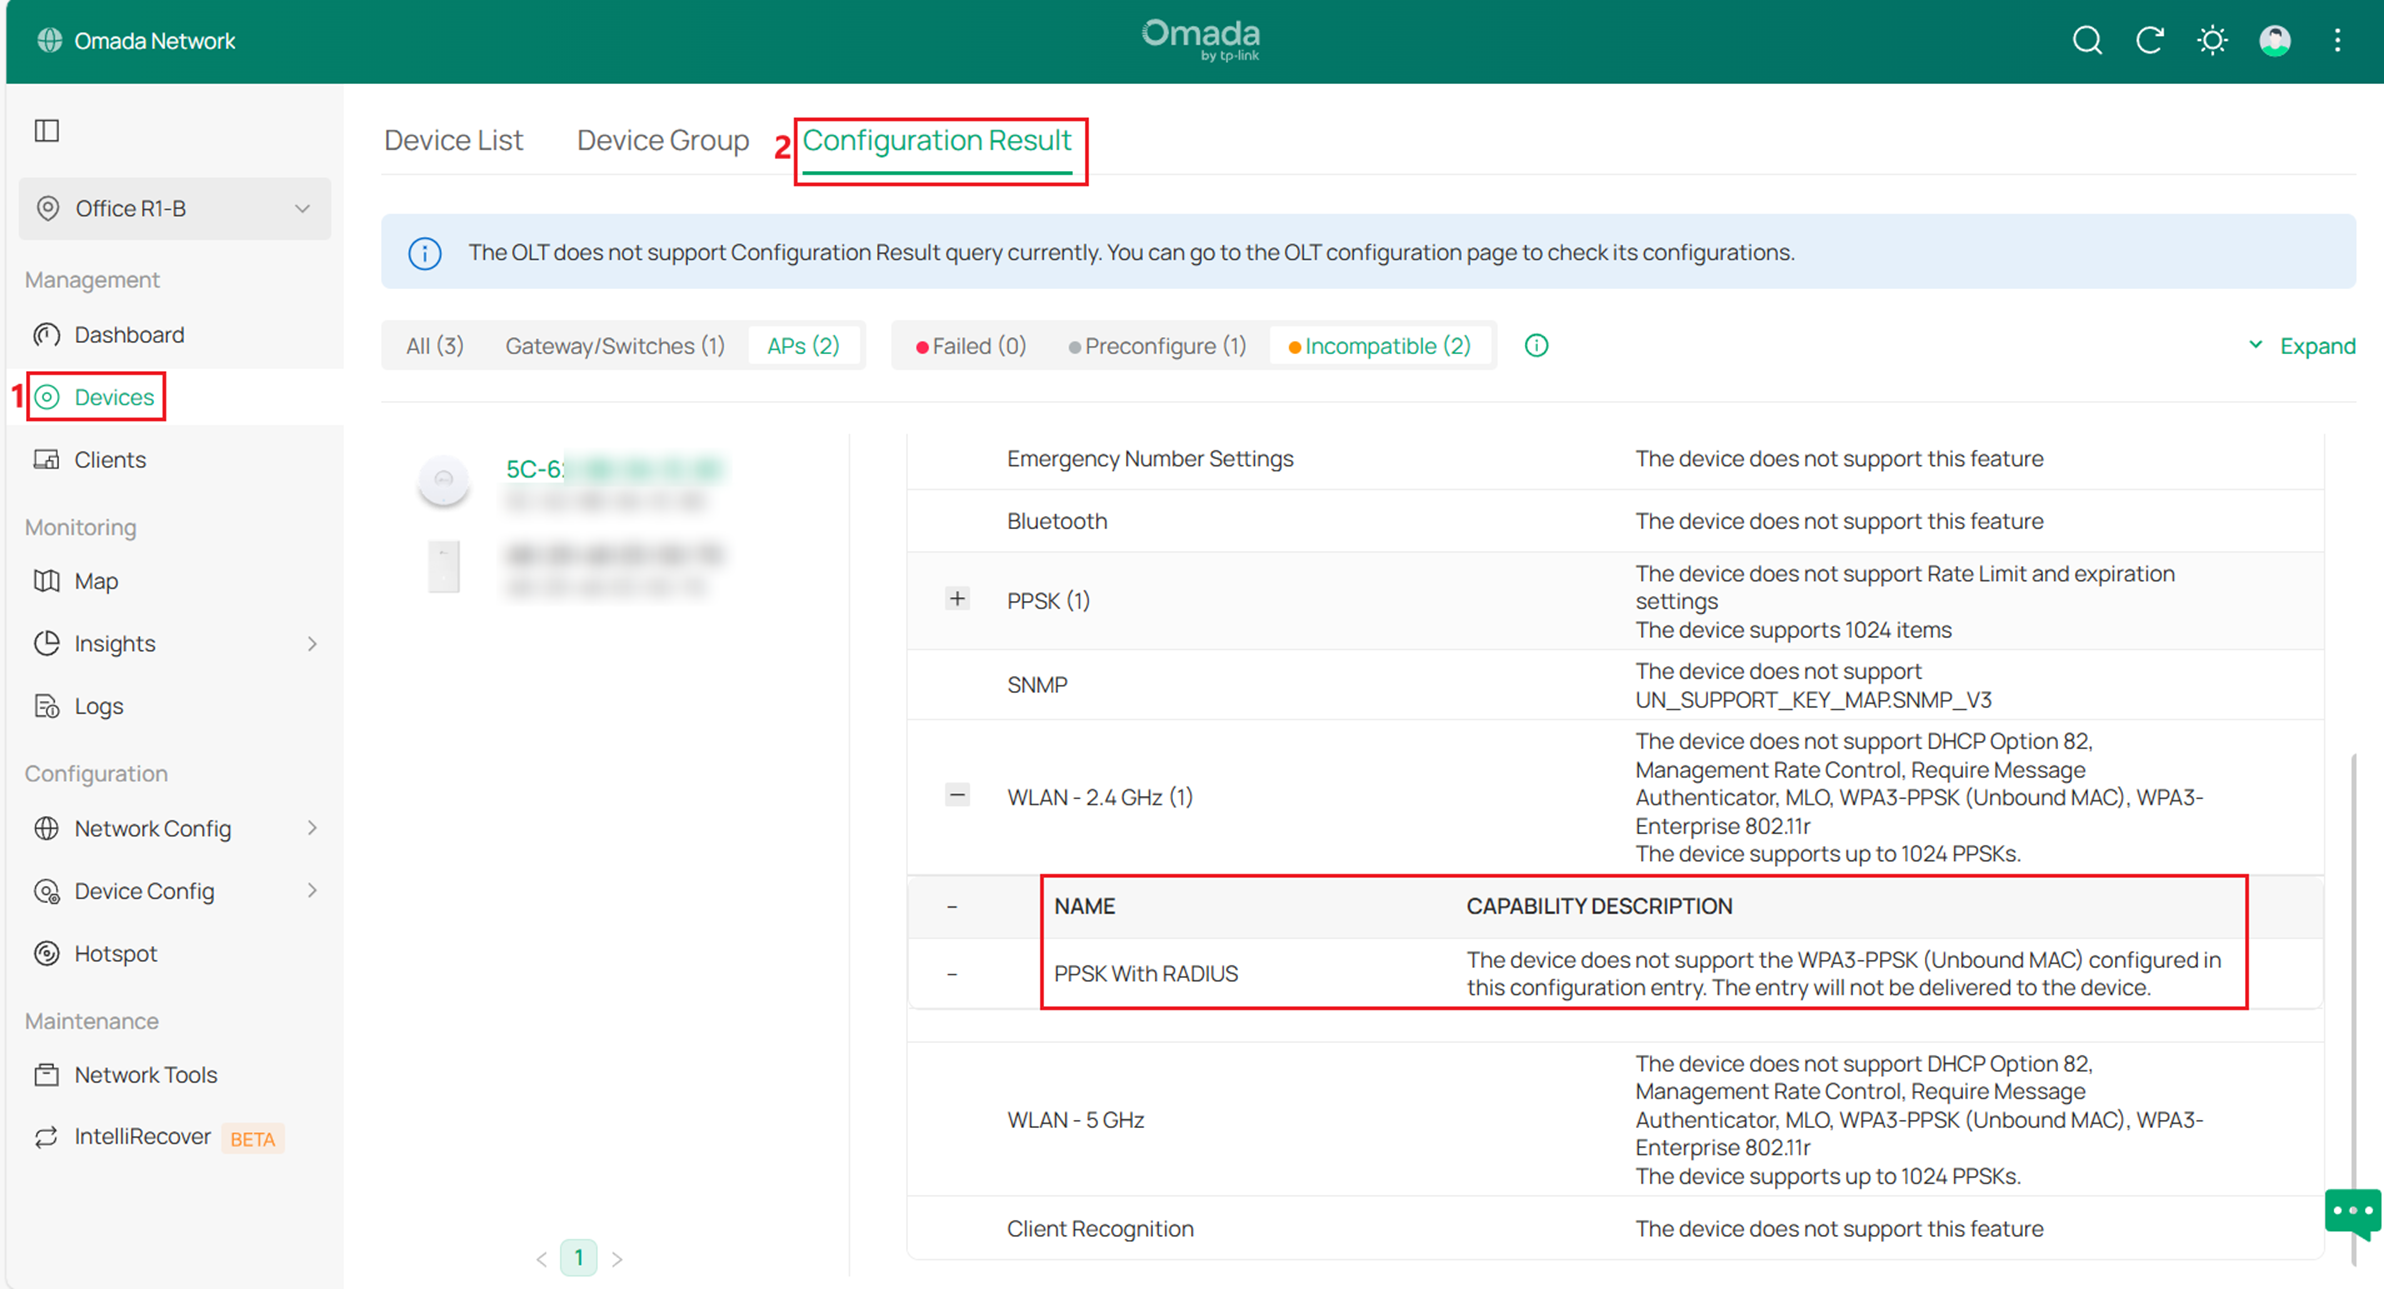
Для точек доступа, которые поддерживают PPSK, но не поддерживают PPSK 6 ГГц, SSID будет применяться только как WPA2 PPSK with RADIUS (Unbound MAC). После применения конфигурации перейдите на страницу Устройства > Результат настройки, чтобы проверить статус; неподдерживаемые устройства будут отмечены как несовместимые, как показано ниже.
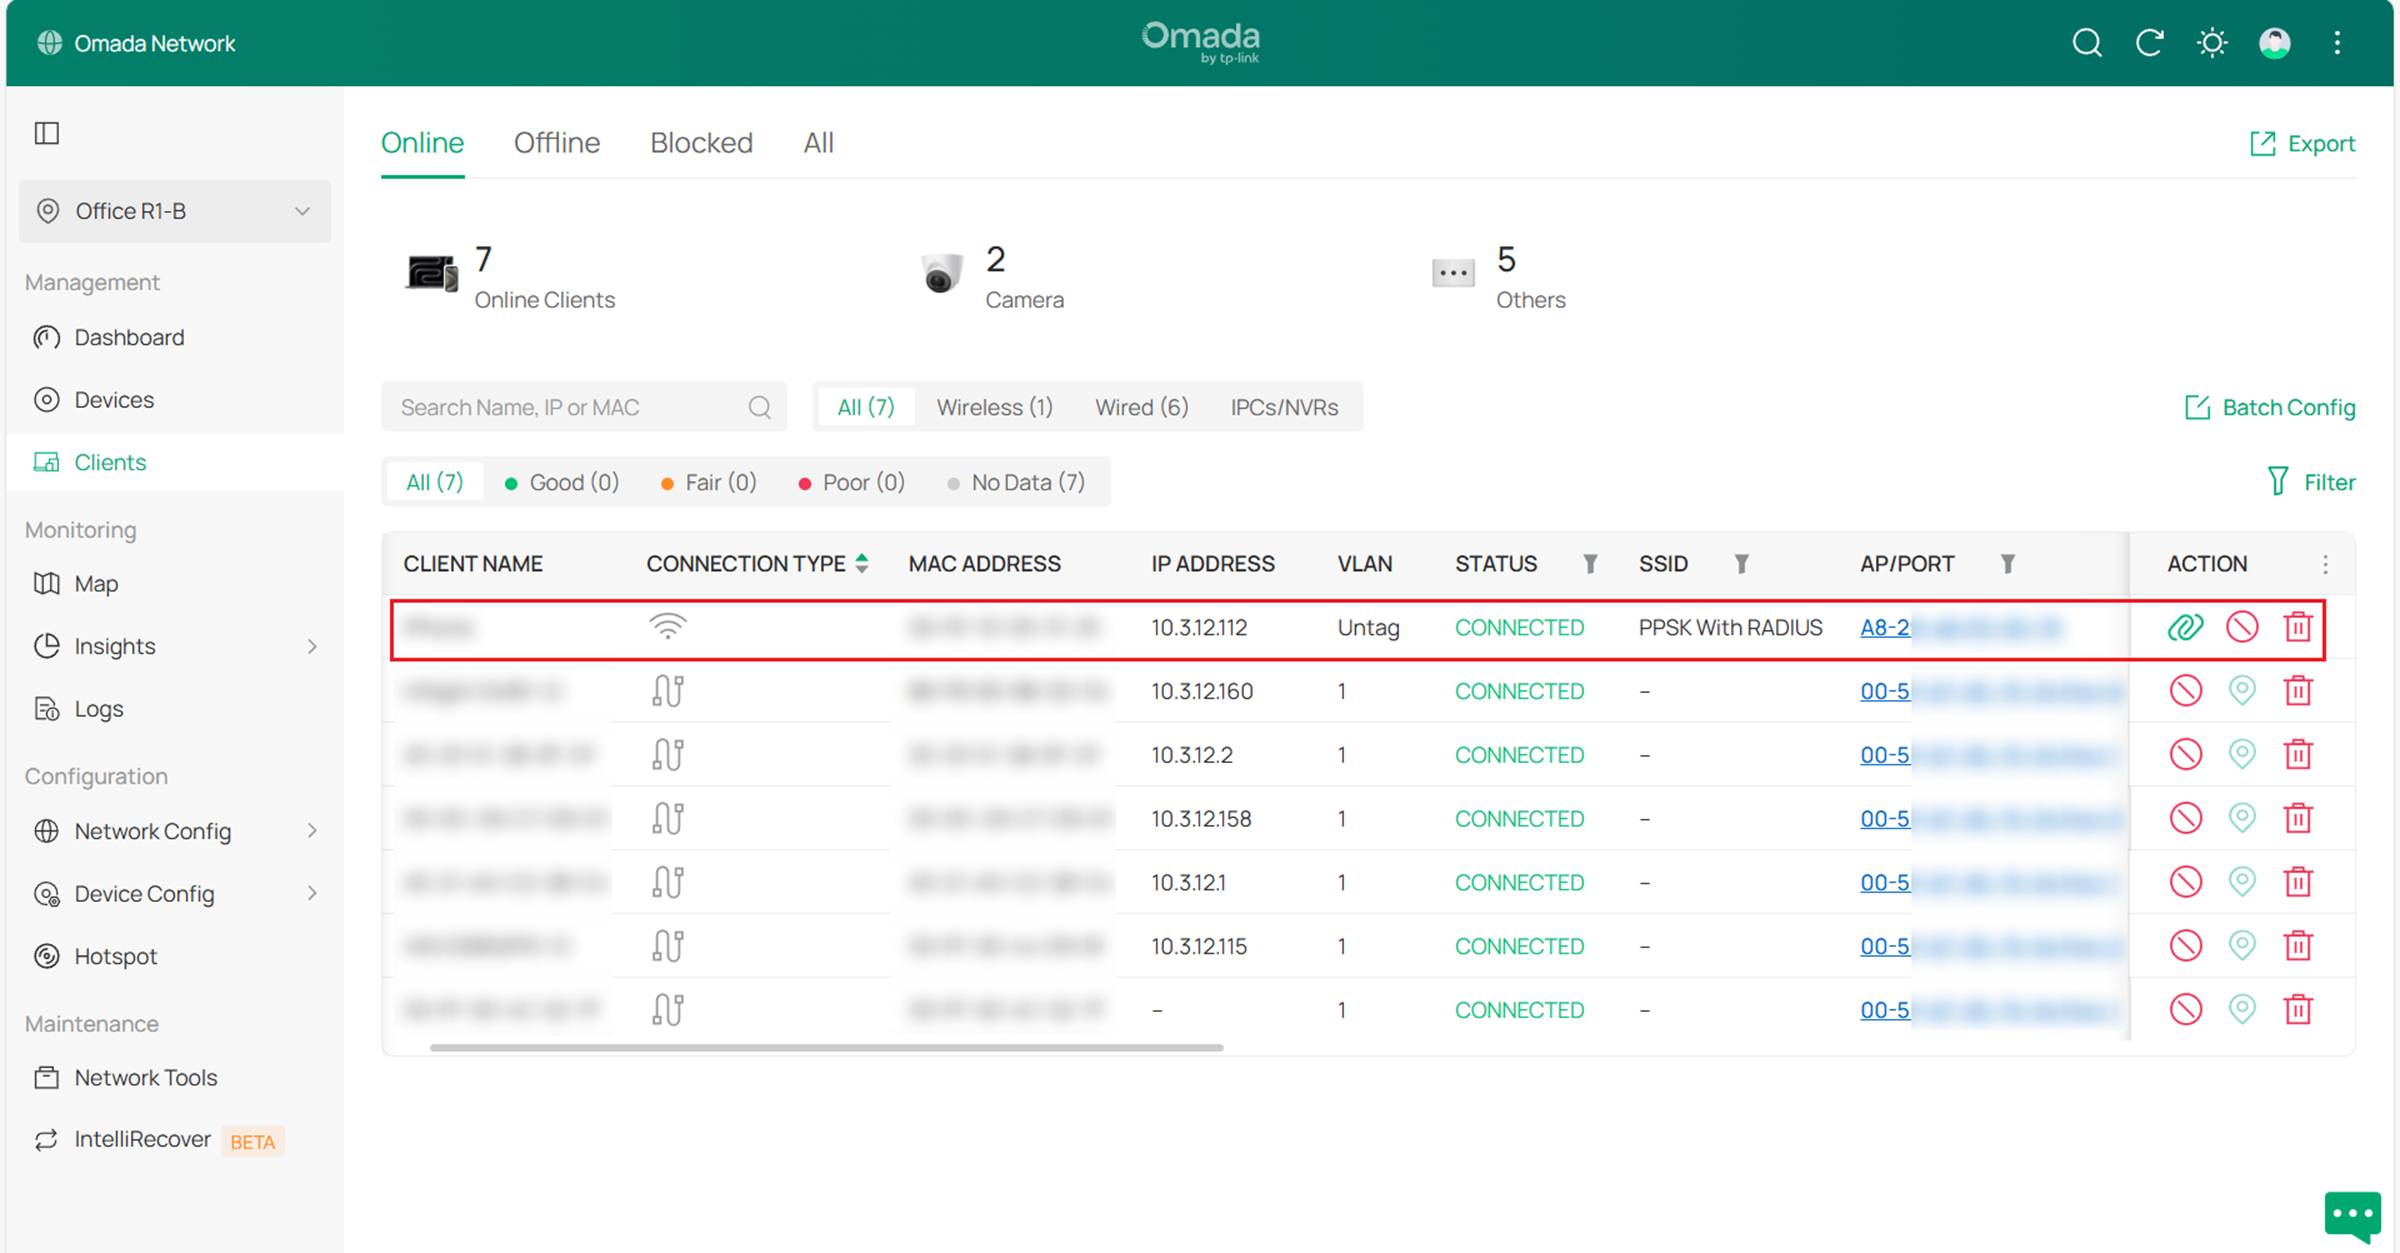
Шаг 3. Подключите клиента к SSID, созданному на шаге 2. Введите PPSK, настроенный на RADIUS-сервере, для завершения аутентификации. После успешного подключения аутентифицированный клиент будет отображаться в списке Клиенты.
Примечание:
Следующие особенности на стороне клиента могут влиять на поведение подключения:
• Из-за ограничений клиента некоторые устройства (например, некоторые ноутбуки под Windows) могут не подключаться к диапазону 6 ГГц. Забывание SSID и повторное подключение могут помочь решить проблему.
• В некоторых случаях клиент может не подключиться с первой попытки. Повторное подключение обычно решает проблему.
• Функции управления диапазонами и балансировки нагрузки могут влиять на процесс начального присоединения и мешать регистрации PPSK на 6 ГГц. Для обеспечения успешной регистрации эти функции могут не действовать при первом подключении, но будут работать нормально впоследствии.
• После изменения PPSK клиенту может потребоваться подключиться более одного раза для завершения аутентификации. Новый пароль должен сначала быть зарегистрирован через скрытый SSID в диапазонах, отличных от 6 ГГц, прежде чем его можно будет использовать в других диапазонах.
Заключение
Выполнив указанные выше шаги, вы можете настроить аутентификацию PPSK с RADIUS (Unbound MAC) для сетей 6 ГГц в соответствии с требованиями вашей сети.
Чтобы узнать более подробную информацию о каждой функции и настройке, перейдите в Центр загрузок, чтобы загрузить руководство для вашего продукта.
Вопросы и ответы
Вопрос 1: Почему опция 802.11r недоступна для SSID PPSK 6 ГГц?
Ответ: 802.11r не поддерживается для SSID PPSK 6 ГГц, так как это может вызывать проблемы совместимости в процессе аутентификации на основе RADIUS.
Вопрос 2: Почему MLO не поддерживается для SSID PPSK 6 ГГц?
Ответ: MLO не поддерживается, так как требует согласованных настроек безопасности в разных частотных диапазонах. Это требование не выполняется в развёртываниях PPSK с RADIUS (Unbound MAC) для сетей 6 ГГц.
Вопрос 3: Почему клиент не подключается или требует нескольких попыток?
Ответ: При первоначальном подключении клиент может не завершить процесс аутентификации или регистрации успешно. Повторное подключение обычно решает проблему.
При необходимости забывание Wi-Fi-сети и повторное подключение могут помочь принудительно перезапустить процесс подключения клиента, позволяя завершить регистрацию или выбрать подходящий диапазон.
Если проблема сохраняется после нескольких попыток подключения, проверьте, использует ли клиент рандомизацию MAC-адреса или аналогичную функцию конфиденциальности для этой Wi-Fi-сети. Если это возможно, попробуйте отключить эту функцию для данной Wi-Fi-сети и подключиться заново. Это может помочь повысить стабильность аутентификации.
Вопрос 4: Почему управление диапазонами или балансировка нагрузки не действуют при первом подключении?
Ответ: Управление диапазонами и балансировка нагрузки могут влиять на процесс начального присоединения и мешать регистрации PPSK. Для обеспечения успешной регистрации эти функции могут не действовать при первом подключении, но будут работать нормально после успешной регистрации клиента.
Вопрос 5: Почему после изменения PPSK нужно подключаться несколько раз?
Ответ: После изменения PPSK клиент должен сначала пройти процесс регистрации через скрытый SSID в диапазонах, отличных от 6 ГГц. Если клиент пытается подключиться напрямую до завершения этого процесса, аутентификация может быть отклонена. Повторное подключение позволяет успешно завершить процесс регистрации.
