


Como implementar acesso unidirecional entre VLANs por meio da configuração de ACL em um roteador corporativo


Nota: Este artigo aplica-se apenas ao ER7206_v1 e o roteador precisa estar atualizado com o firmware v1.2, suportado apenas no modo Standalone.
Cenário de Aplicação do Usuário
Os administradores podem acessar computadores em todas as VLANs para backup de dados, enquanto computadores em outras VLANs não têm permissão para acessar a VLAN do administrador, visando melhorar a segurança dos dados.
Como posso fazer isso?
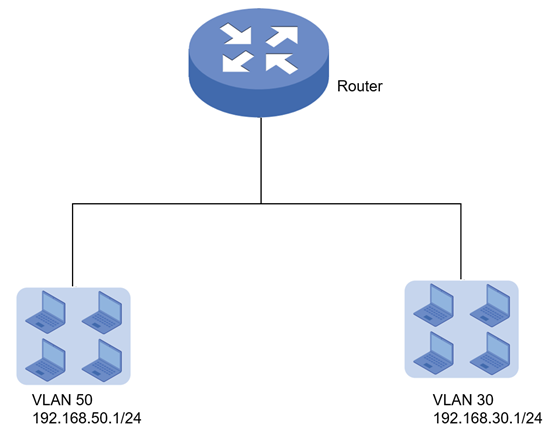
Suponha que duas VLANs sejam criadas no roteador: VLAN 30 (192.168.30.1/24) e VLAN 50 (192.168.50.1/24), é necessário que dispositivos na VLAN 50 não possam acessar dispositivos na VLAN 30, enquanto dispositivos na VLAN 30 podem acessar dispositivos na VLAN 50.
Configuração
Passo 1. Criar a VLAN 50 e a VLAN 30 no roteador.
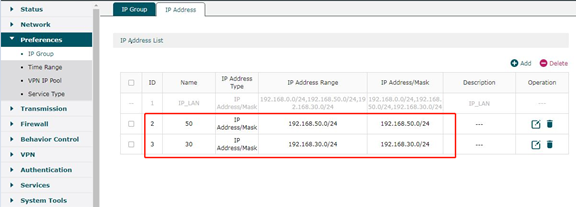
Passo 2. Criar Grupos de IP correspondentes à VLAN 50 e à VLAN 30.
Vá para Preferência (Preference) ---- Grupo de IP (IP Group). Primeiro, crie um intervalo de endereços IP correspondente à VLAN e, em seguida, aplique o endereço IP criado ao Grupo de IP.
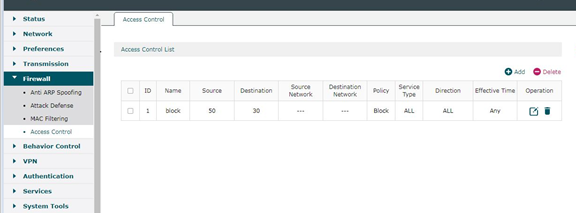
Passo 3. Criar um ACL para bloquear o acesso da VLAN 50 à VLAN 30.
Vá para Firewall ----- Controle de Acesso (Access Control), crie uma entrada ACL como mostrado na figura abaixo. Observe que a Direção (Direction) deve ser selecionada como ALL (Tudo).
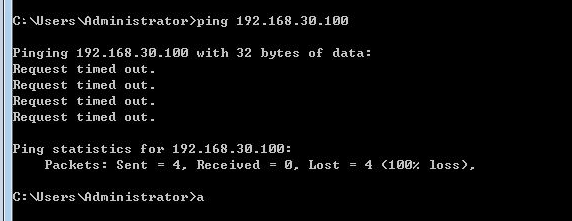
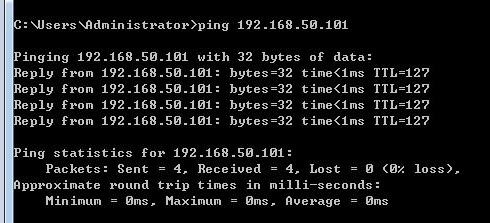
Passo 4. Processo de verificação
Dispositivos na VLAN 50 não conseguem dar ping em dispositivos na VLAN 30, enquanto dispositivos na VLAN 30 conseguem dar ping em dispositivos na VLAN 50.
Para saber mais detalhes sobre cada função e configuração, acesse a Central de Download para baixar o manual do seu produto.
