


Como configurar a DMZ em gateways Omada nos modos autônomo e controlador


Sumário
Configuração no Modo Controller
Configuração no Modo Standalone
Introdução
O recurso DMZ Host em um Omada Gateway utiliza NAT IPv4 para redirecionar novas conexões de entrada recebidas em uma interface WAN selecionada para um dispositivo designado na rede local. Ele é útil para aplicações que usam portas múltiplas ou atribuídas dinamicamente, bem como para testes temporários e resolução de problemas. Como o host designado fica exposto a maiores riscos de segurança, a DMZ deve ser habilitada apenas quando necessário e o host deve estar devidamente protegido. Este guia demonstra como configurar a DMZ em um Omada Gateway nos modos Standalone e Controller.
Requisitos
- Standalone: Omada Gateway
- Controller: Omada Gateway + Omada Controller
Configuração
O recurso DMZ Host pode ser configurado por meio da interface web standalone do roteador ou pelo Omada Controller. Antes de prosseguir, atribua ao host DMZ designado um endereço IP estático ou uma reserva DHCP para evitar que o endereço IP seja alterado. Ao usar uma reserva DHCP, certifique-se de que o IP de destino DMZ, o IP reservado e o endereço IP atual do dispositivo sejam idênticos. Se o dispositivo ainda estiver usando um endereço diferente após a configuração da reserva, renove sua concessão DHCP para que ele obtenha o endereço reservado.
Siga o método de configuração aplicável abaixo com base em como seu Omada Gateway é gerenciado.
Configuração no Modo Controller
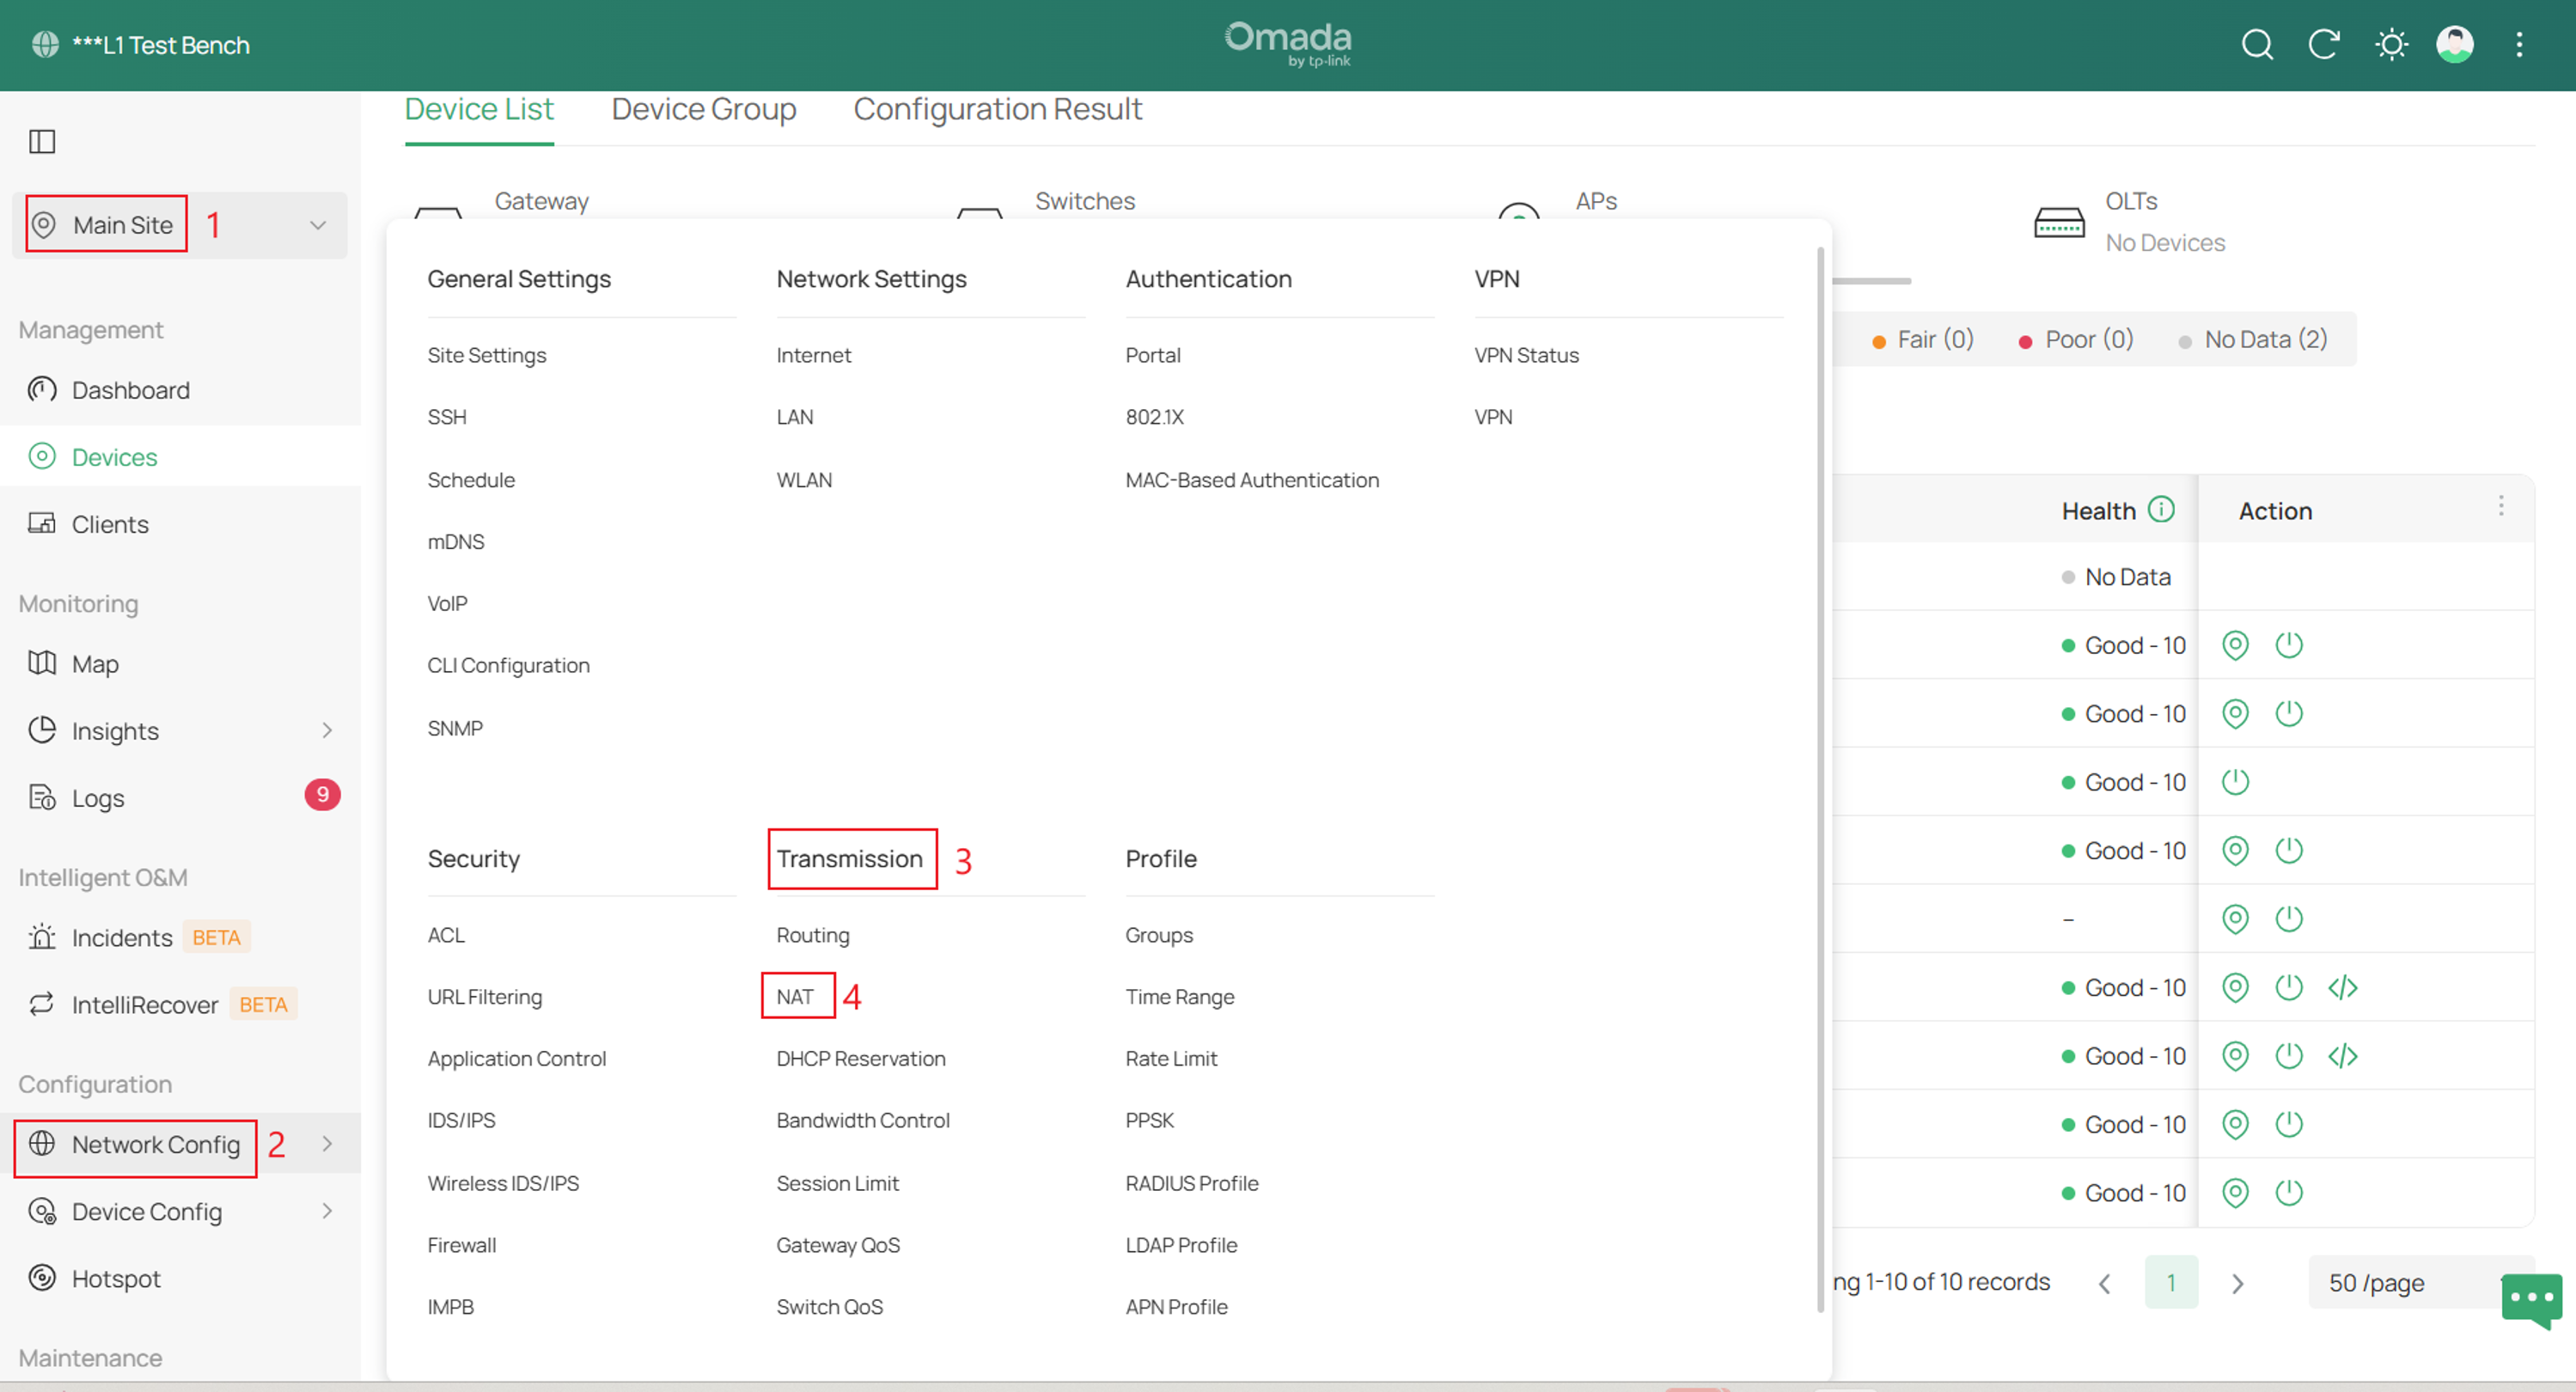
Passo 1. Faça login na controladora e navegue até Configuração do Site > Configurações de Rede > Transmissão > NAT.
Passo 2. Em seguida, vá para Redirecionamento de Portas > selecione Criar Nova Regra.
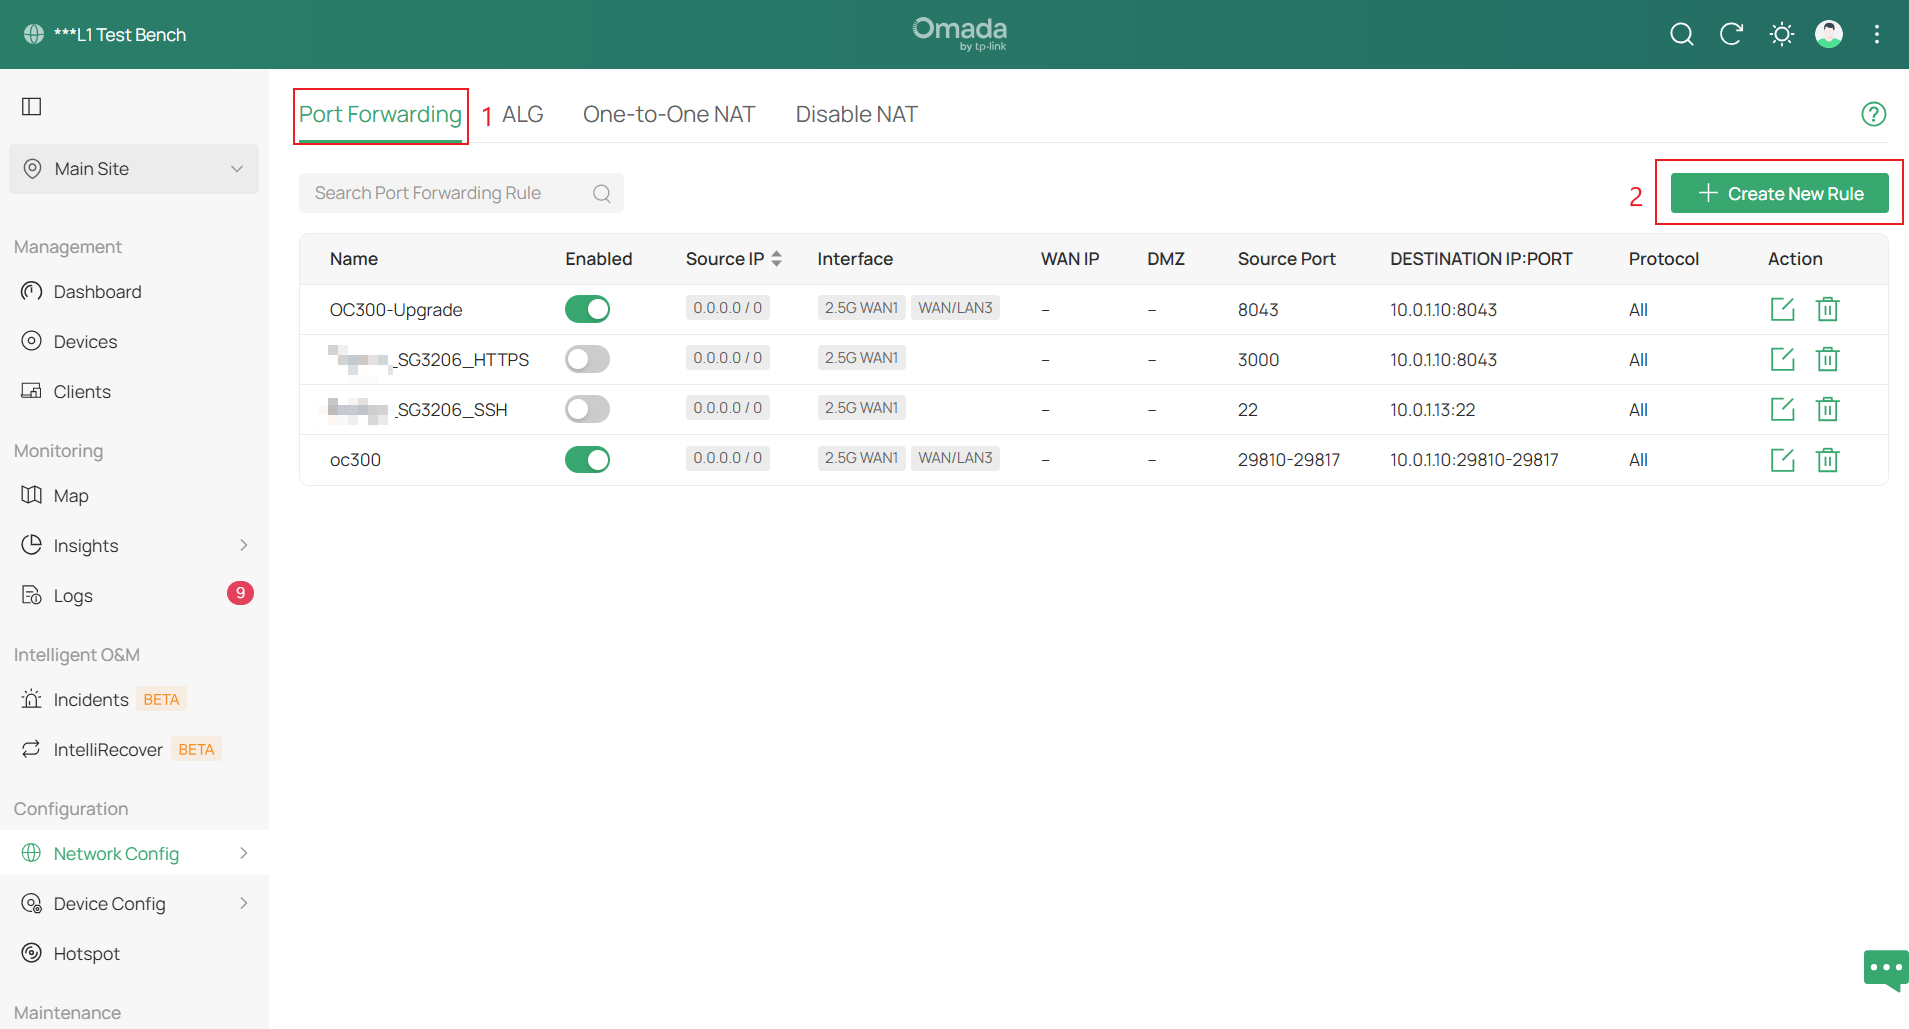
No Modo Controller, a DMZ é implementada como uma regra especial de redirecionamento de portas que encaminha todas as portas de destino para novas conexões de entrada IPv4 correspondentes a um host designado.
Preencha os parâmetros e clique em Criar assim que concluir.
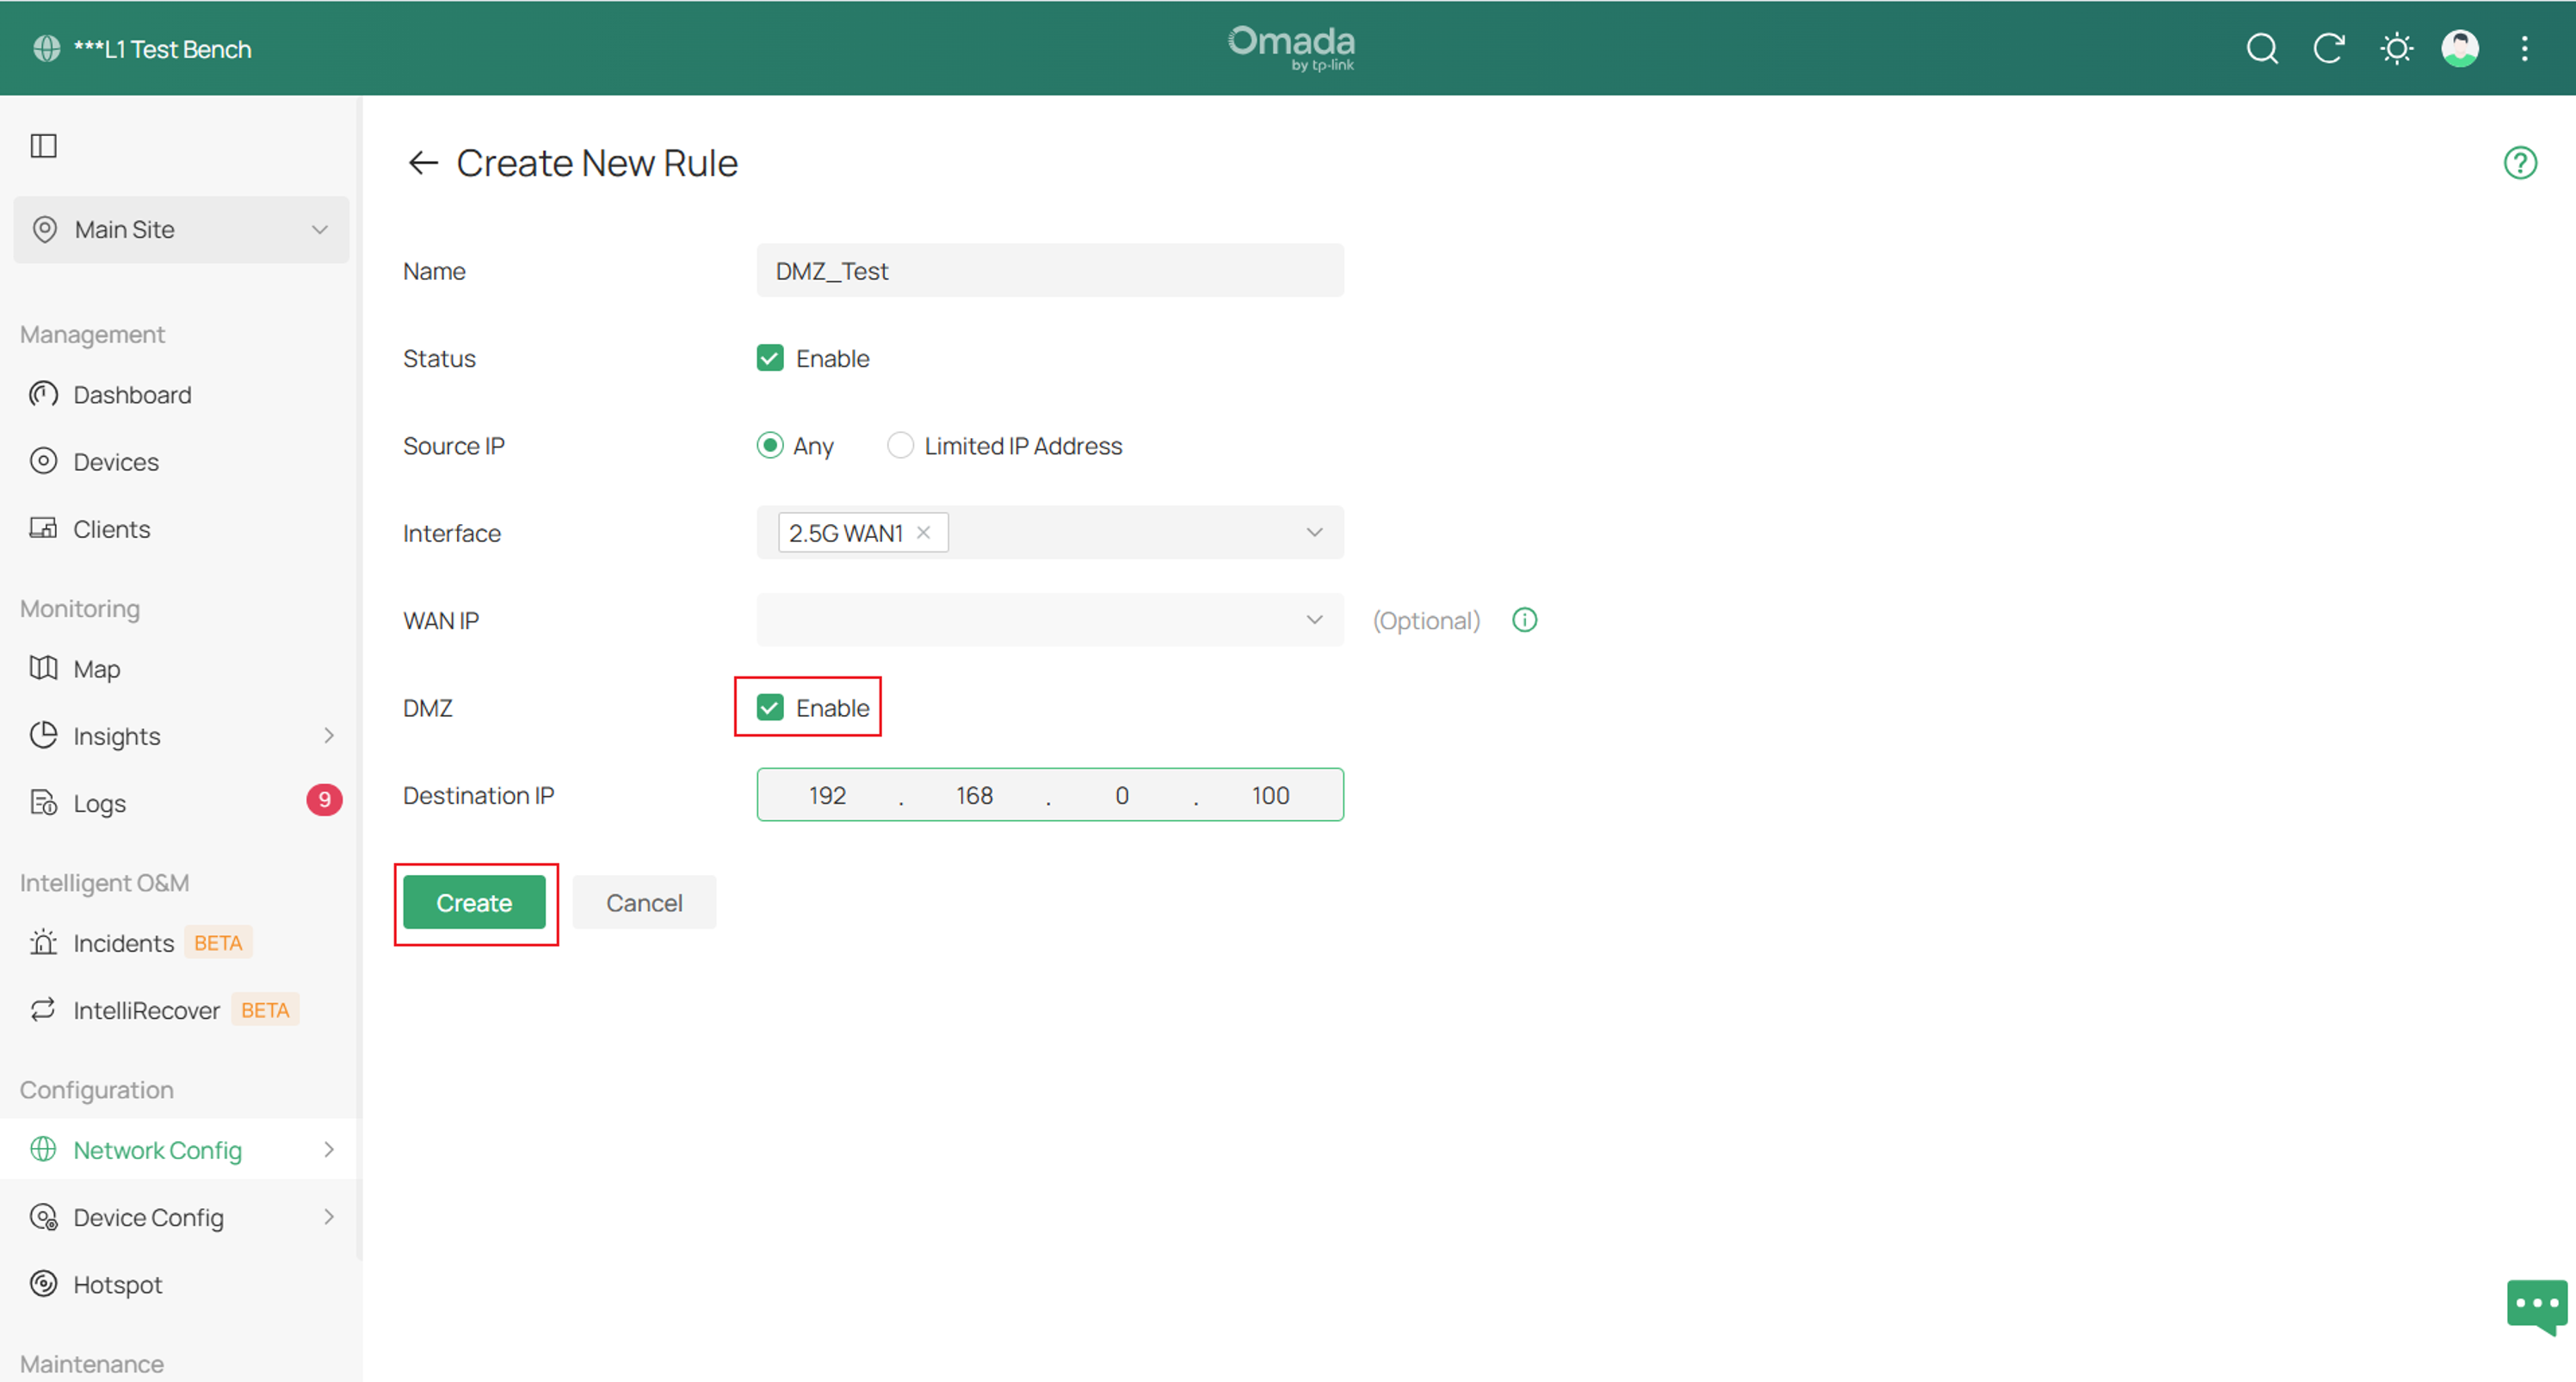
Nota: Quando a DMZ está habilitada, a configuração de Porta de Destino é ignorada. Todas as portas de destino são redirecionadas para o IP de Destino.
IP de Origem: Selecione o IP de origem da regra criada.
Qualquer: A regra se aplica ao tráfego de qualquer endereço IP de origem.
Endereço IP Limitado: A regra se aplica apenas ao tráfego de endereços IP específicos. Com esta opção selecionada, especifique os endereços IP e sub-redes com base nas suas necessidades.
Interface: Selecione a interface à qual a regra se aplica. Quando o tráfego é recebido pela porta WAN selecionada, ele é redirecionado de acordo com a regra.
IP da WAN: Este campo é opcional. Se for deixado em branco, a regra se aplica a todos os endereços IP WAN atribuídos à interface selecionada.
Para vincular a regra a um IP Alias da WAN específico, navegue até Internet > Editar a WAN correspondente > Configurações Avançadas > IP Alias da WAN e configure o alias. Retorne à regra DMZ, selecione a interface WAN correspondente e, em seguida, selecione o alias na lista IP da WAN.
Quando um IP Alias da WAN específico é selecionado, a regra é acionada apenas pelo tráfego direcionado a esse alias na interface selecionada. Outros endereços IP WAN não são afetados.
DMZ: Habilite esta opção para redirecionar todas as portas de destino das novas conexões de entrada IPv4 correspondentes para o IP de Destino especificado.
No Modo Controller, criar uma regra DMZ não cria automaticamente uma regra de permissão de firewall correspondente. A DMZ realiza apenas o redirecionamento NAT e não abre portas no firewall do gateway. Certifique-se de que a ACL do gateway aplicável permita o tráfego de entrada necessário; caso contrário, a conexão será bloqueada.
IP de Destino: Especifique o IP de destino do host na LAN para o qual o tráfego é redirecionado.
Configuração no Modo Standalone
Passo 1. Faça login no seu roteador Omada e navegue até Transmissão > NAT > NAT-DMZ > e clique em Adicionar.
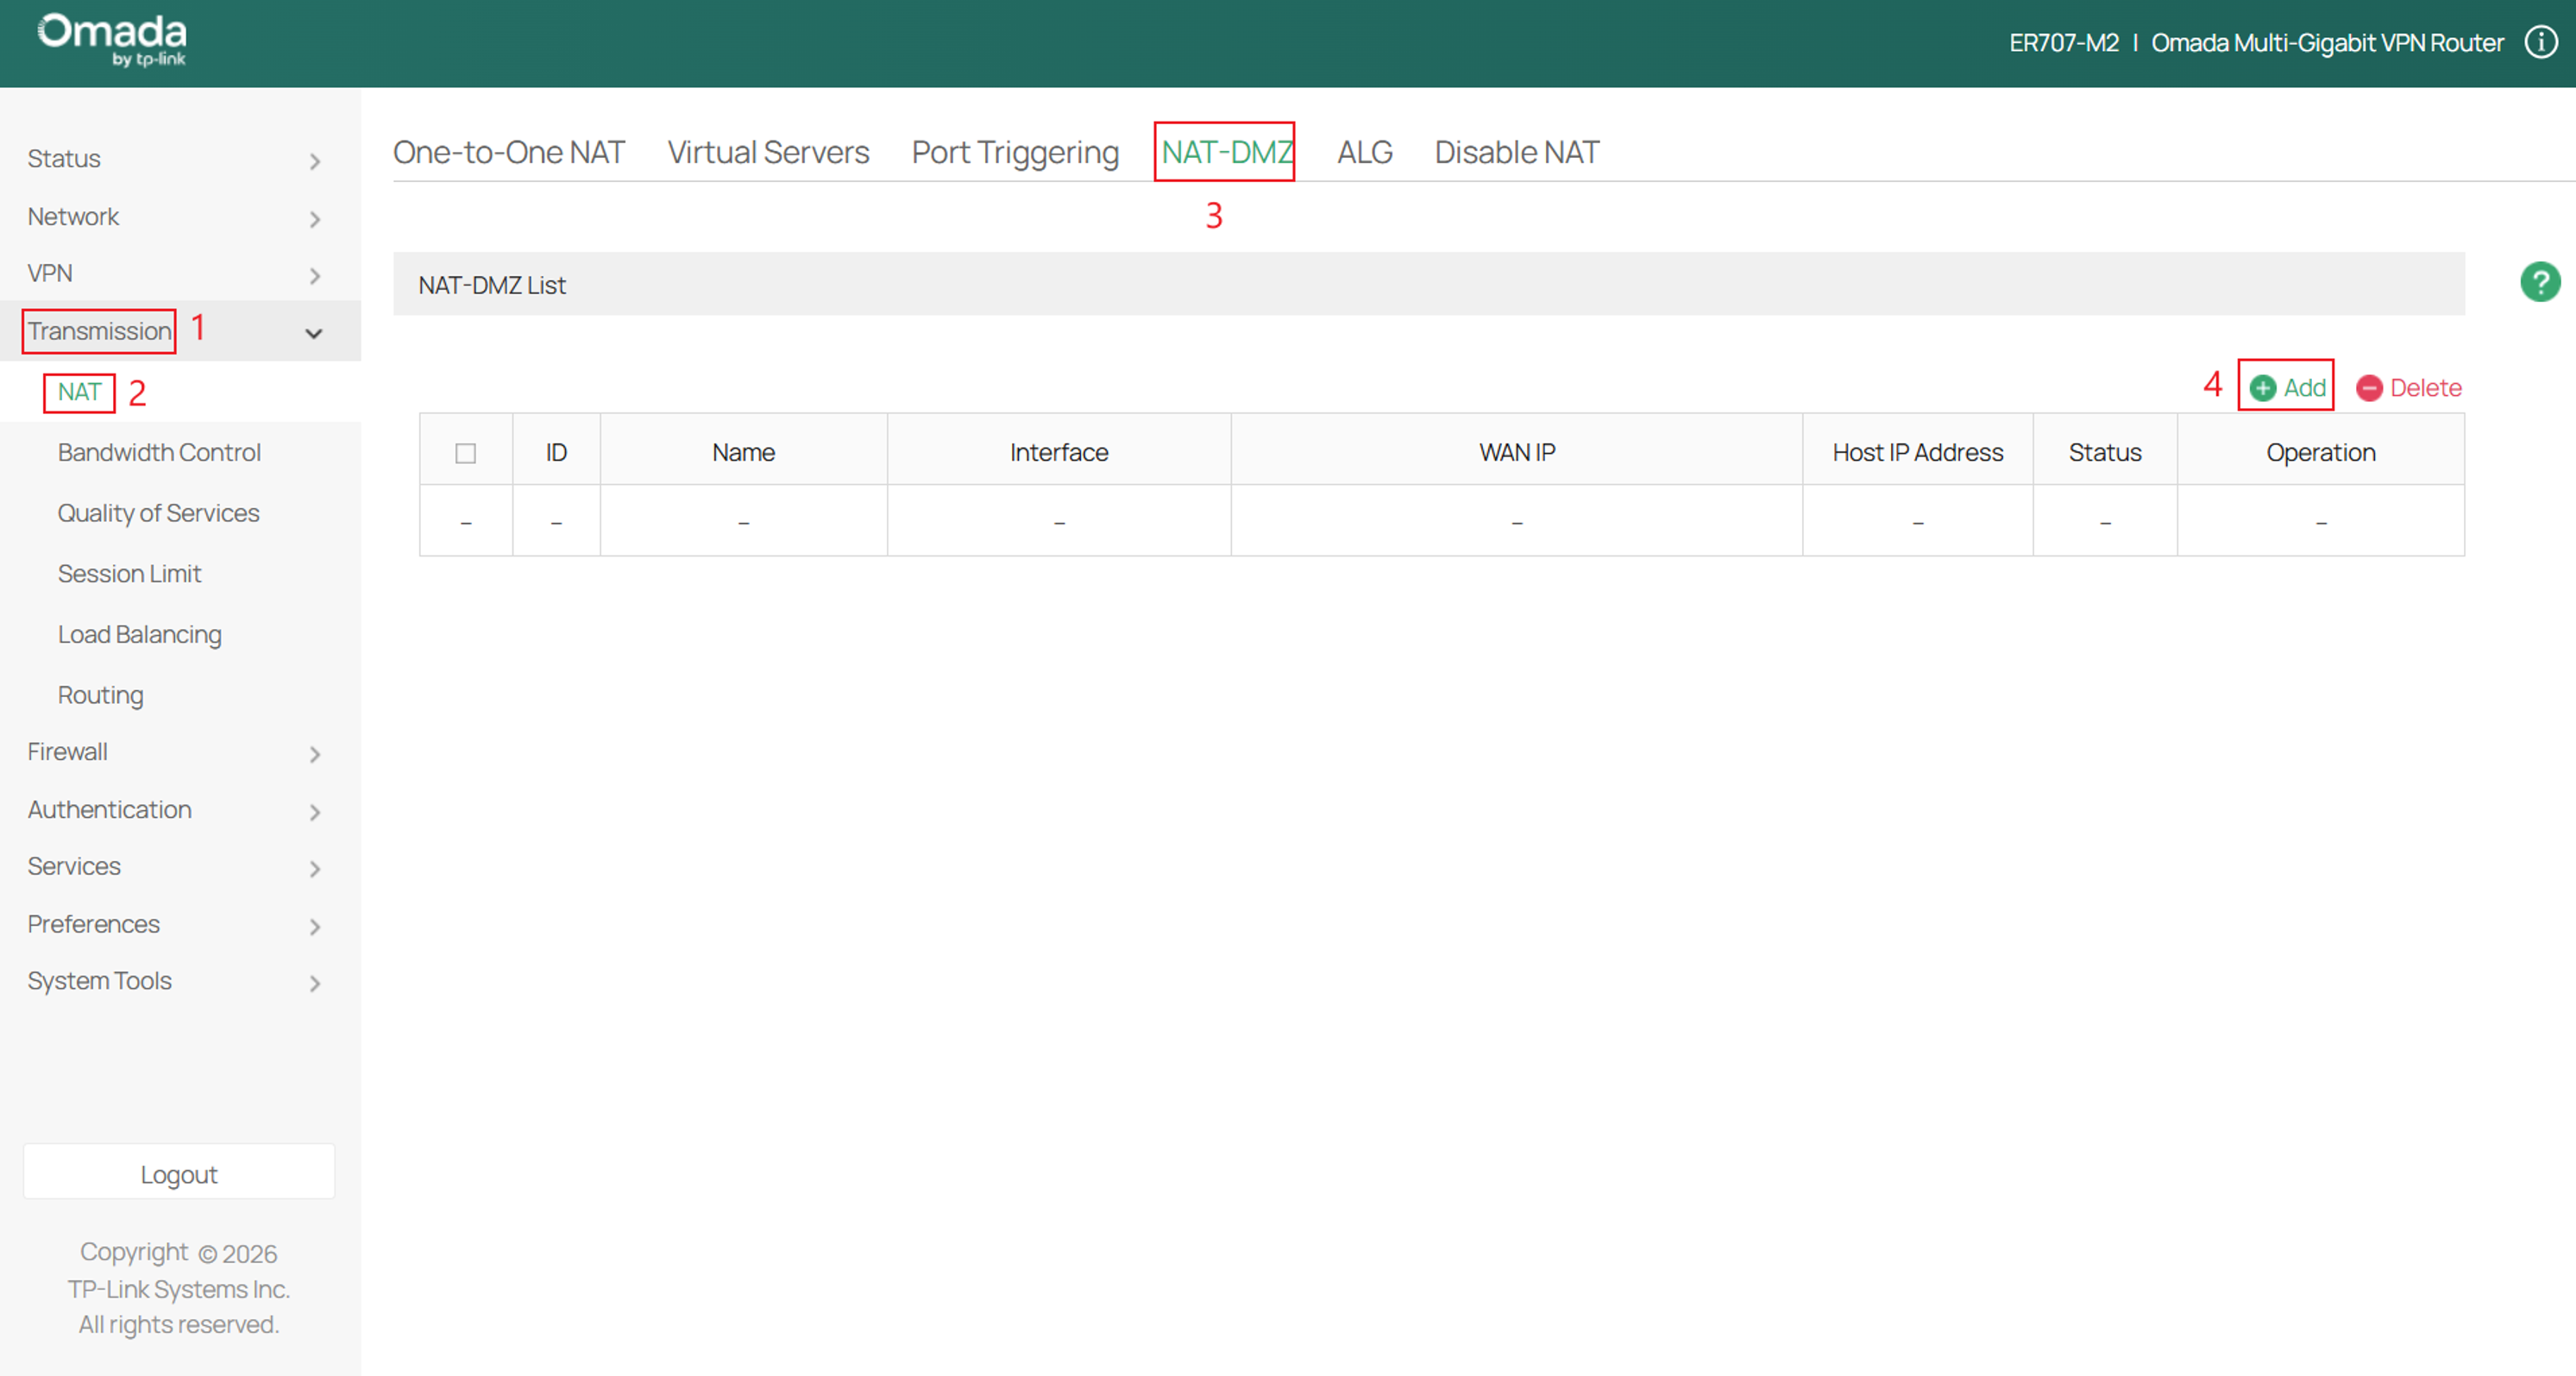
Passo 2. Preencha os parâmetros e clique em OK assim que concluir.
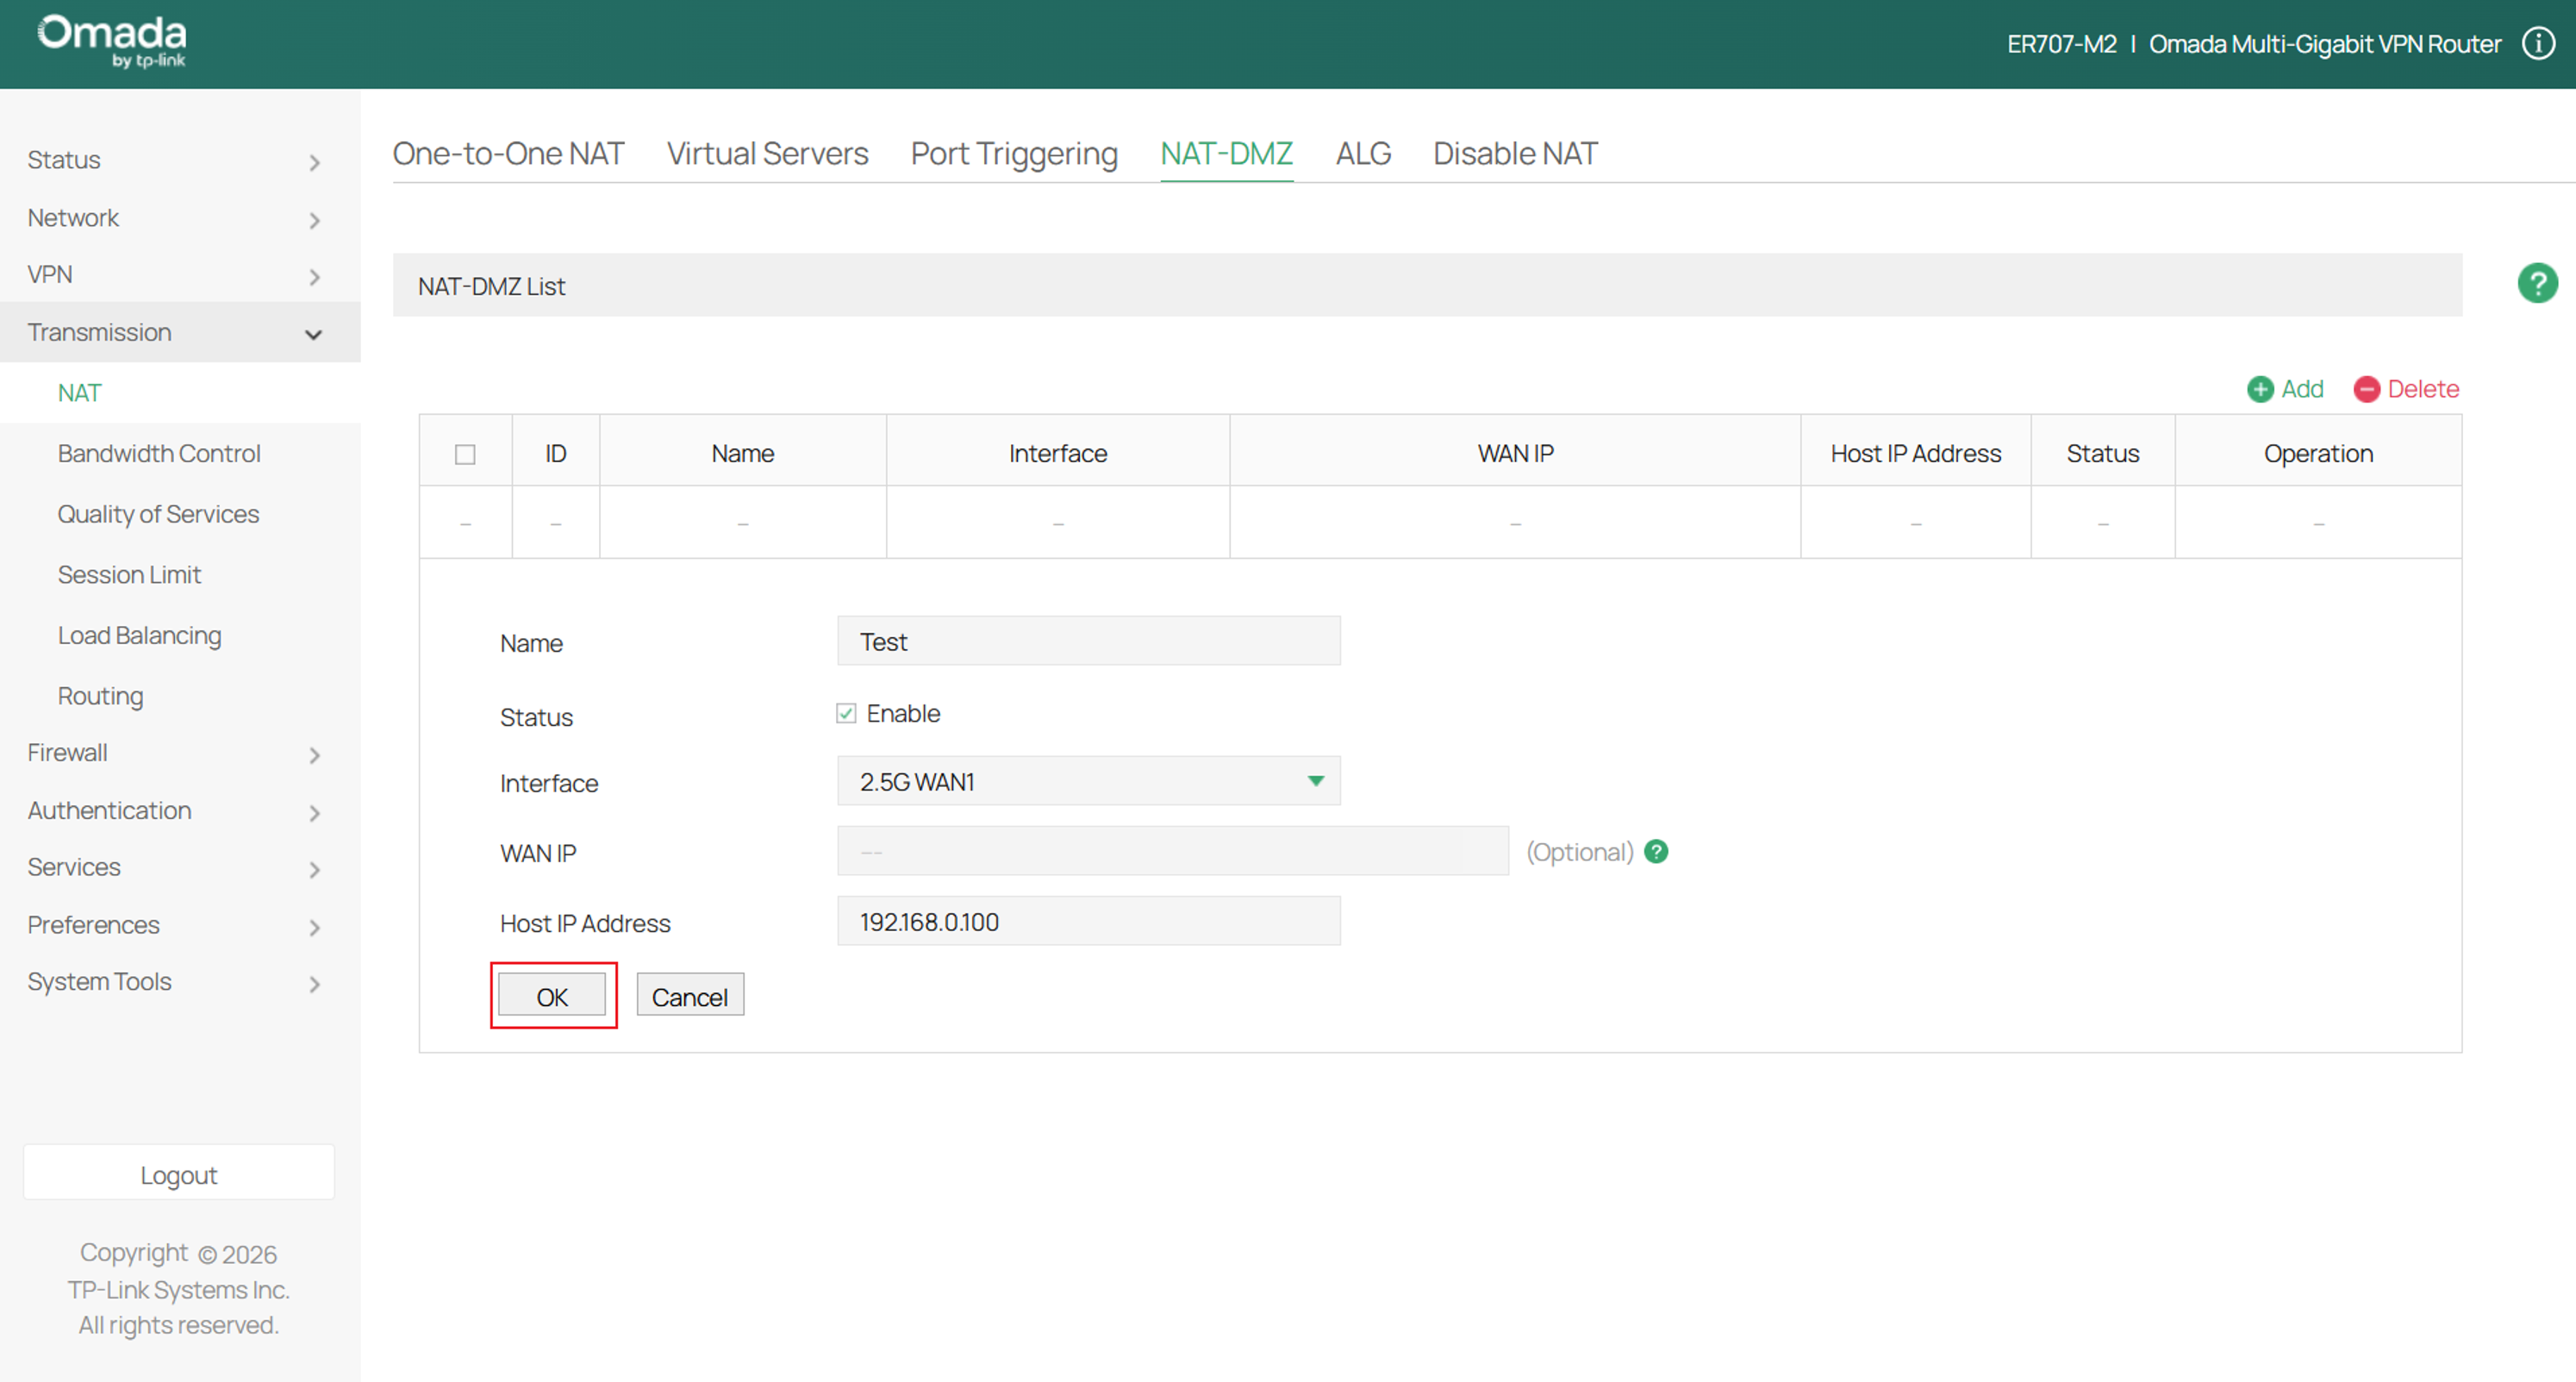
Nome: Insira o nome da regra.
Interface: Especifique a interface efetiva para a regra.
IP da WAN: Especifique o IP Alias da WAN para a regra. Se você escolher múltiplos IPs, a entrada será aplicada a todos os IPs selecionados simultaneamente.
Endereço IP do Host: Especifique o endereço IP do host para NAT-DMZ.
Conclusão
O recurso DMZ Host permite que um Omada Gateway utilize NAT IPv4 para redirecionar novas conexões de entrada recebidas em uma interface WAN selecionada para um dispositivo designado na rede local. Seguindo este guia, você pode configurar a DMZ no Modo Standalone ou no Modo Controller. Como o host DMZ fica exposto diretamente ao tráfego externo, habilite esse recurso apenas quando necessário e proteja o dispositivo designado de forma adequada.
Para aprender mais sobre cada função e configuração, visite a Página Inicial de Suporte para baixar ou consultar o manual do seu produto.
Perguntas Frequentes (FAQ)
Q1: O que devo fazer se o host DMZ não puder ser acessado a partir da WAN?
A1: Verifique se a regra DMZ está habilitada e configurada com a interface WAN e o IP do host de destino corretos. Confirme se o serviço do host está em execução, se o firewall local dele permite o tráfego e se o serviço está acessível a partir da LAN. Teste a partir de uma rede externa e certifique-se de que o gateway possui um IP WAN público alcançável. Se o gateway estiver atrás de outro roteador ou CGNAT, configurações adicionais podem ser necessárias na rede upstream.
