


Содержание
Настройка в режиме контроллера
Введение
One-to-One NAT (Network Address Translation) — это технология, которая эксклюзивно связывает один частный IP-адрес во внутренней сети с одним публичным IP-адресом во внешней сети, устанавливая фиксированное и уникальное двунаправленное сопоставление между внутренними и внешними адресами. Это позволяет внутренним хостам выглядеть как имеющие независимую публичную идентичность во внешней сети, позволяя внешним пользователям напрямую получать доступ к определённым ресурсам внутреннего сервера (таким как веб-службы или почтовые службы), одновременно эффективно скрывая фактическую топологию внутренней сети. Обычно используется в сценариях, требующих стабильных служб доступа.
Требования
- Серия шлюзов Omada
- Omada Network 6.0 и выше
Настройка
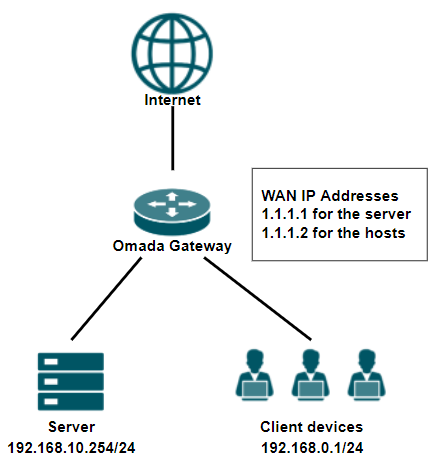
Эта статья поможет вам настроить One-to-One NAT, используя топологию ниже. Шлюз имеет несколько доступных WAN IP-адресов: 1.1.1.1 выделен для сервера для прямого внешнего доступа, а 1.1.1.2 выделен для клиентских устройств.
Настройка в режиме контроллера
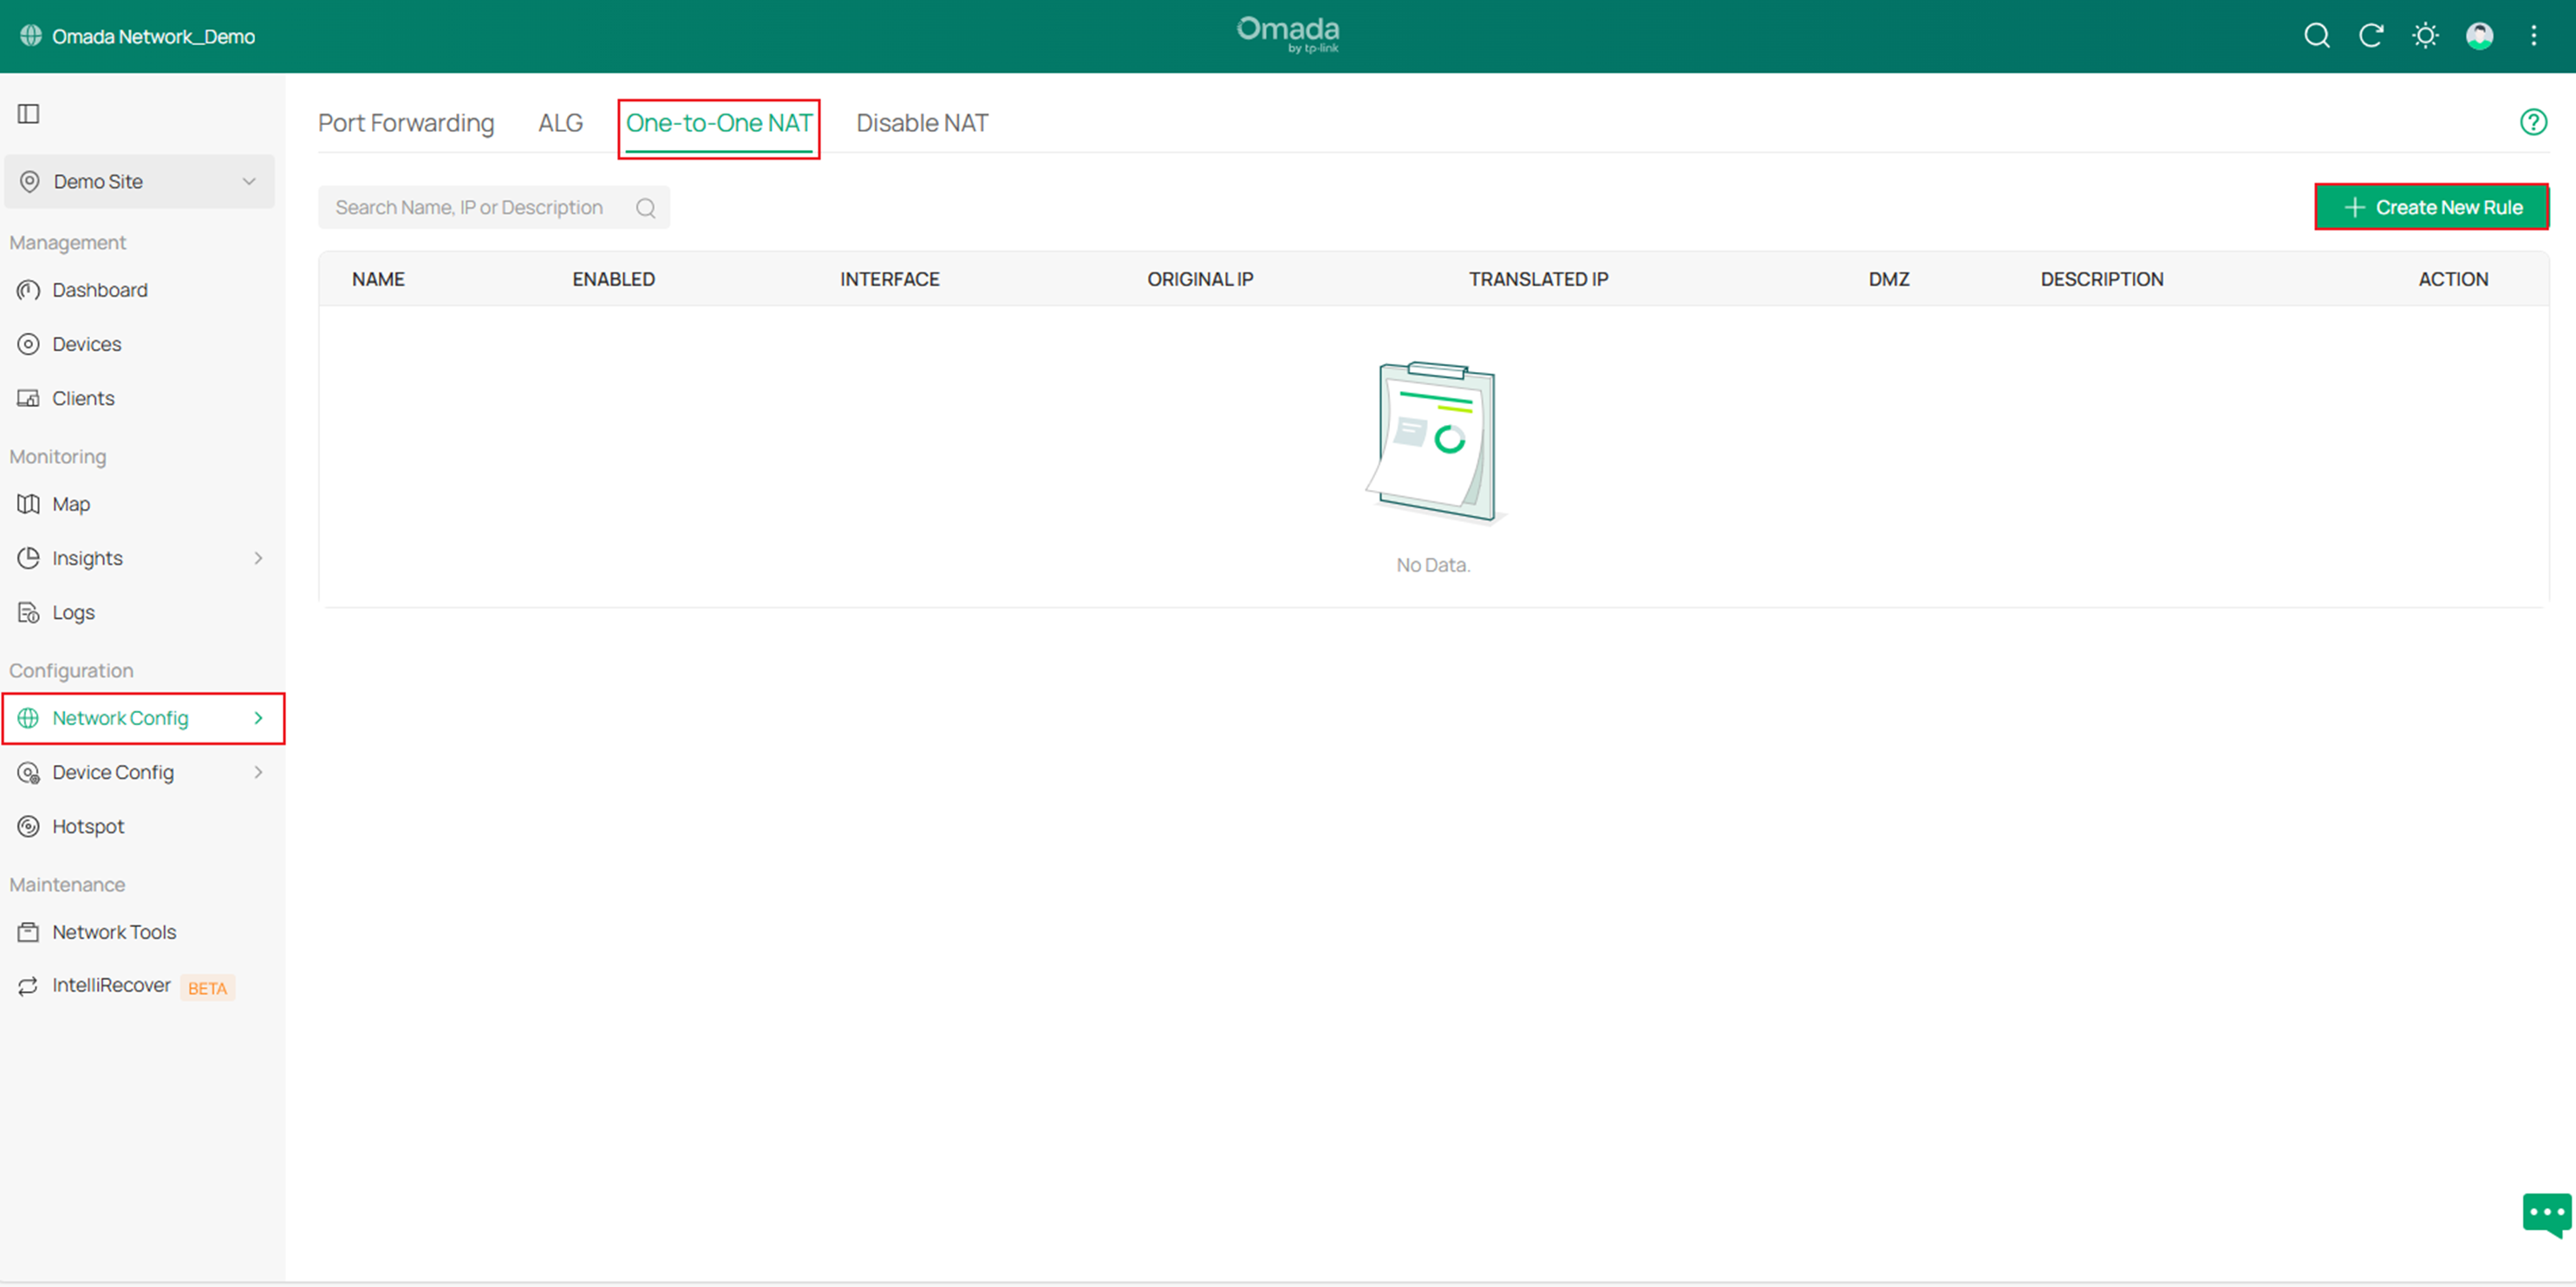
Шаг 1. Перейдите в Network Config > Transmission > NAT > One-to-One NAT и нажмите Create New Rule, чтобы начать создание нового правила One-to-One NAT.
Шаг 2. Настройте правило по мере необходимости, затем нажмите Create.
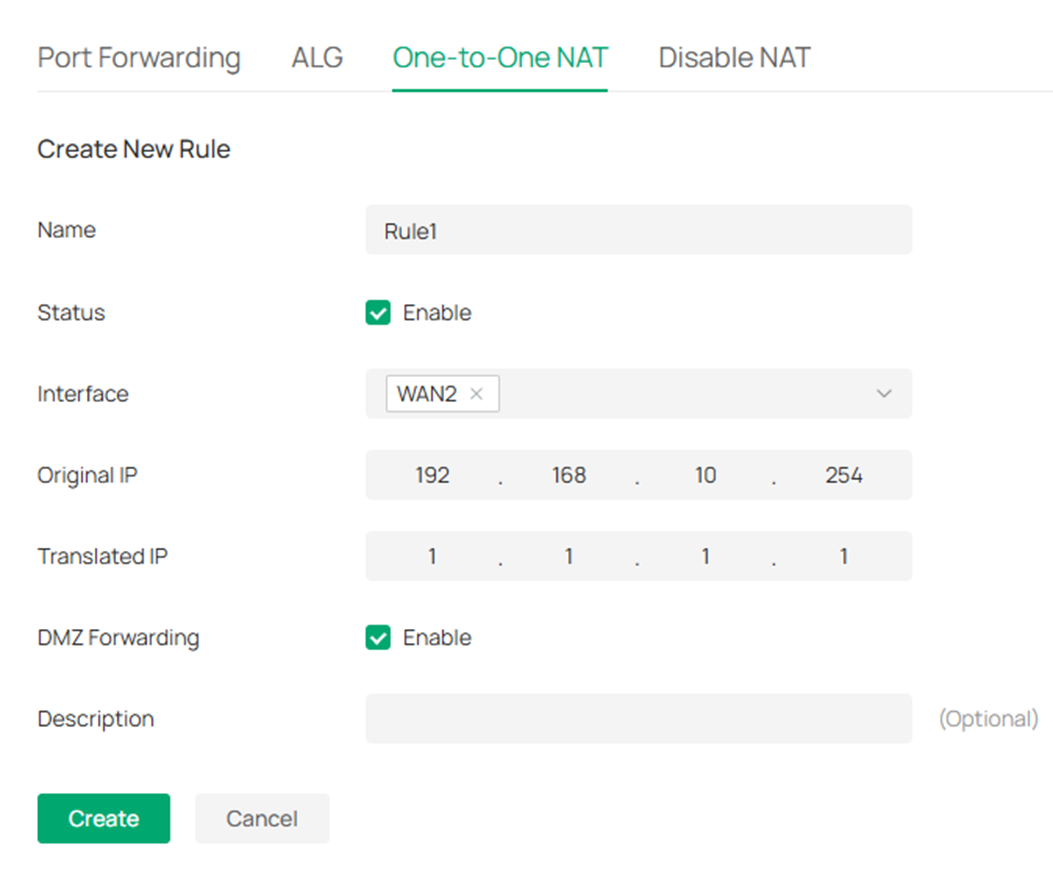
- Name: Введите имя для идентификации правила one-to-one NAT.
- Status: Установите флажок, чтобы включить правило one-to-one NAT.
- Interface: Укажите действующий WAN-интерфейс для правила. В настоящее время поддерживаются только WAN-интерфейсы с типом подключения Static IP.
- Original IP: Укажите исходный IP-адрес для правила, что означает частный IP-адрес устройства. Исходный IP-адрес не может быть широковещательным адресом, сегментом сети или IP-адресом интерфейса. При включённом One-to-One NAT исходный IP будет сопоставлен с транслируемым IP.
- Translated IP: Укажите транслируемый IP-адрес для правила, что означает публичный IP-адрес устройства. Транслируемый IP-адрес не может быть широковещательным адресом, сегментом сети или IP-адресом интерфейса. При включённом One-to-One NAT исходный IP будет сопоставлен с транслируемым IP.
- DMZ Forwarding: Выберите, чтобы включить DMZ Forwarding. Пакеты, передаваемые на транслируемый IP-адрес, будут перенаправлены на хост с исходным IP-адресом, если DMZ Forwarding включён.
- Description: Введите краткое описание для записи правила, чтобы облегчить ваше управление.
Настройка в автономном режиме
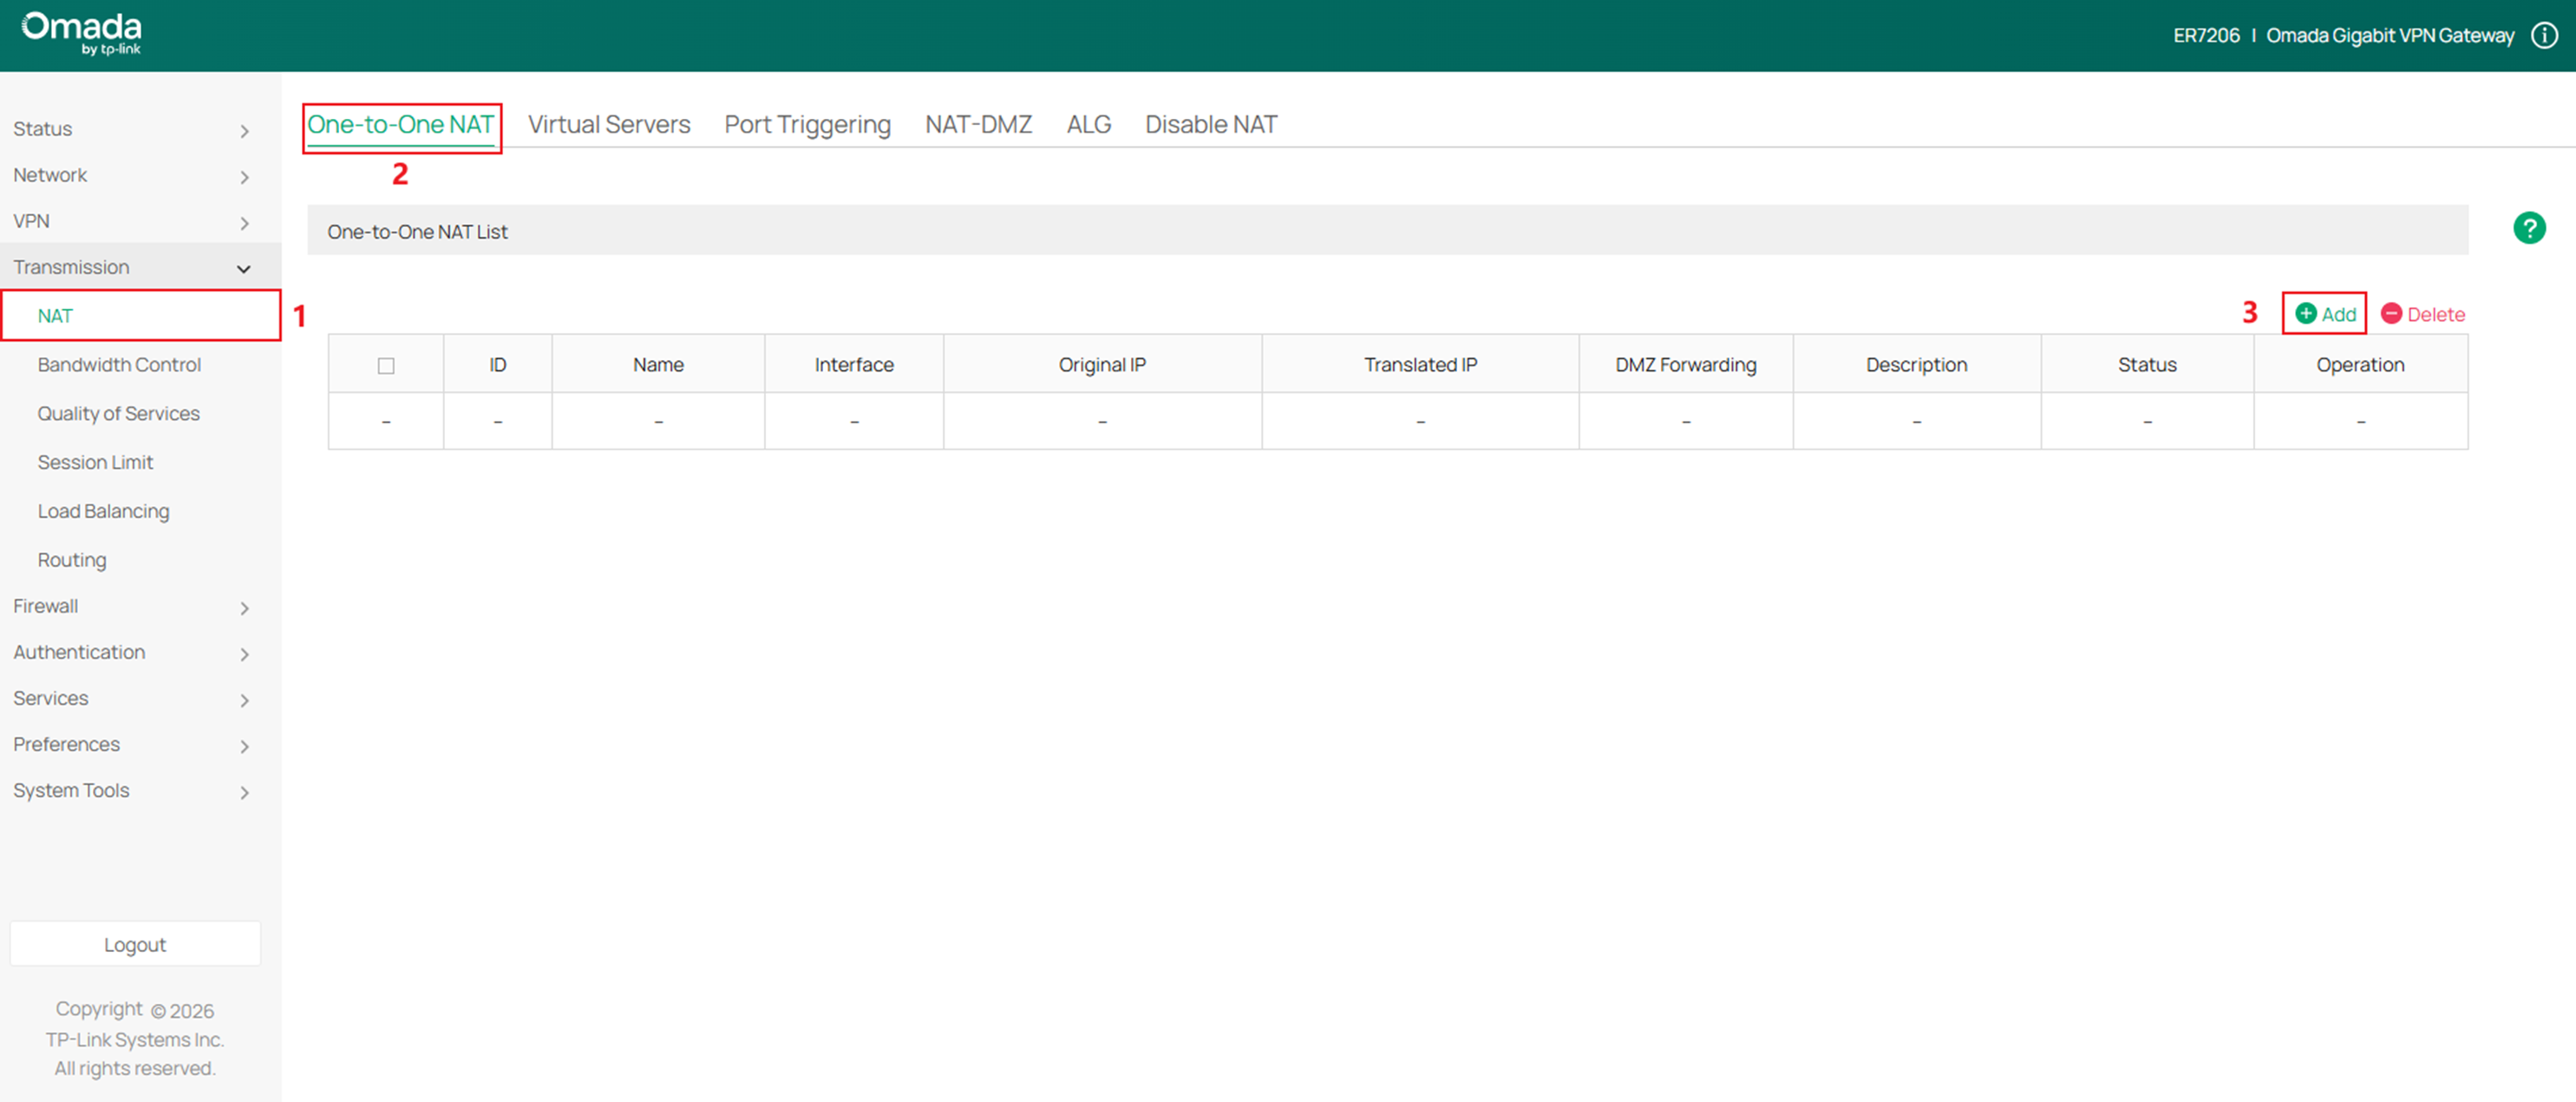
Шаг 1. Перейдите в Transmission > NAT > One-to-One NAT и нажмите + Add, чтобы начать создание нового правила One-to-One NAT.
Шаг 2. Настройте правило по мере необходимости, затем нажмите OK.
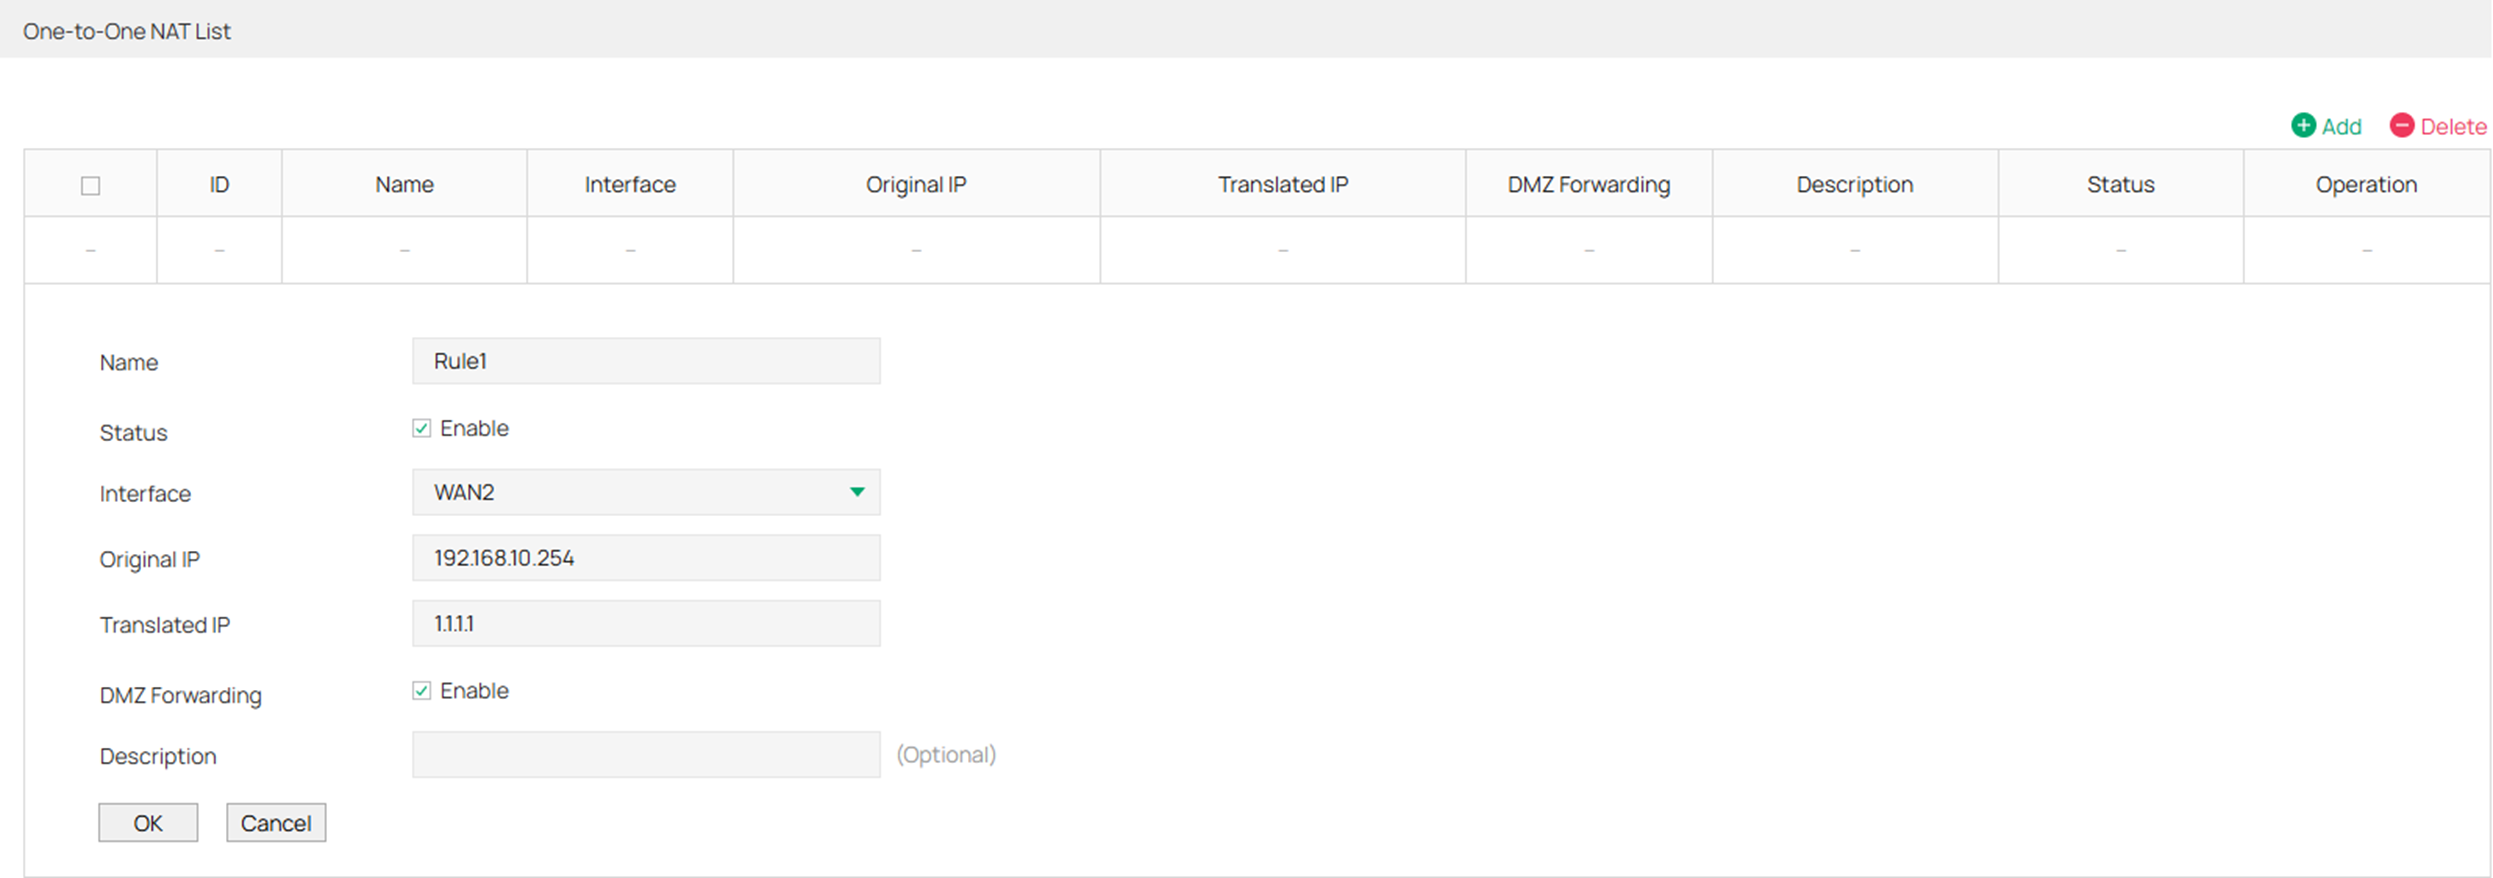
- Name: Введите имя для идентификации правила one-to-one NAT.
- Status: Установите флажок, чтобы включить правило one-to-one NAT.
- Interface: Укажите действующий WAN-интерфейс для правила. В настоящее время поддерживаются только WAN-интерфейсы с типом подключения Static IP.
- Original IP: Укажите исходный IP-адрес для правила, что означает частный IP-адрес устройства. Исходный IP-адрес не может быть широковещательным адресом, сегментом сети или IP-адресом интерфейса. При включённом One-to-One NAT исходный IP будет сопоставлен с транслируемым IP.
- Translated IP: Укажите транслируемый IP-адрес для правила, что означает публичный IP-адрес устройства. Транслируемый IP-адрес не может быть широковещательным адресом, сегментом сети или IP-адресом интерфейса. При включённом One-to-One NAT исходный IP будет сопоставлен с транслируемым IP.
- DMZ Forwarding: Выберите, чтобы включить DMZ Forwarding. Пакеты, передаваемые на транслируемый IP-адрес, будут перенаправлены на хост с исходным IP-адресом, если DMZ Forwarding включён.
- Description: Введите краткое описание для записи правила, чтобы облегчить ваше управление.
Заключение
Теперь мы завершили наше введение о том, как настроить One-to-One NAT на шлюзе Omada как в режиме контроллера, так и в автономном режиме.
Чтобы узнать больше о каждой функции и настройке, посетите Страницу поддержки, чтобы загрузить или просмотреть руководство для вашего продукта.
Вопросы и ответы
В1: Почему я не могу выбрать конкретный интерфейс при настройке правила one-to-one NAT?
О2: Ваш тип подключения WAN — не Static IP.
