


Содержание
Настройка в режиме контроллера
Введение
Функция DMZ Host на шлюзе Omada использует IPv4 NAT для перенаправления новых входящих соединений, полученных на выбранном WAN-интерфейсе, на указанное устройство в локальной сети. Она полезна для приложений, использующих множество или динамически назначаемых портов, а также для временного тестирования и устранения неполадок. Поскольку указанный хост подвергается повышенным рискам безопасности, DMZ следует включать только при необходимости, а хост должен быть должным образом защищён. В этом руководстве показано, как настроить DMZ на шлюзе Omada как в автономном режиме, так и в режиме контроллера.
Требования
- Автономный режим: шлюз Omada
- Режим контроллера: шлюз Omada + контроллер Omada
Настройка
Функция DMZ Host может быть настроена через автономный веб-интерфейс шлюза или через контроллер Omada. Перед началом настройки назначьте целевому DMZ-хосту статический IP-адрес или резервирование DHCP, чтобы предотвратить изменение его IP-адреса. При использовании резервирования DHCP убедитесь, что целевой IP-адрес DMZ, зарезервированный IP-адрес и текущий IP-адрес устройства совпадают. Если после настройки резервирования устройство всё ещё использует другой адрес, обновите его аренду DHCP, чтобы оно получило зарезервированный адрес.
Выберите подходящий метод настройки ниже в зависимости от того, как управляется ваш шлюз Omada.
Настройка в режиме контроллера
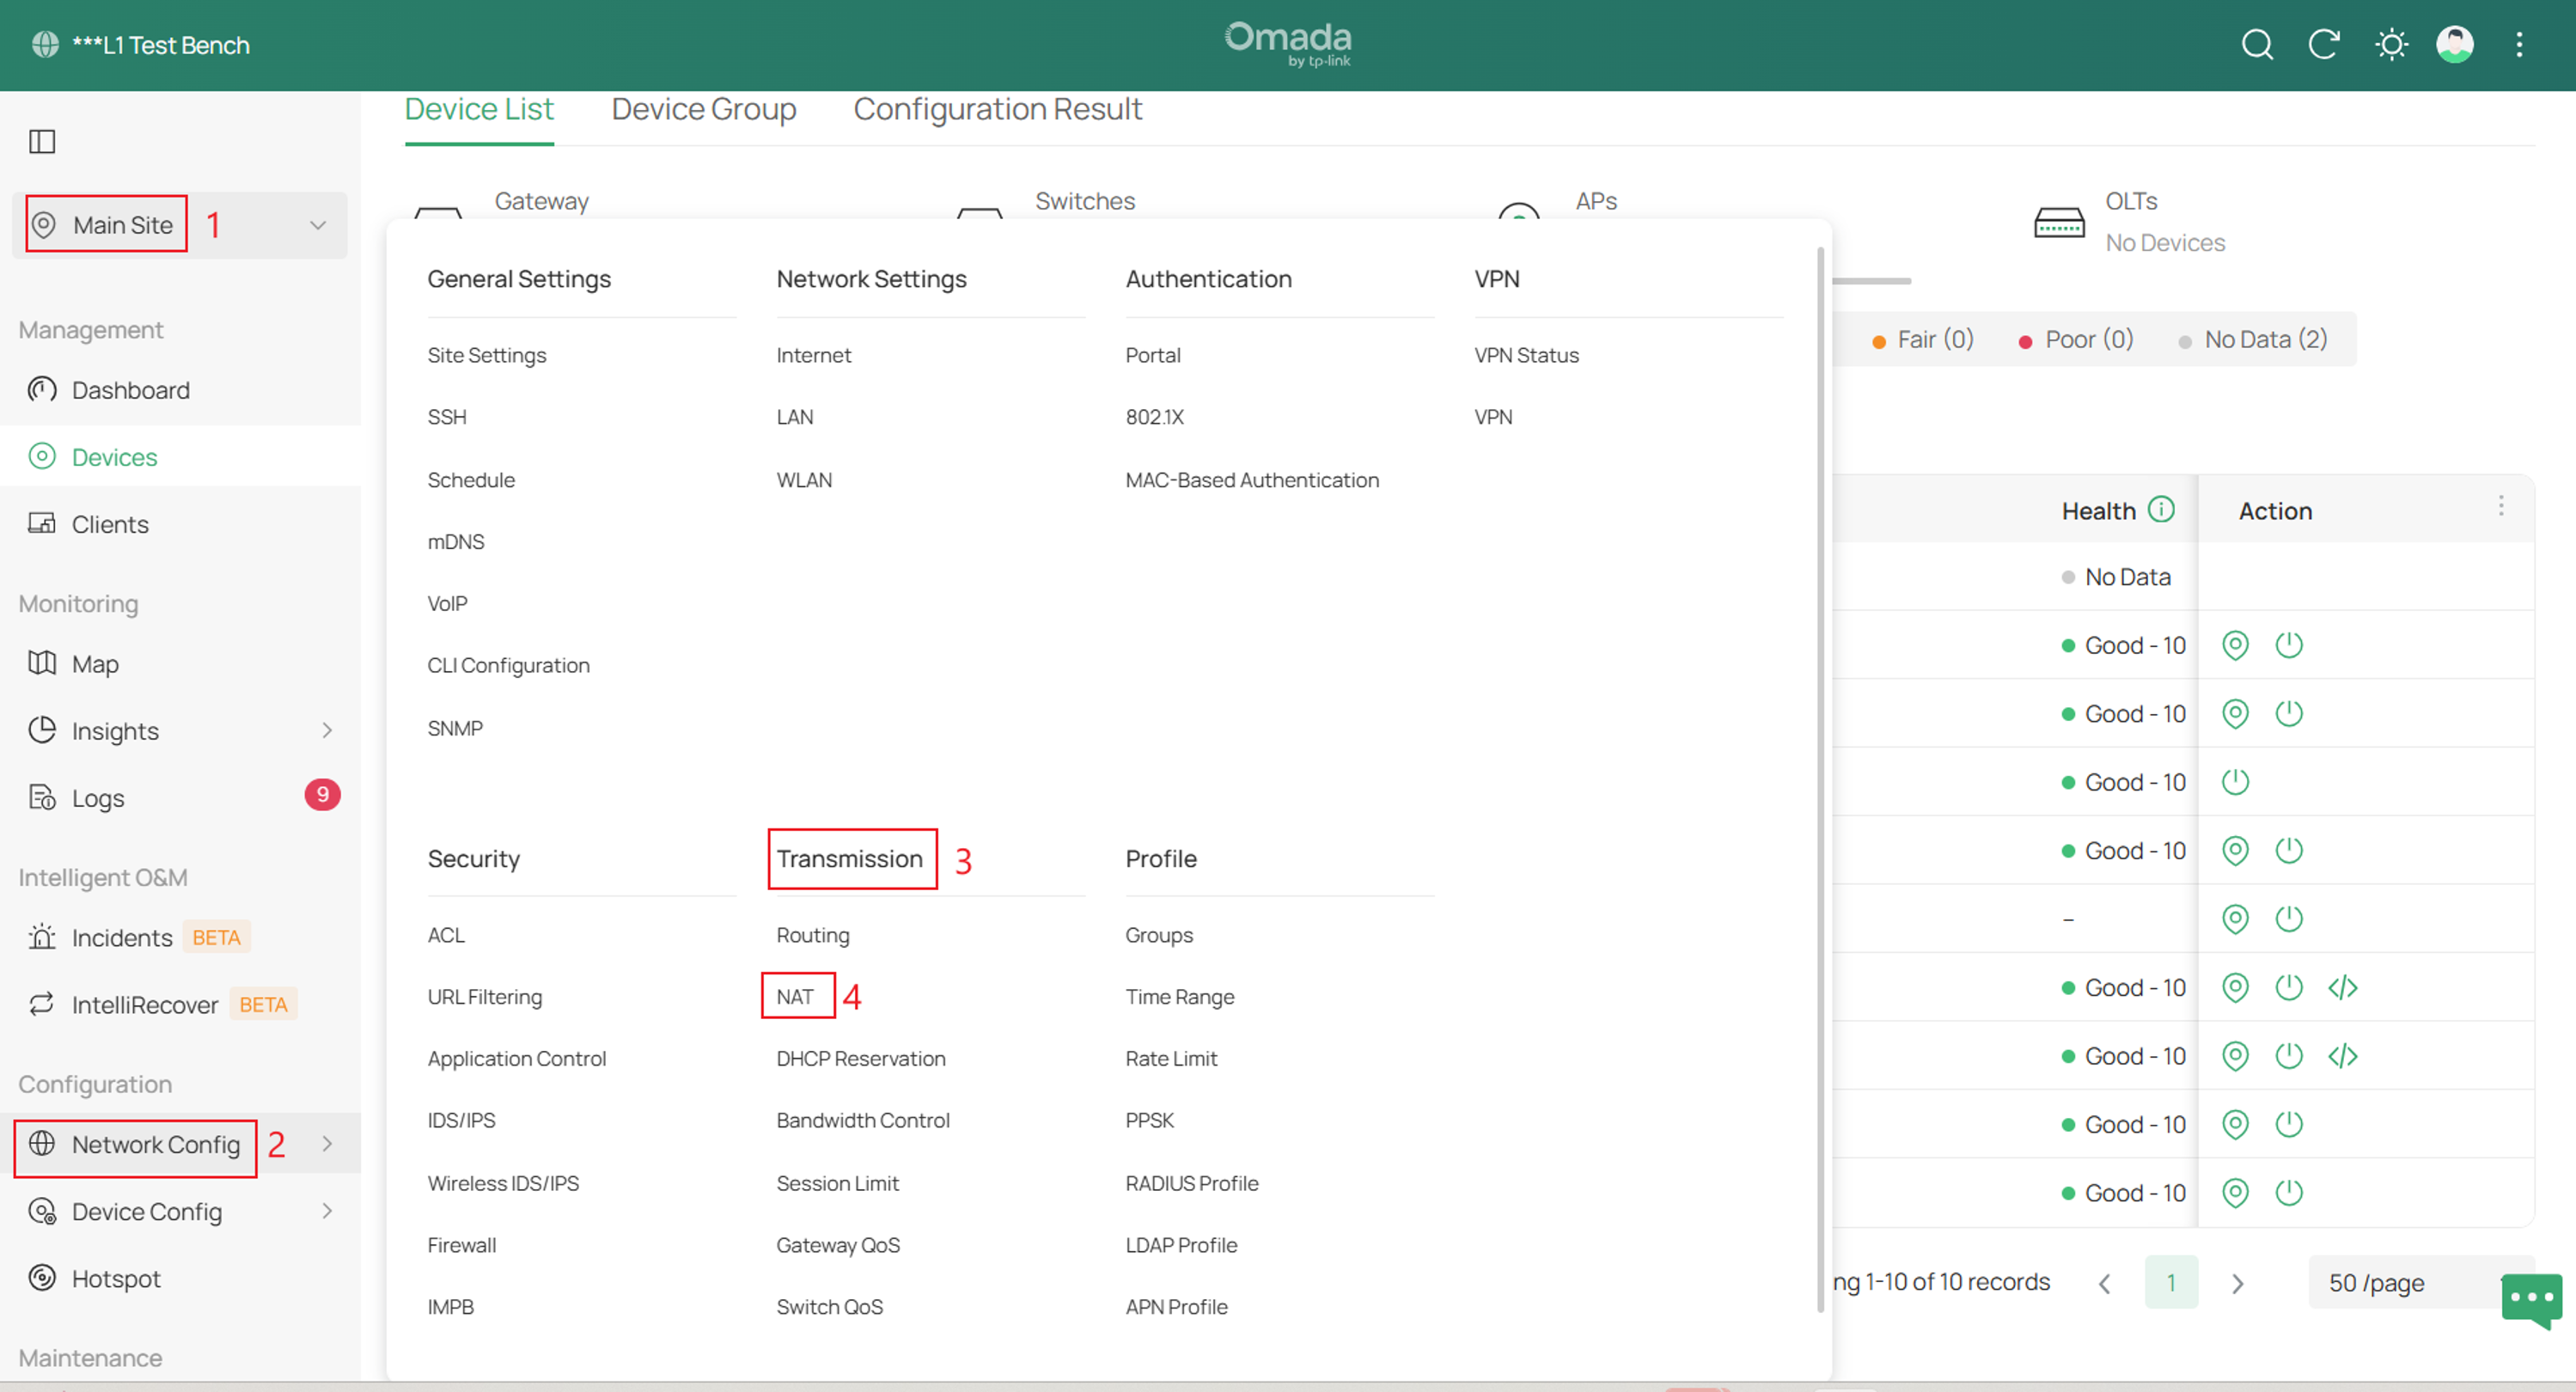
Шаг 1. Войдите в контроллер и перейдите в Сайт > Сетевые настройки > Передача данных > NAT.
Шаг 2. Затем перейдите в Перенаправление портов > выберите Создать правило.
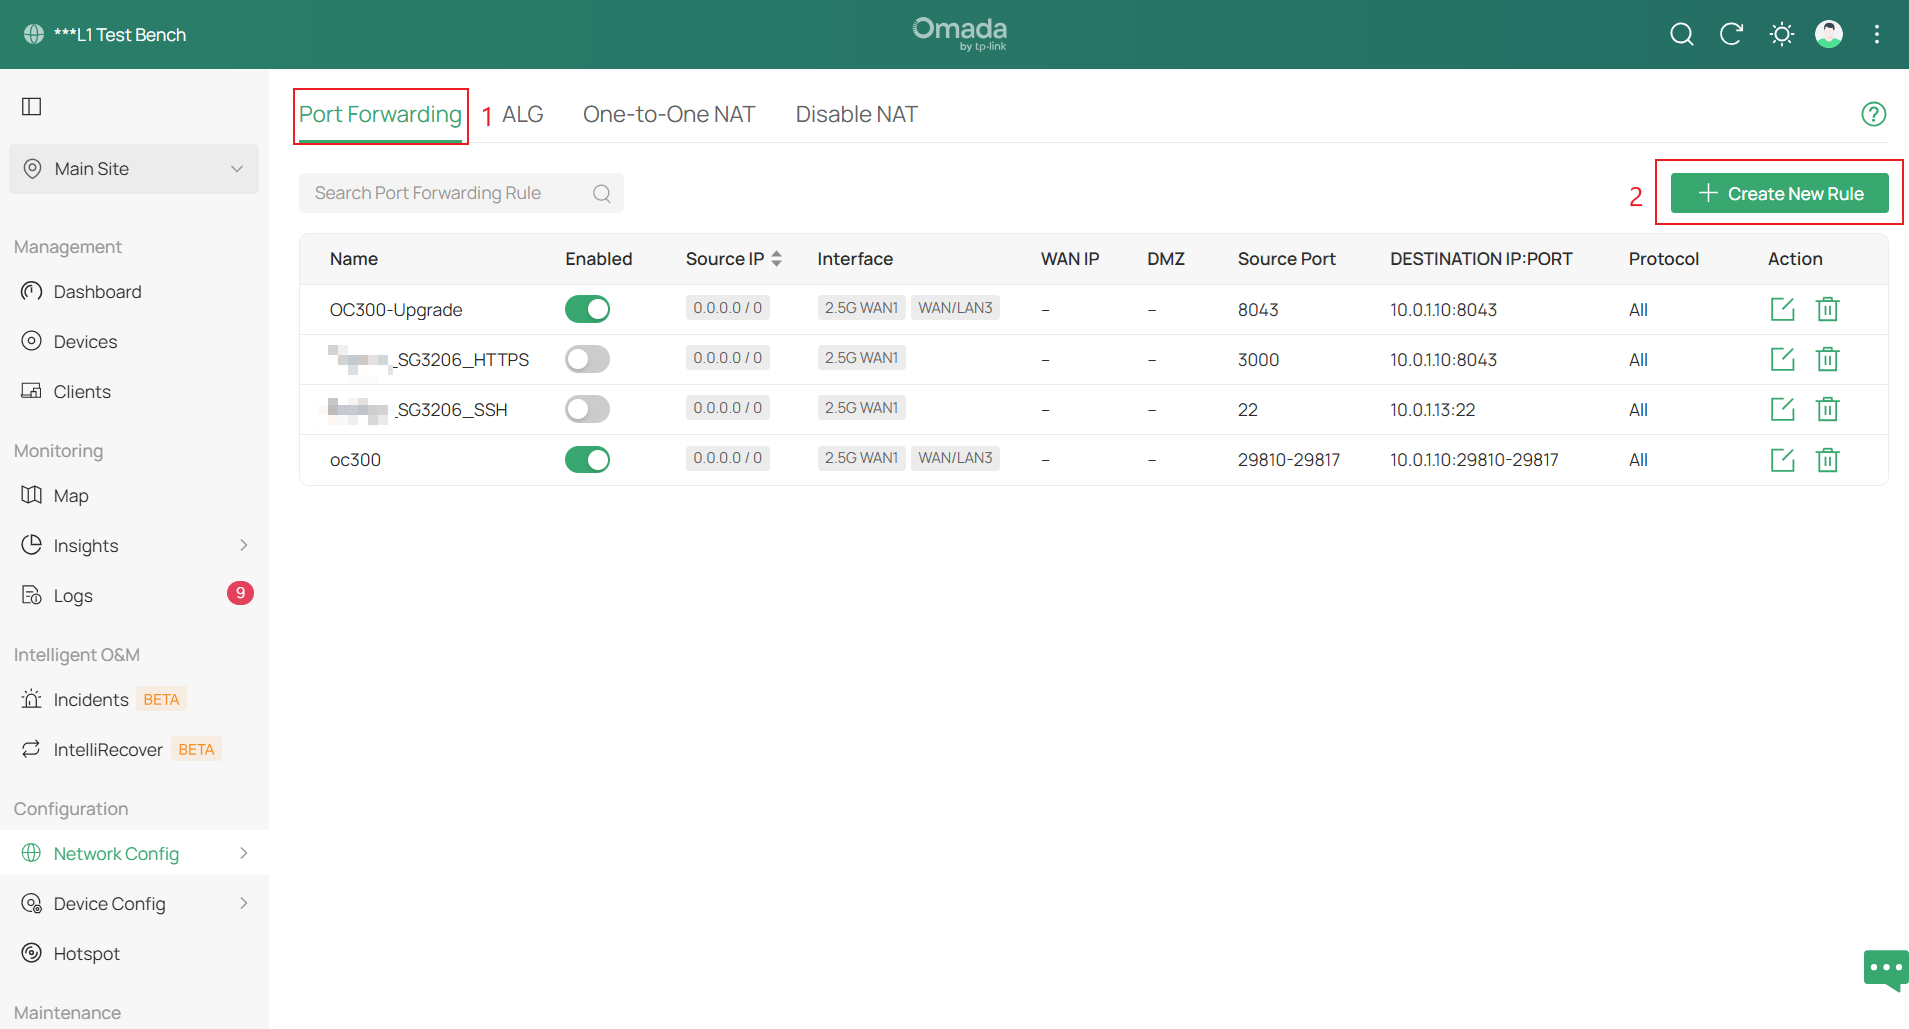
В режиме контроллера DMZ реализован как специальное правило перенаправления портов, которое перенаправляет все порты назначения для соответствующих новых входящих IPv4-соединений на указанный хост.
Заполните параметры и нажмите Создать после завершения.
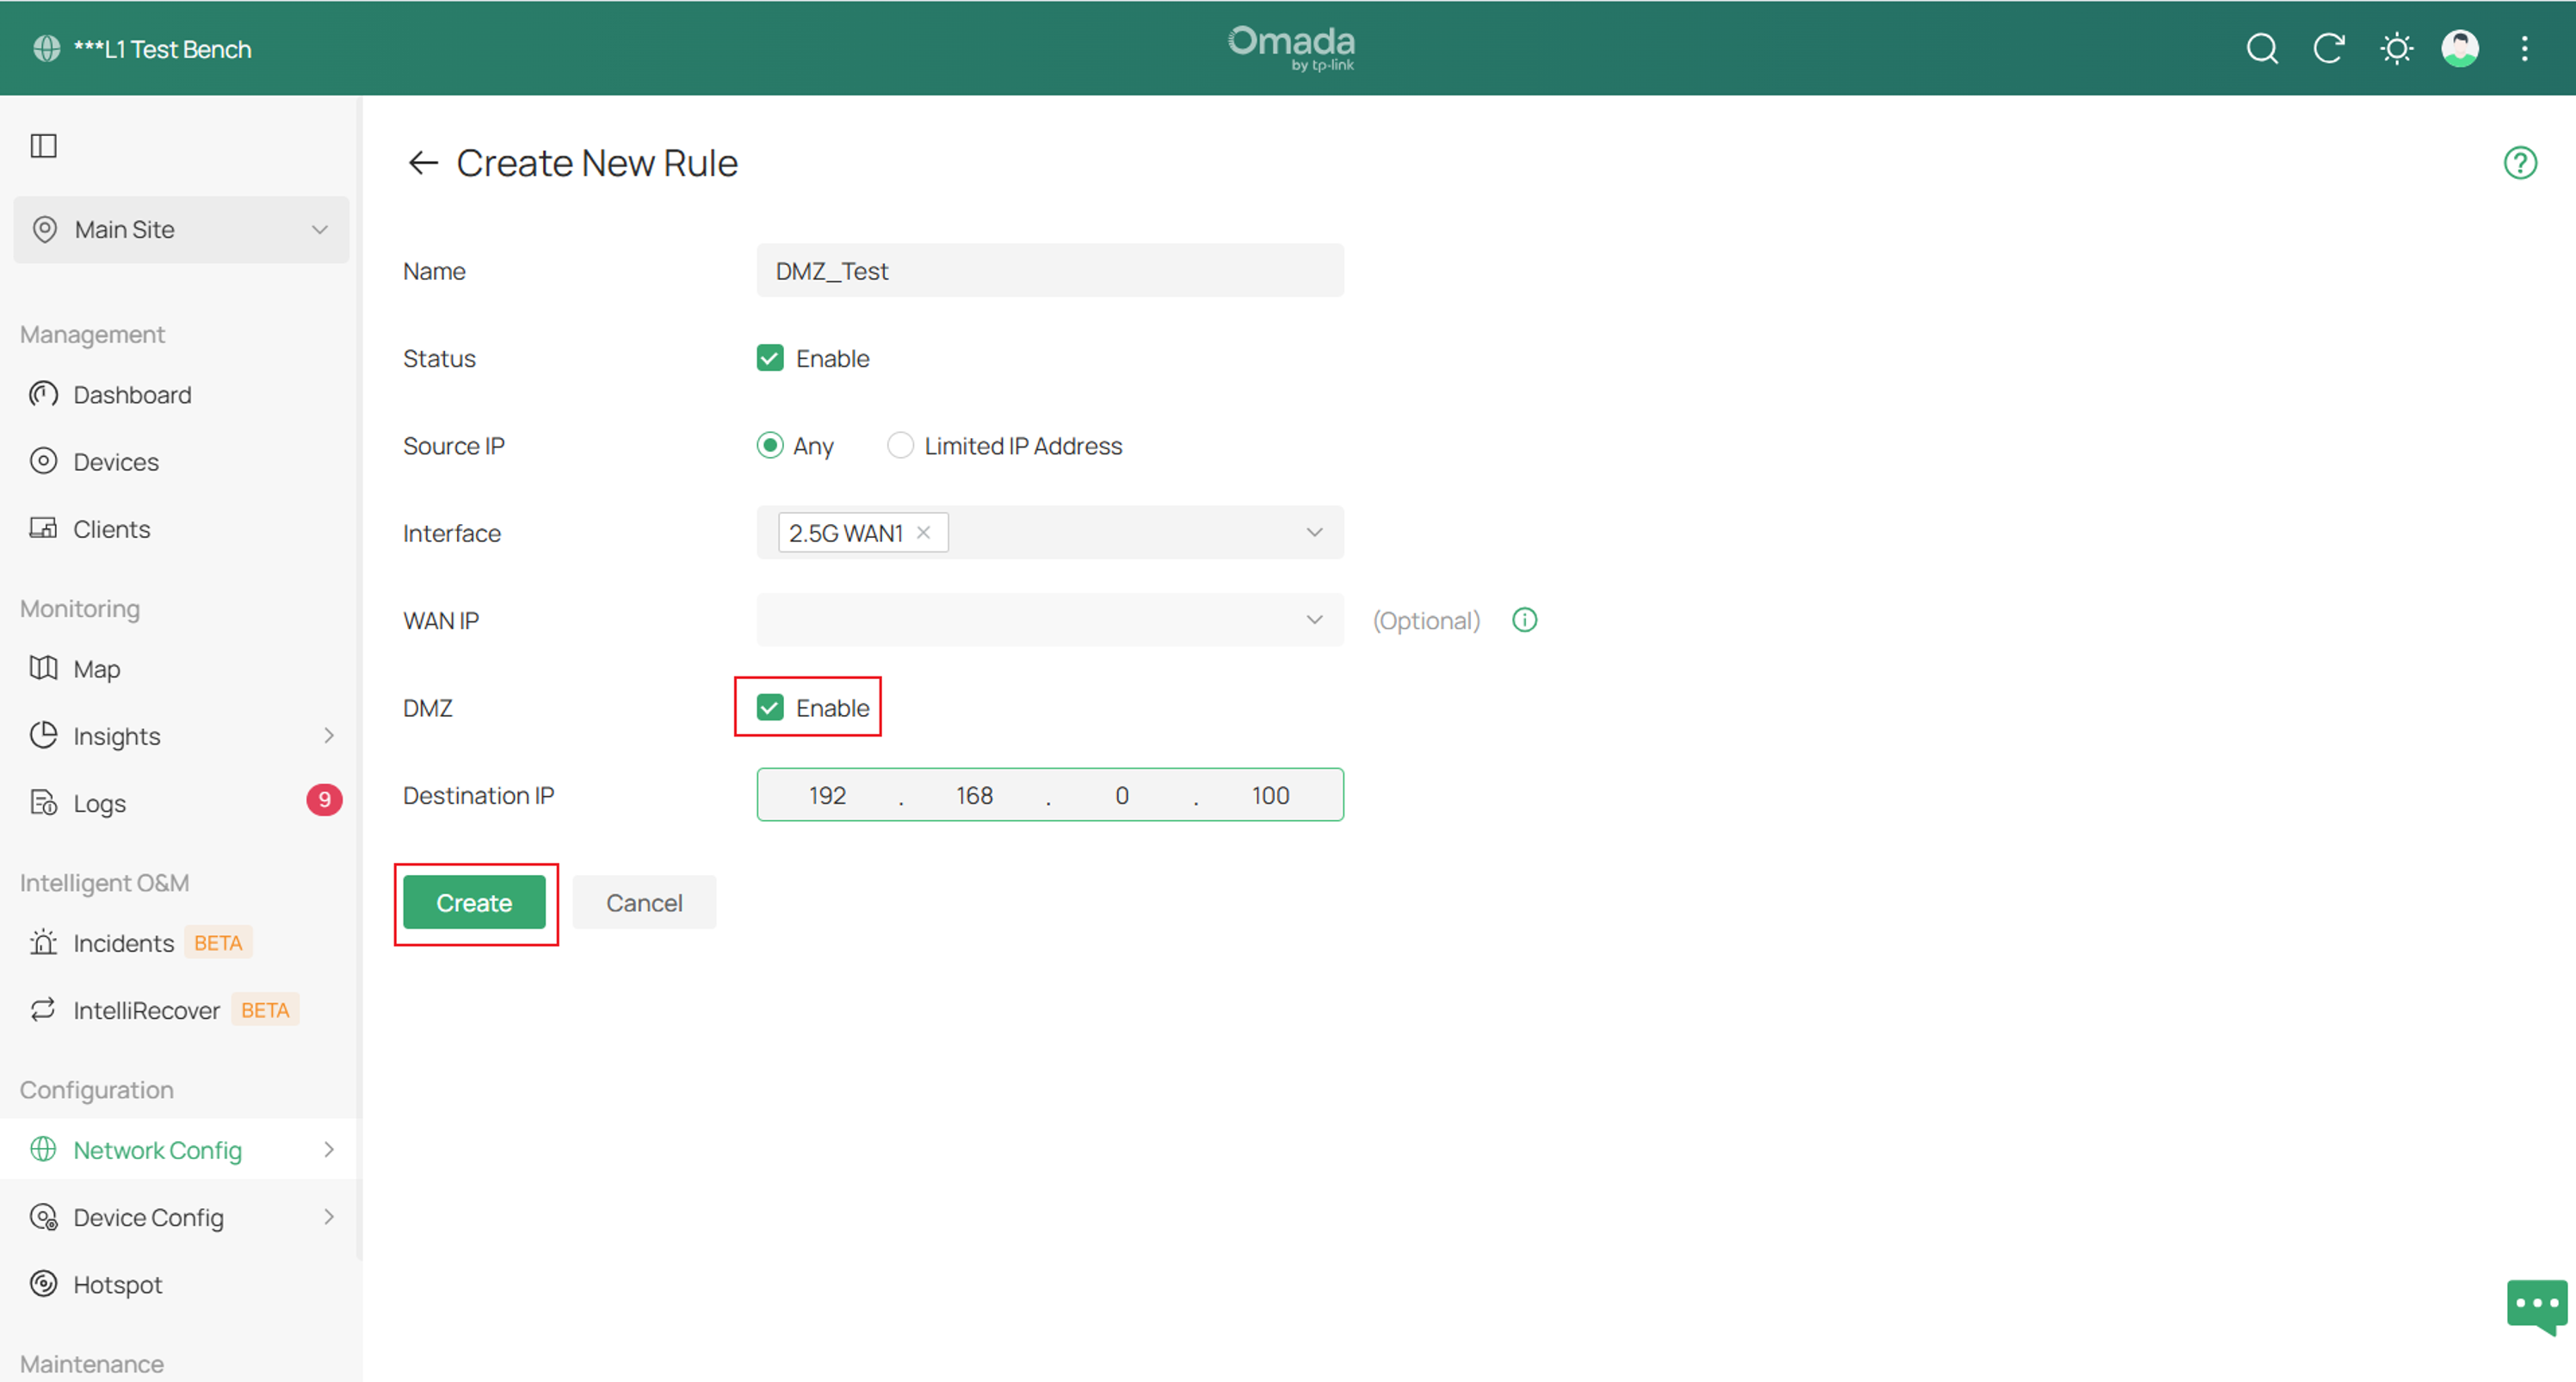
Примечание: При включённом DMZ настройка Destination Port игнорируется. Все порты назначения перенаправляются на Destination IP.
Source IP: Выберите исходный IP-адрес создаваемого правила.
Любой: Правило применяется к трафику с любого исходного IP-адреса.
Ограниченный IP-адрес: Правило применяется только к трафику с определённых IP-адресов. При выборе этого параметра укажите IP-адреса и подсети по мере необходимости.
Интерфейс: Выберите интерфейс, к которому применяется правило. Когда трафик принимается через выбранный WAN-порт, он будет перенаправлен в соответствии с правилом.
WAN IP: Это поле необязательно. Если оставить его пустым, правило применяется ко всем WAN IP-адресам, назначенным выбранному интерфейсу.
Чтобы привязать правило к конкретному псевдониму WAN IP, перейдите в Интернет > Редактировать соответствующий WAN > Дополнительные настройки > Псевдоним WAN IP и настройте псевдоним. Вернитесь к правилу DMZ, выберите соответствующий WAN-интерфейс, а затем выберите псевдоним из списка WAN IP.
Когда выбран конкретный псевдоним WAN, правило срабатывает только для трафика, адресованного этому псевдониму на выбранном интерфейсе. Другие WAN IP-адреса не затрагиваются.
DMZ: Включите эту опцию, чтобы перенаправлять все порты назначения для соответствующих новых входящих IPv4-соединений на указанный Destination IP.
В режиме контроллера создание правила DMZ не создаёт автоматически соответствующее разрешающее правило межсетевого экрана. DMZ выполняет только NAT-перенаправление и не открывает порты межсетевого экрана шлюза. Убедитесь, что соответствующий ACL шлюза разрешает требуемый входящий трафик; в противном случае соединение будет заблокировано.
Destination IP: Укажите IP-адрес назначения хоста в локальной сети, на который будет перенаправляться трафик.
Настройка в автономном режиме
Шаг 1. Войдите в маршрутизатор Omada и перейдите в Передача данных > NAT > NAT-DMZ > и нажмите Добавить.
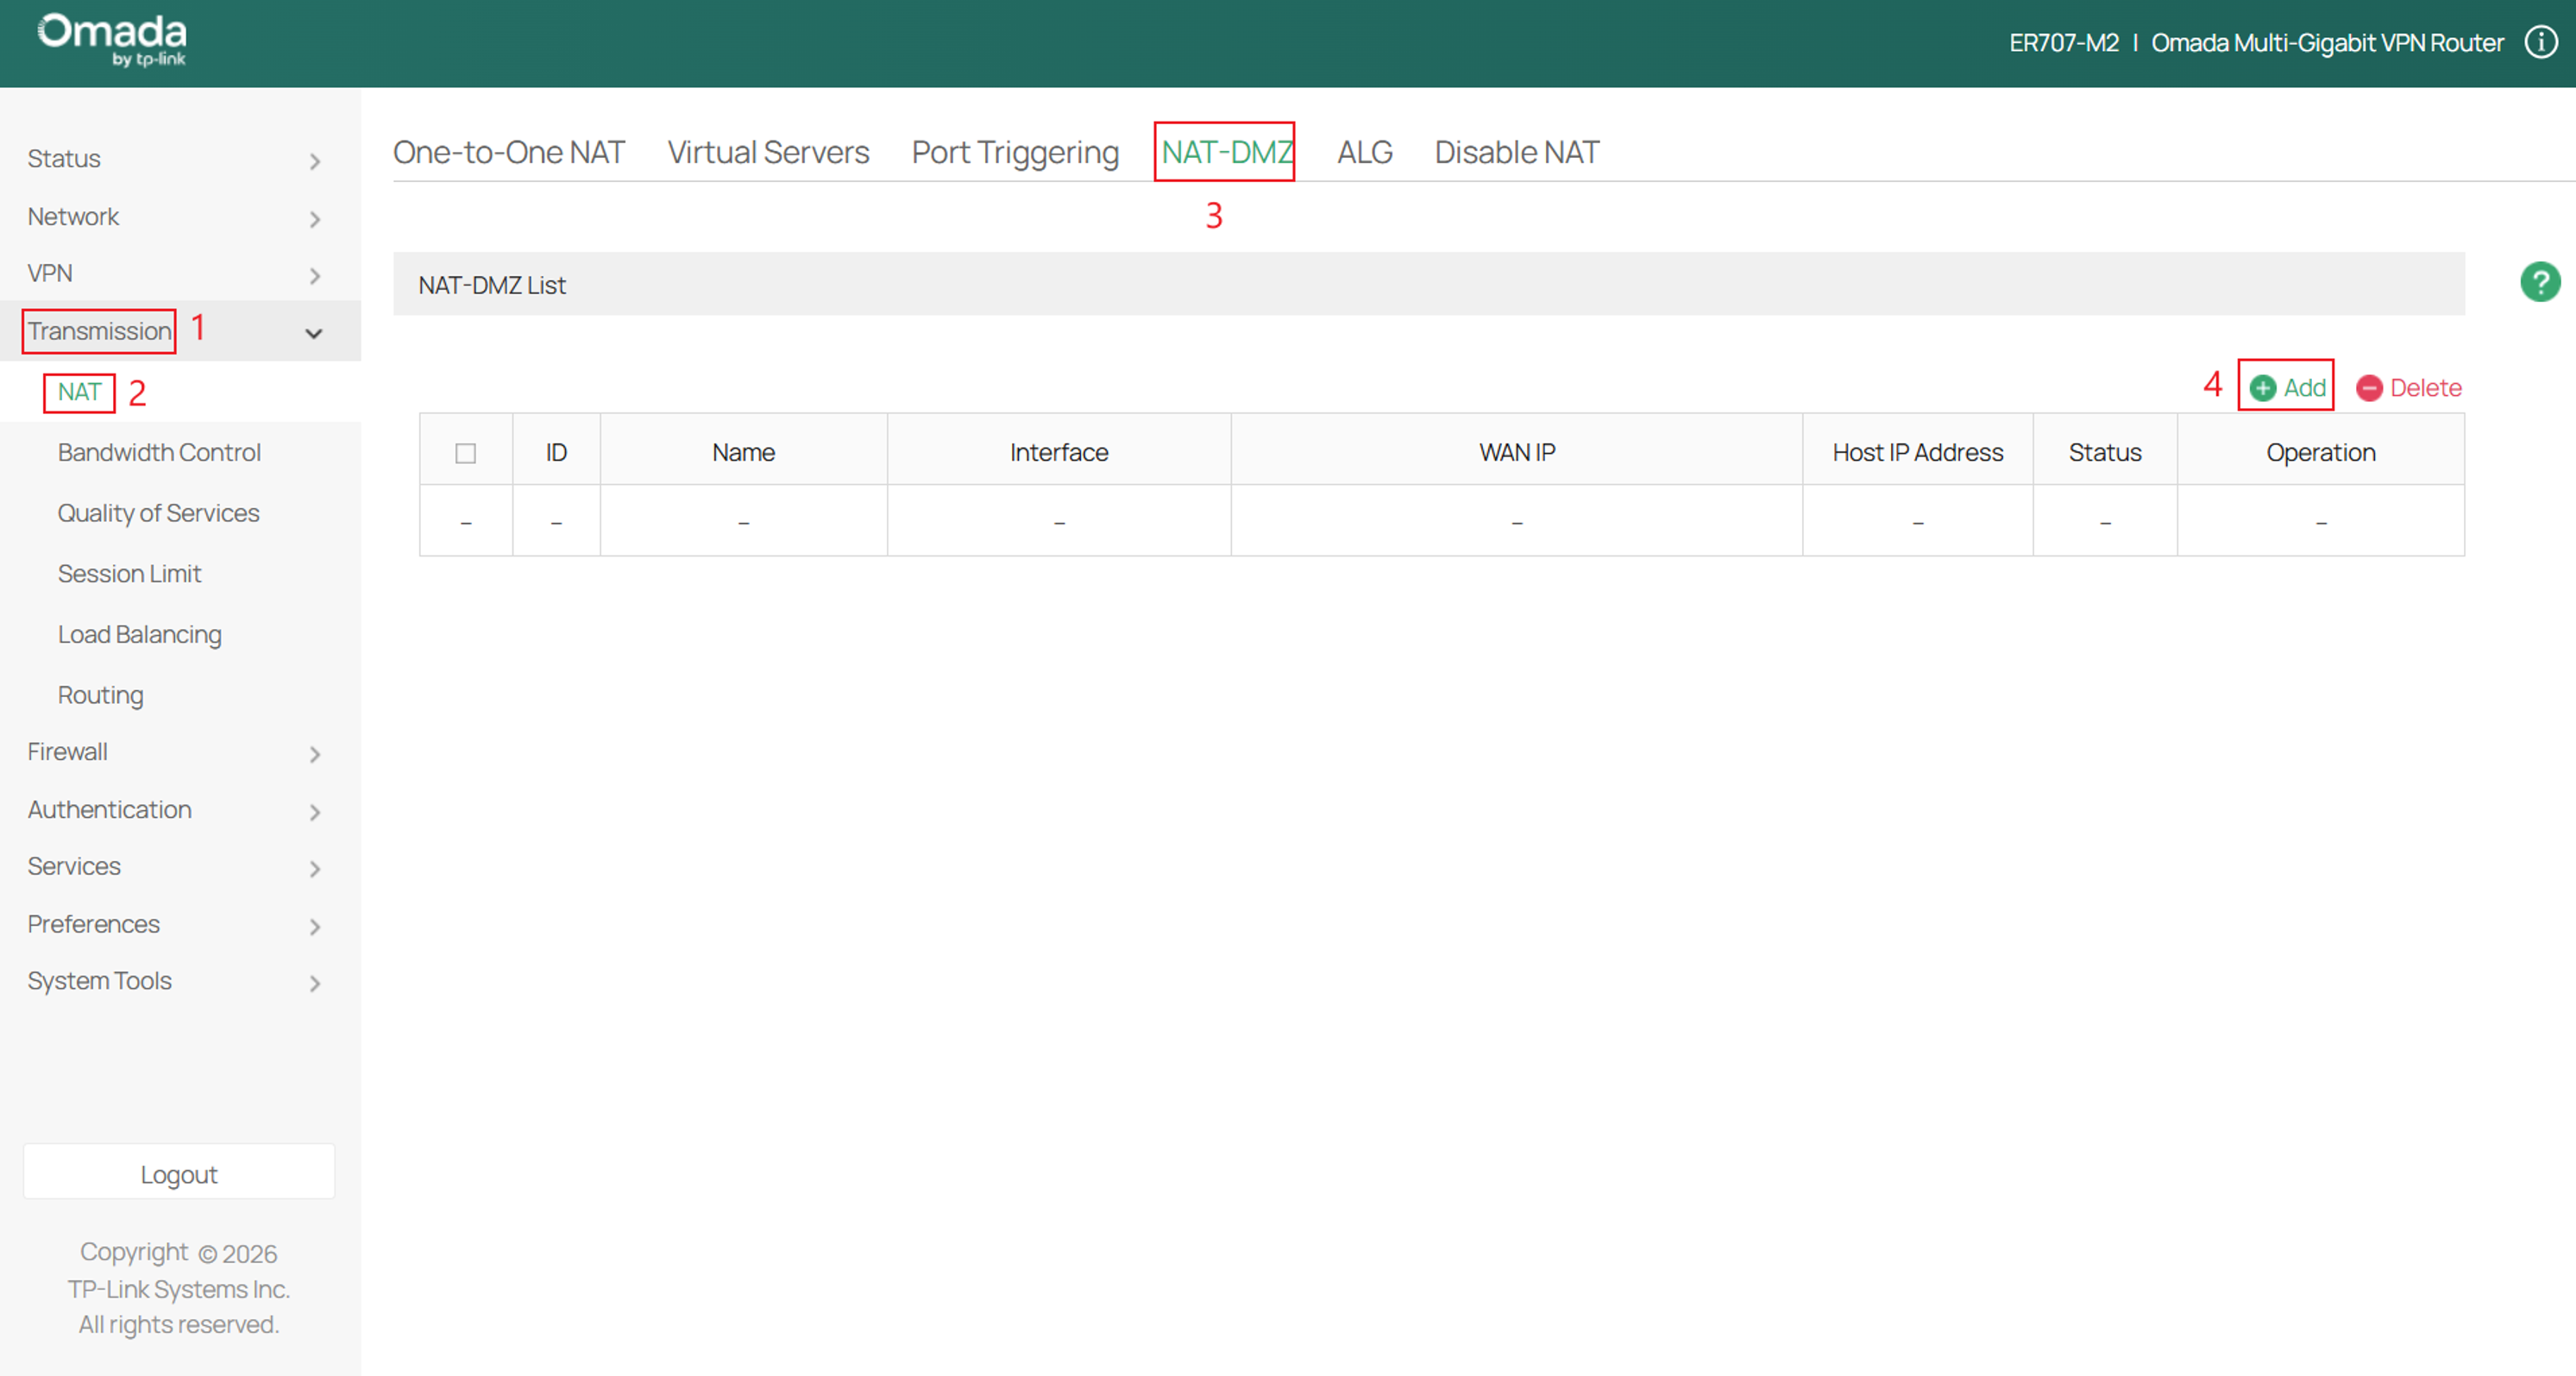
Шаг 2. Заполните параметры и нажмите OK после завершения.
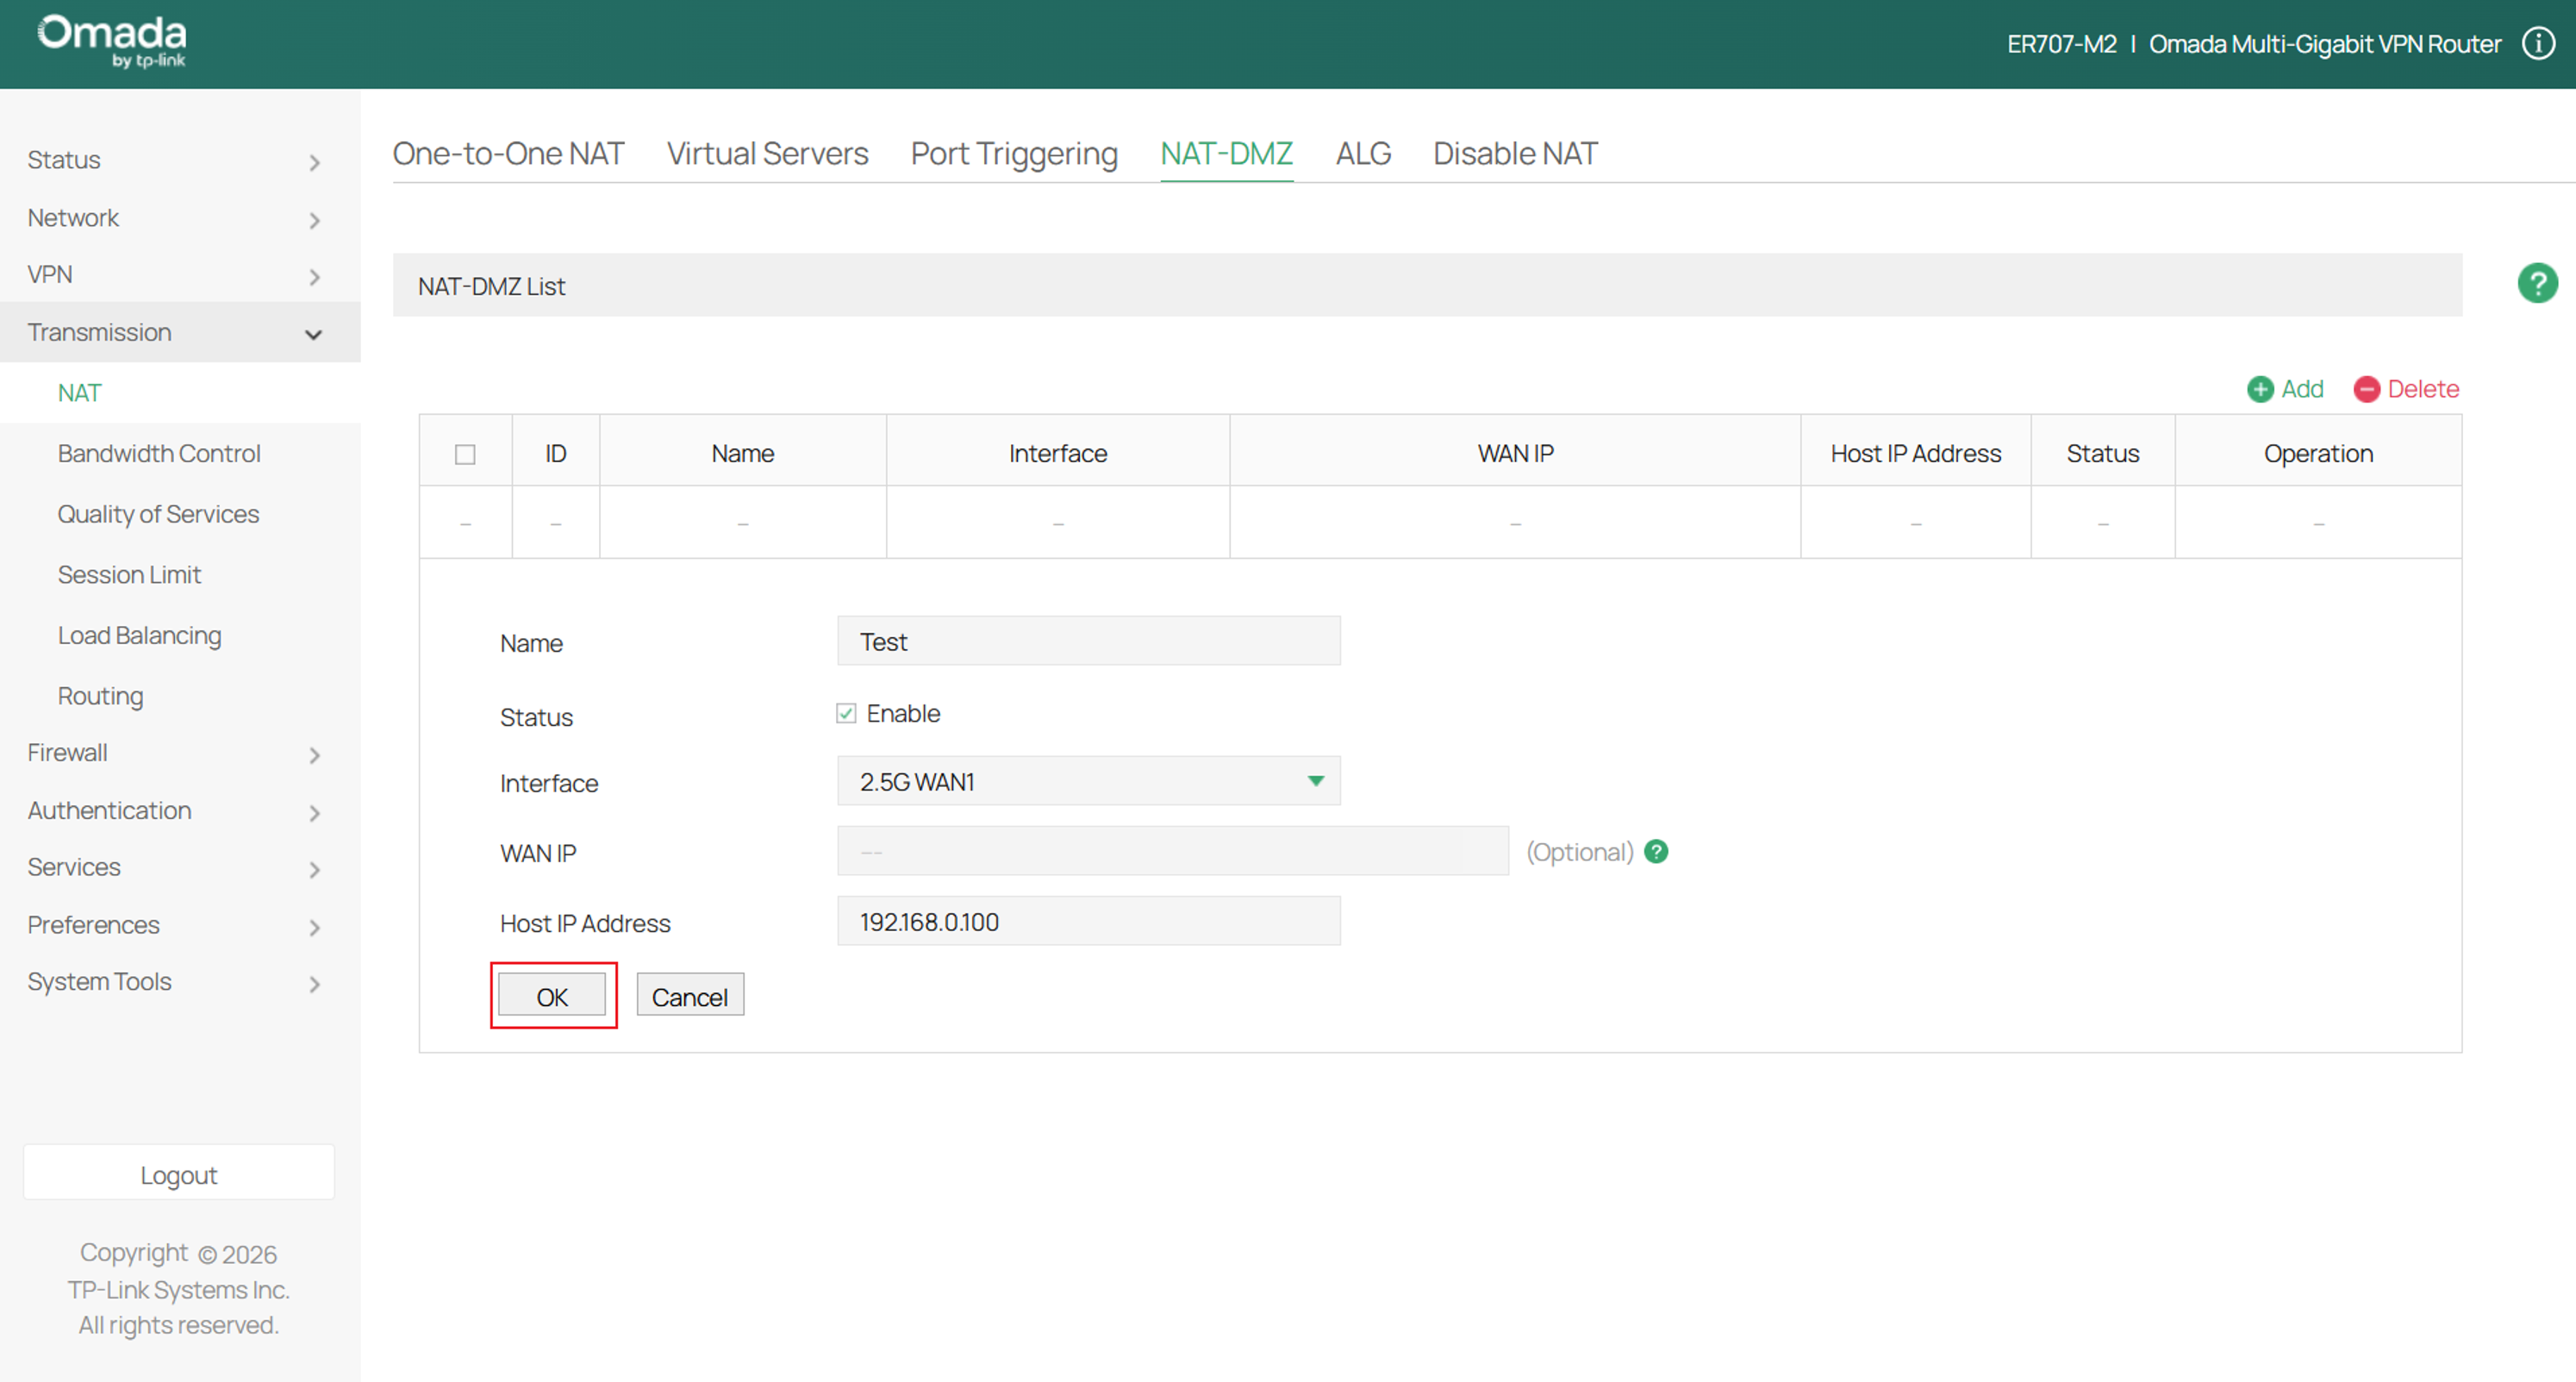
Имя: Введите имя правила.
Интерфейс: Укажите интерфейс, для которого действует правило.
WAN IP: Укажите WAN Alias IP для правила. Если вы выбираете несколько IP-адресов, запись будет применена ко всем выбранным IP-адресам одновременно.
IP-адрес хоста: Укажите IP-адрес хоста для NAT-DMZ.
Заключение
Функция DMZ Host позволяет шлюзу Omada использовать IPv4 NAT для перенаправления новых входящих соединений, полученных на выбранном WAN-интерфейсе, на указанное устройство в локальной сети. Следуя этому руководству, вы можете настроить DMZ как в автономном режиме, так и в режиме контроллера. Поскольку DMZ-хост напрямую доступен из внешнего трафика, включайте эту функцию только при необходимости и должным образом защищайте указанное устройство.
Чтобы узнать больше о каждой функции и настройке, посетите Страницу поддержки, чтобы загрузить или просмотреть руководство для вашего продукта.
Вопросы и ответы
В1: Что делать, если к DMZ-хосту нет доступа из WAN?
О1: Убедитесь, что правило DMZ включено и настроено с правильным WAN-интерфейсом и IP-адресом целевого хоста. Подтвердите, что служба хоста запущена, его локальный межсетевой экран разрешает трафик и служба доступна из локальной сети. Выполните тест из внешней сети и убедитесь, что шлюз имеет доступный публичный WAN IP-адрес. Если шлюз находится за другим маршрутизатором или CGNAT, может потребоваться дополнительная настройка на вышестоящей сети.
