


內容
簡介
Omada 路由器上的 DMZ 主機功能使用 IPv4 NAT 將在所選 WAN 介面上收到的所有新進站連線轉發至區域網路上的指定裝置。這對於使用多個或動態指派連接埠的應用程式,以及進行暫時性測試與故障排除非常有用。由於指定的主機會面臨較高的安全風險,因此僅應在必要時啟用 DMZ,並確保該主機已採取適當的安全防護措施。本指南說明如何在獨立模式和控制器模式下在 Omada 路由器上設定 DMZ。
需求
- 獨立模式:Omada 路由器
- 控制器模式:Omada 路由器 + Omada 控制器
設定
DMZ 主機功能透過路由器的獨立網頁介面或 Omada 控制器進行設定。在繼續之前,請為指定的 DMZ 主機指派一個固定 IP 或 DHCP 保留,以防止其 IP 位址改變。使用 DHCP 保留時,請確保 DMZ 目標 IP、保留 IP 以及設備目前的 IP 位址完全相同。如果在設定保留後設備仍使用不同的位址,請更新其 DHCP 租約以取得保留的位址。
請根據您的 Omada 路由器管理方式,遵循以下適用的設定方法。
控制器模式設定
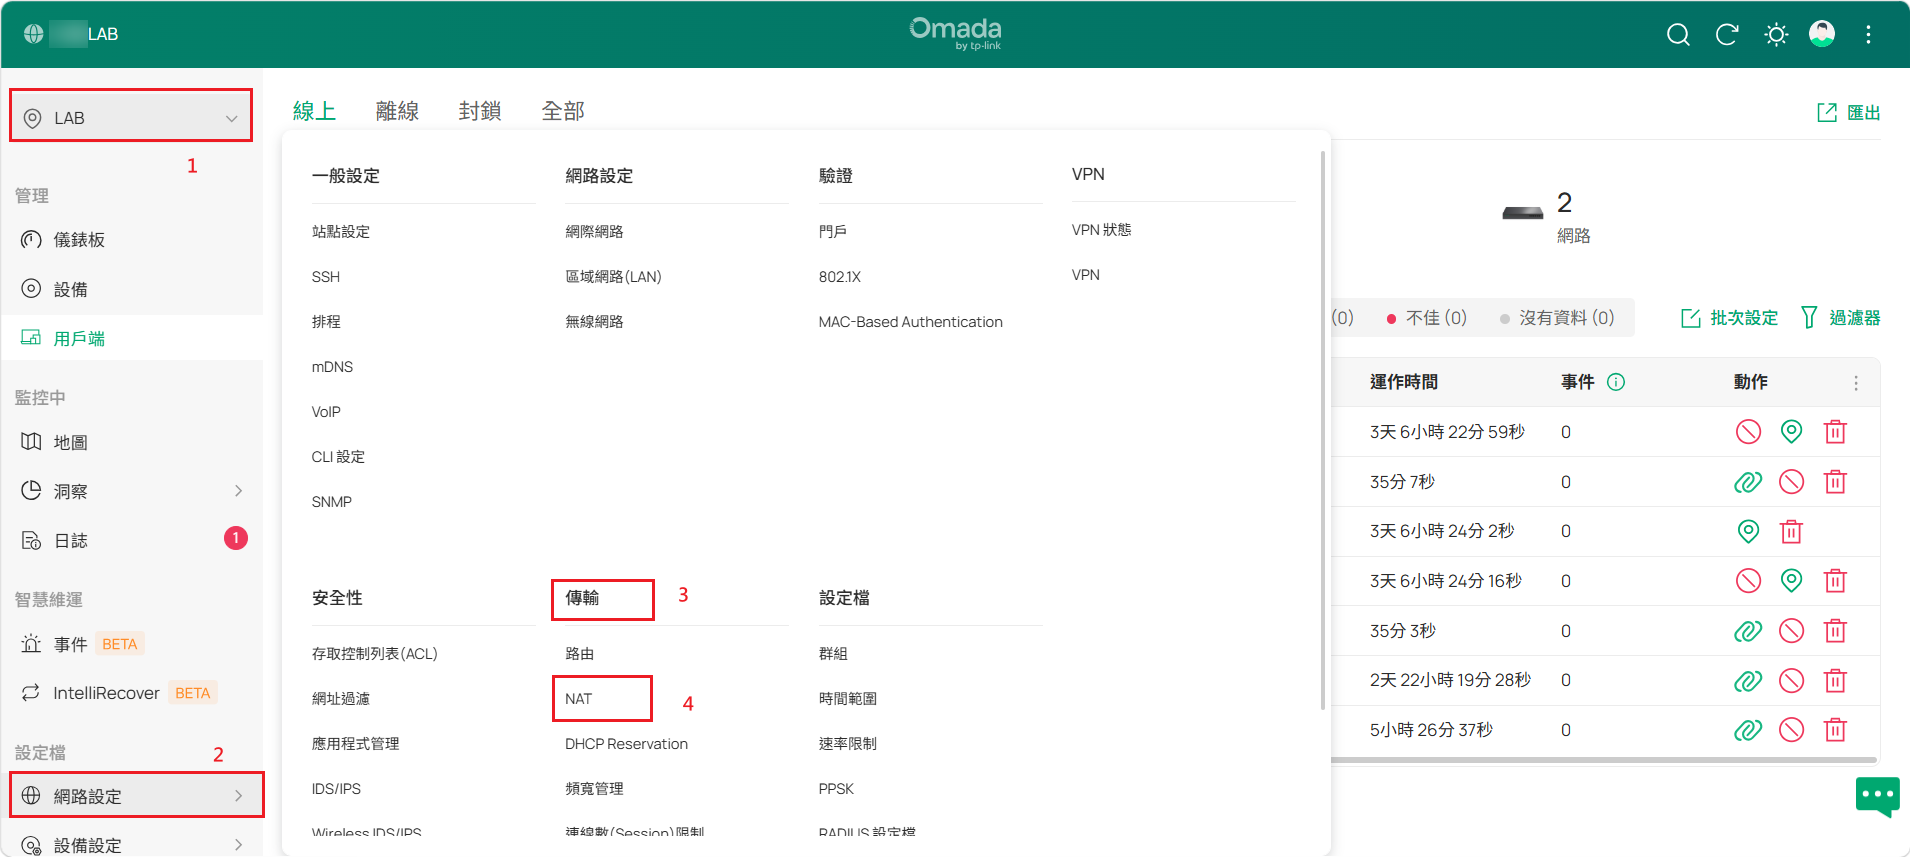
步驟 1. 登入控制器並導覽至 站點 > 網路設定 > 傳輸 > NAT。
步驟 2. 接著,前往 通訊埠轉發 > 選擇 建立新規則。
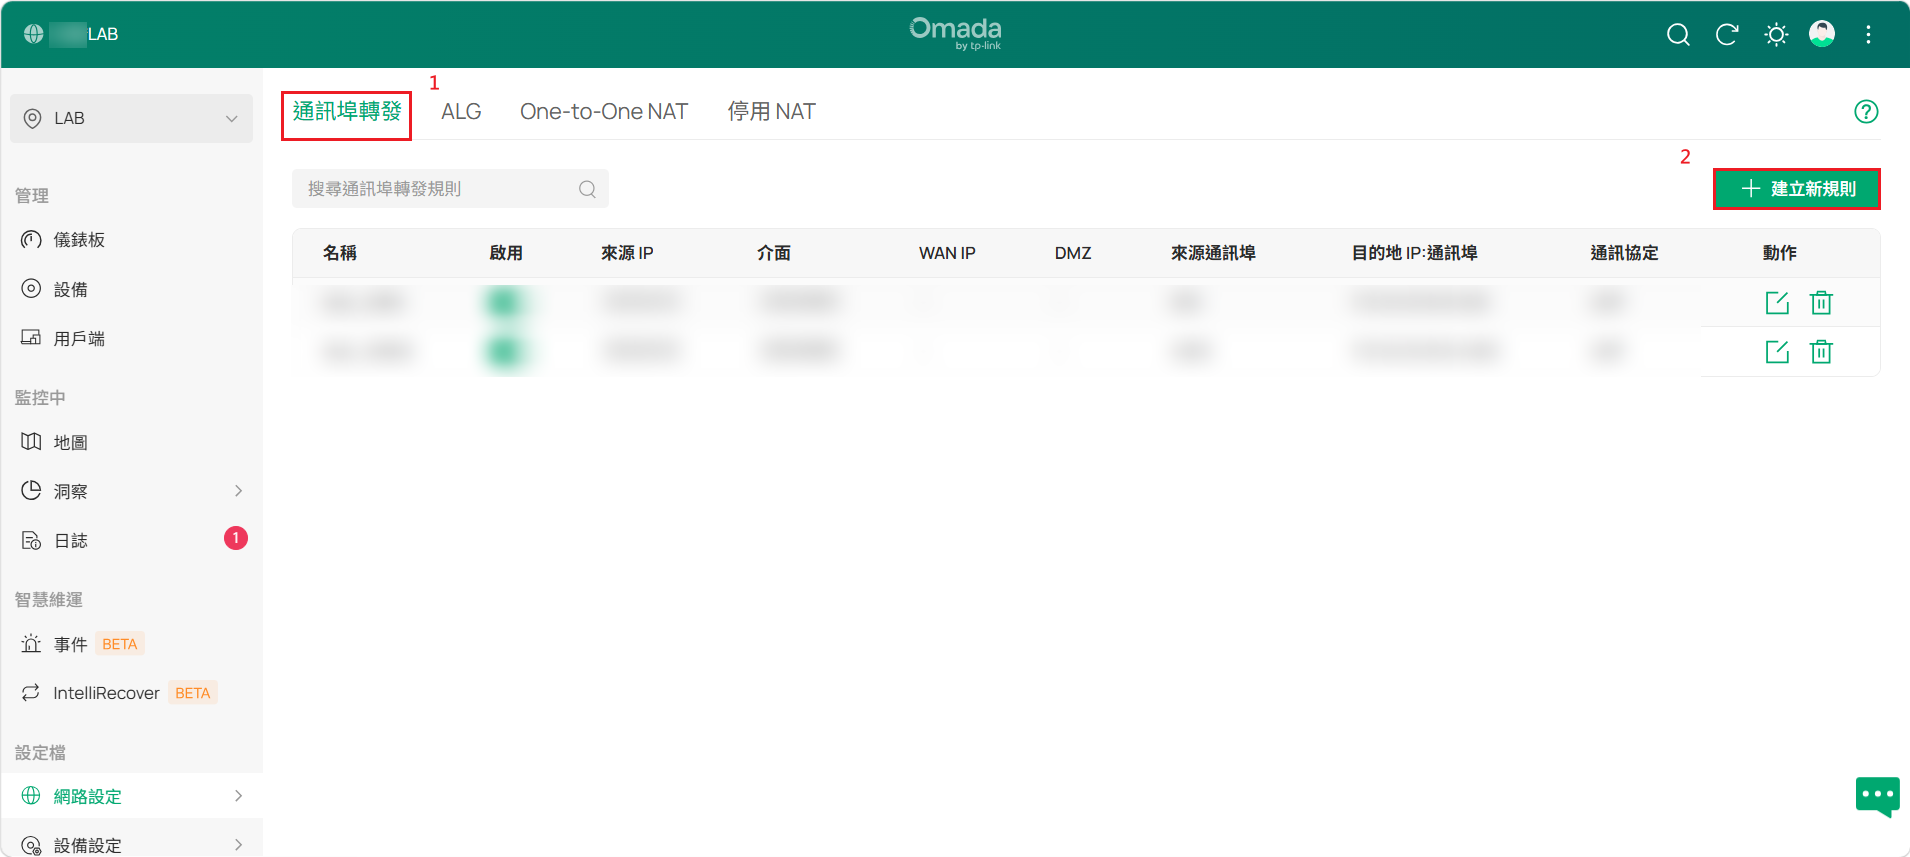
在控制器模式下,DMZ 實作為一項特殊的通訊埠轉發規則,將符合條件的新進站 IPv4 連線之所有目的地通訊埠轉發至指定的主機。
填入參數並在完成後點擊 建立。
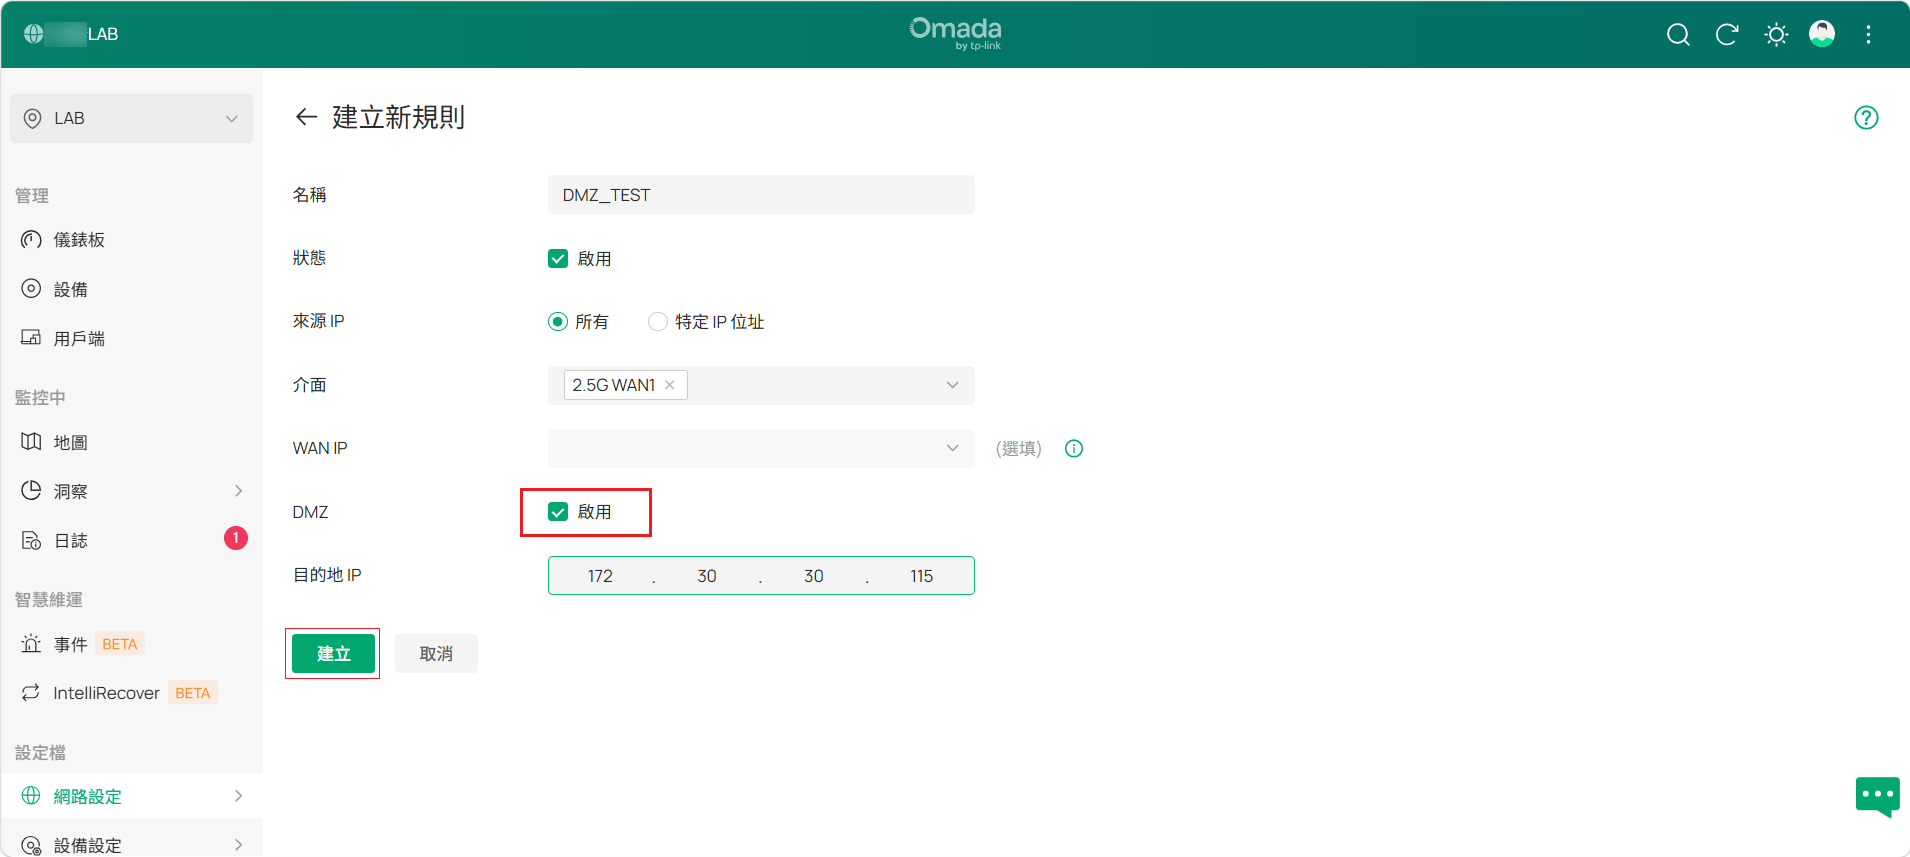
注意:啟用 DMZ 時,「目的地通訊埠」設定將被忽略。所有目的地通訊埠都會被轉發至目的地 IP。
來源 IP:選擇所建立規則的來源 IP。
任何 (Any):此規則適用於來自任何來源 IP 位址的流量。
受限 IP 位址 (Limited IP Address):此規則僅適用於來自特定 IP 位址的流量。選取此選項後,請根據需求指定 IP 位址和子網路遮罩。
介面:選擇規則適用的介面。當透過所選的 WAN 連接埠接收流量時,將會根據此規則進行轉發。
WAN IP:此欄位為選填。如果保持空白,則該規則適用於指派給所選介面的所有 WAN IP 位址。
若要將規則繫結至特定的 WAN 別名 IP,請導覽至 網際網路 > 編輯對應的 WAN > 進階設定 > WAN IP 別名 並進行設定。返回 DMZ 規則,選擇對應的 WAN 介面,然後從 WAN IP 列表中選擇該別名。
當選擇特定的 WAN 別名時,該規則僅會被發往該介面上該別名的流量所觸發。其他 WAN IP 位址則不受影響。
DMZ:啟用此選項可將符合條件的新進站 IPv4 連線之所有目的地通訊埠轉發至指定的目的地 IP。
在控制器模式下,建立 DMZ 規則不會自動建立相對應的防火牆允許規則。DMZ 僅執行 NAT 轉發,不會開啟路由器防火牆通訊埠。請確保適用的路由器存取控制列表 (ACL) 允許所需的進站流量,否則連線將遭到阻擋。
目的地 IP:指定流量要轉發至的區域網路內主機之 IP 位址。
獨立模式設定
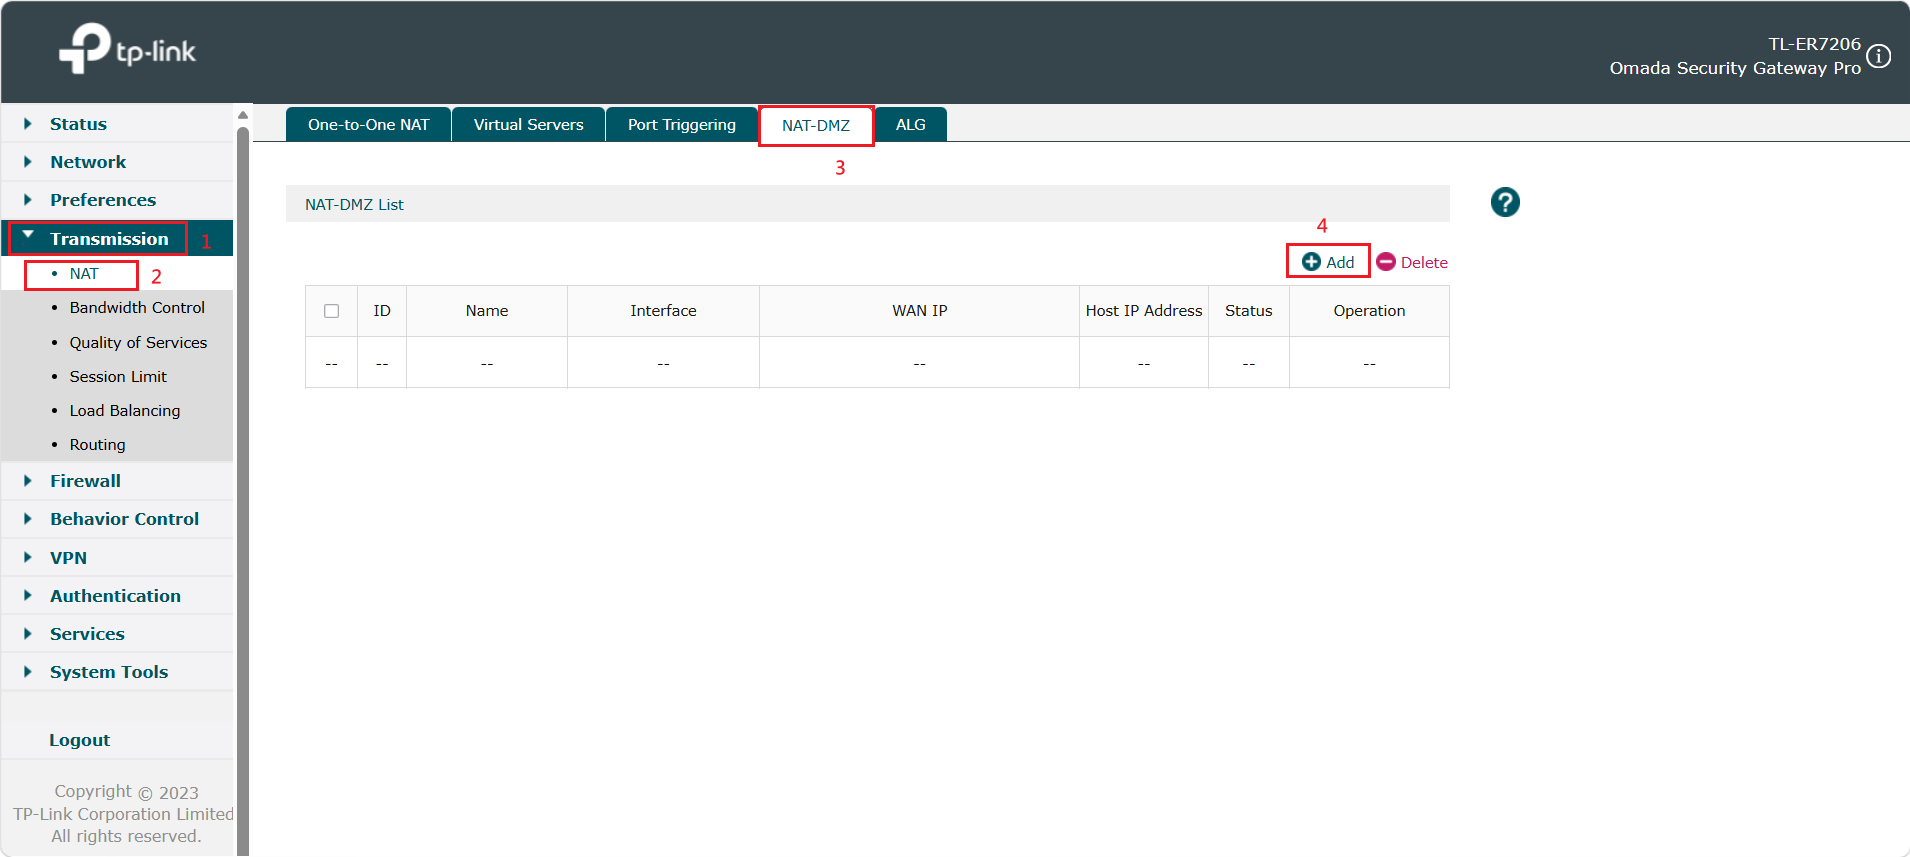
步驟 1. 登入您的 Omada 路由器並導覽至 傳輸 (Transmission) > NAT > NAT-DMZ > 並點擊 新增 (Add)。
步驟 2. 填入參數並在完成後點擊 確定 (OK)。
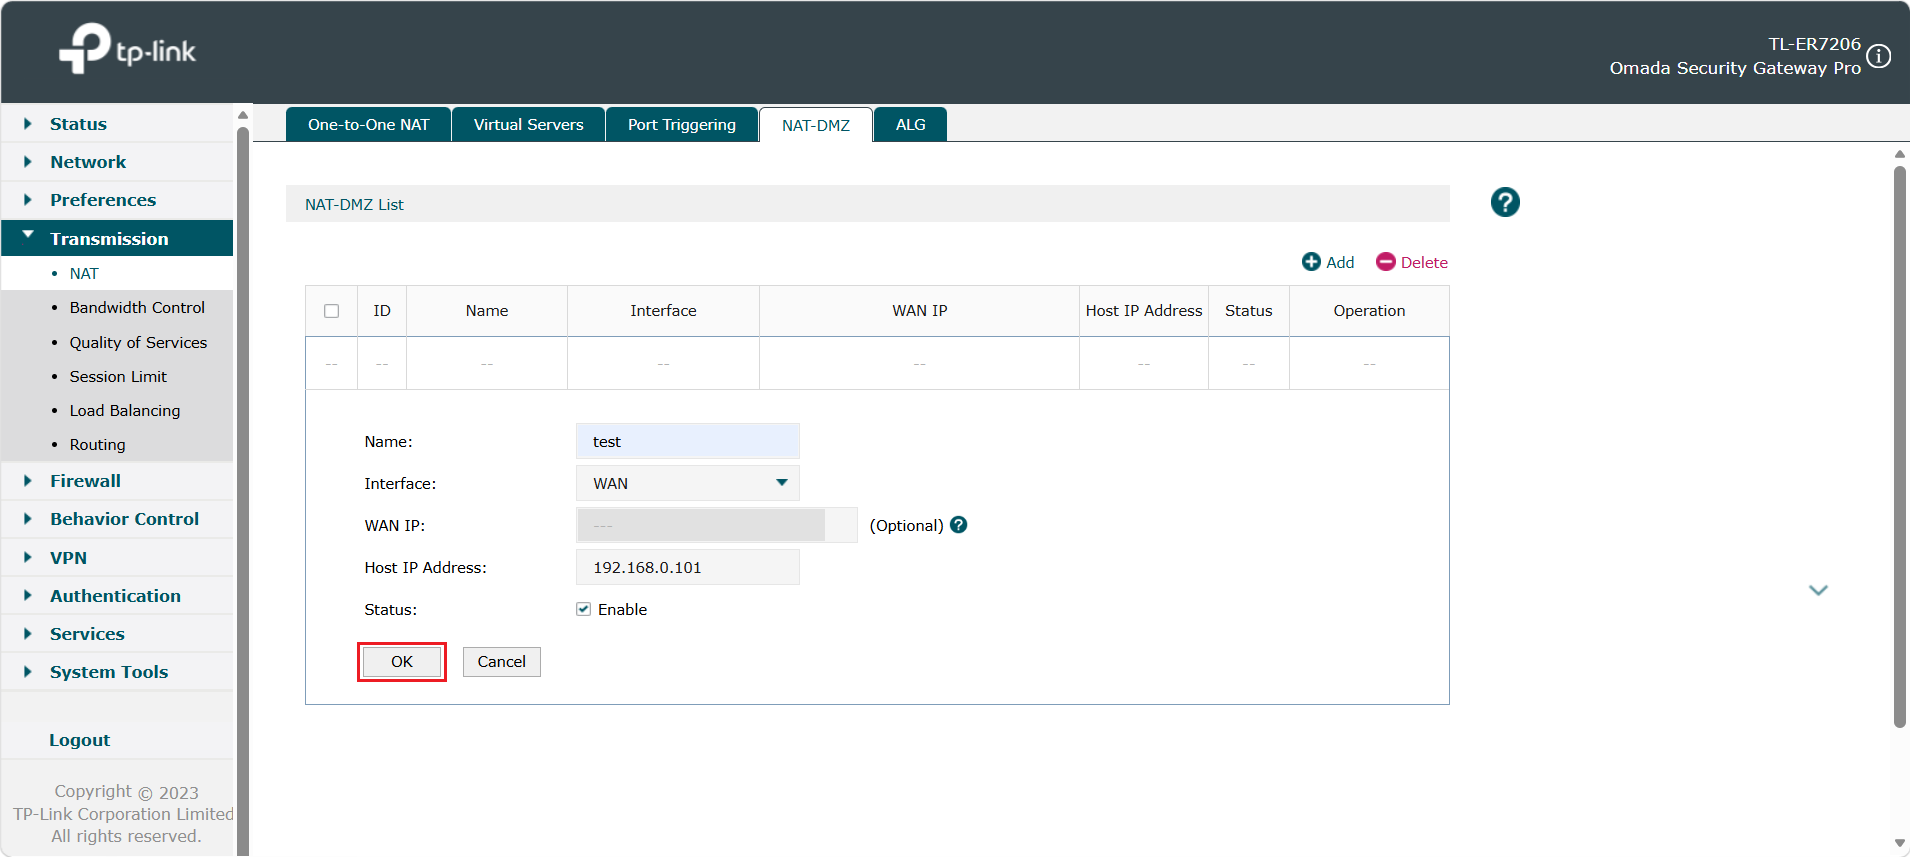
名稱:輸入規則名稱。
介面:指定規則生效的介面。
WAN IP:指定規則的 WAN 別名 IP。如果您選擇多個 IP,該項目將同時套用到所有選定的 IP。
主機 IP 位址:指定 NAT-DMZ 的主機 IP 位址。
結論
DMZ 主機功能允許 Omada 路由器使用 IPv4 NAT 將在所選 WAN 介面上收到的所有新進站連線轉發至區域網路上的指定裝置。透過遵循本指南,您可以在獨立模式或控制器模式下設定 DMZ。由於 DMZ 主機直接暴露於外部流量中,因此請僅在必要時啟用此功能,並妥善保護所指定的裝置。
若要深入了解各項功能與設定,請造訪 支援首頁 下載或查看您產品的手冊。
常見問答
Q1:如果從 WAN 無法存取 DMZ 主機,該怎麼辦?
A1:請確認 DMZ 規則已啟用,且設定了正確的 WAN 介面與目的地主機 IP 位址。確認主機的服務正在運作、其本機防火牆允許該流量,且該服務可從區域網路存取。從外部網路進行測試,並確保路由器具有可連線的公共 WAN IP。如果路由器位於其他路由器或 CGNAT 後方,則可能需要在上層網路上進行額外的設定。
