


Giới thiệu
Khi triển khai một máy chủ nội bộ phía sau Omada Gateway, chẳng hạn như Web Server, việc mở truy cập từ Internet có thể tiềm ẩn các rủi ro về bảo mật.
Hướng dẫn này trình bày cách chỉ cho phép các địa chỉ IP Public cụ thể truy cập vào máy chủ nội bộ, đồng thời chặn toàn bộ lưu lượng truy cập từ các địa chỉ IP Public khác.
Yêu cầu
- Omada Gateway
Mô hình mạng
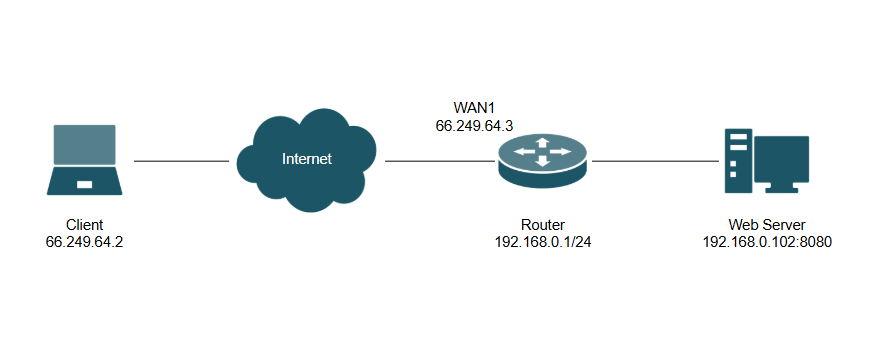
Lưu ý: Trong hướng dẫn này, ER605, OC200 Hardware Controller và Web Server nội bộ chạy trên nền tảng Linux sử dụng cổng 8080 được dùng làm ví dụ. Thực hiện các bước tương tự đối với Software Controller và Cloud Controller
.Cấu hình
Cấu hình trên Standalone Mode
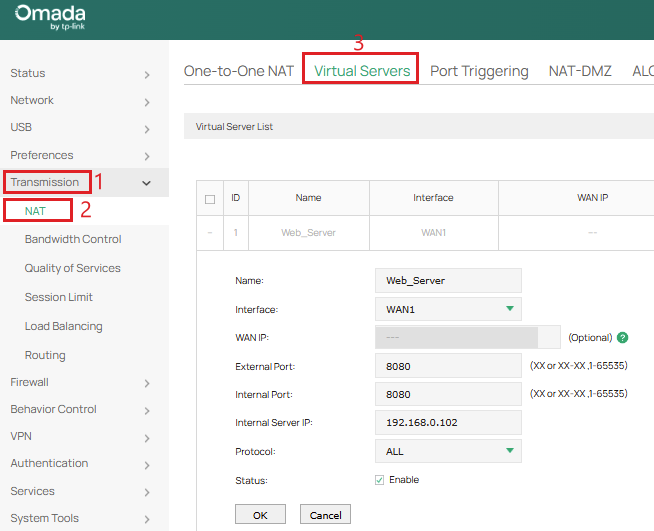
Bước 1. Truy cập Transmission > NAT > Virtual Servers để ánh xạ cổng của máy chủ nội bộ ra giao diện WAN. Trong ví dụ này, có một Web Server nội bộ tại địa chỉ 192.168.0.102:8080.
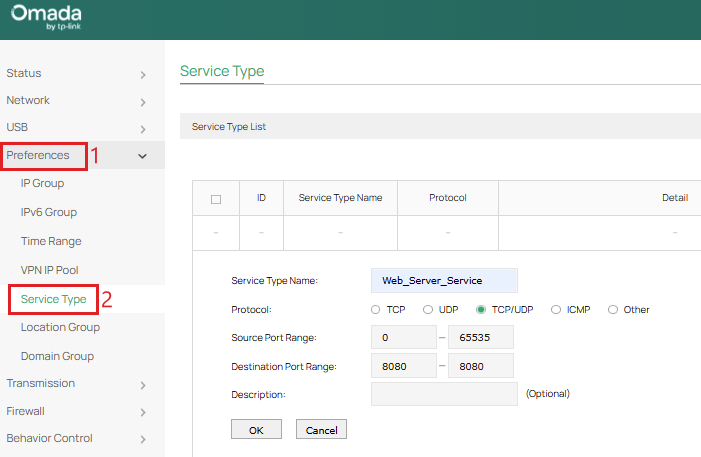
Bước 2. Truy cập Preferences > Service Type và tạo một Service Type tùy chỉnh để xác định giao thức và cổng mà máy chủ nội bộ sử dụng. Đặt Source Port Range là 0–65535 và Destination Port Range là cổng được sử dụng bởi máy chủ nội bộ, trong ví dụ này là 8080.
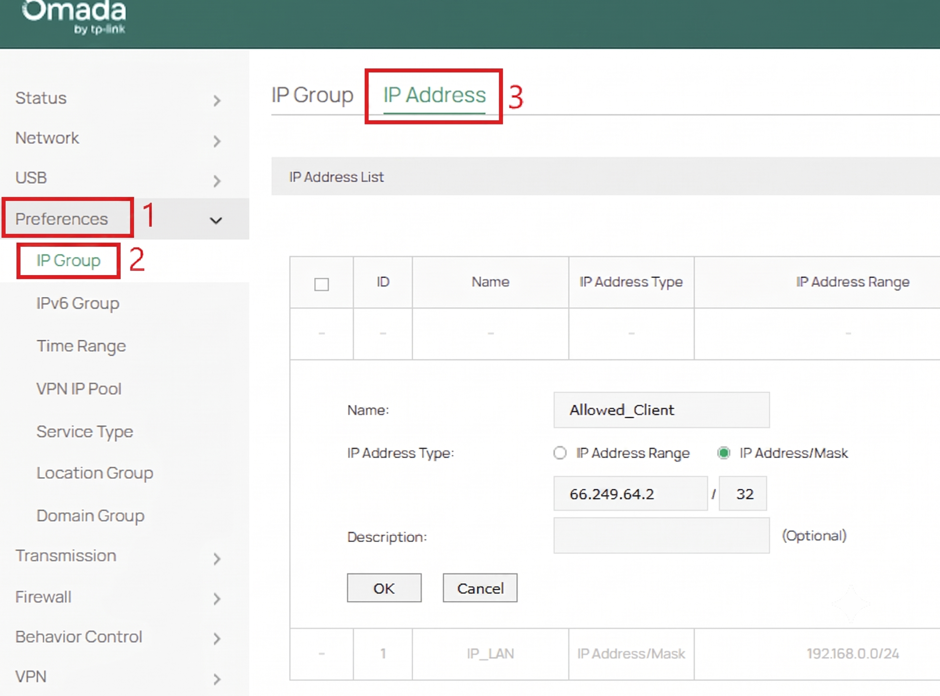
Bước 3. Truy cập Preferences > IP Group > IP Address để định nghĩa các địa chỉ IP mục tiêu.
Tạo hai mục địa chỉ IP:
- Một mục cho địa chỉ IP Public của Client được phép truy cập (Allowed_Client).
- Một mục cho địa chỉ IP nội bộ của máy chủ (Internal_Server).
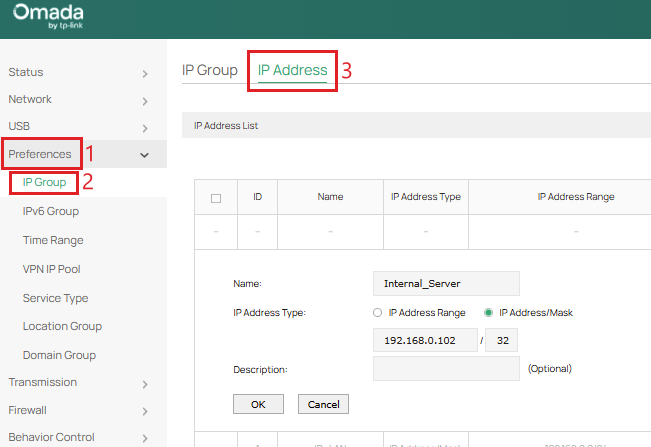
Lưu ý: Đảm bảo địa chỉ IP của Client bên ngoài và máy chủ nội bộ được cấu hình IP tĩnh hoặc được đặt DHCP Reservation để địa chỉ IP không thay đổi.
Bước 4. Truy cập Preferences > IP Group > IP Group để tạo hai IP Group, mỗi Group tương ứng với một địa chỉ IP đã tạo ở bước trước.
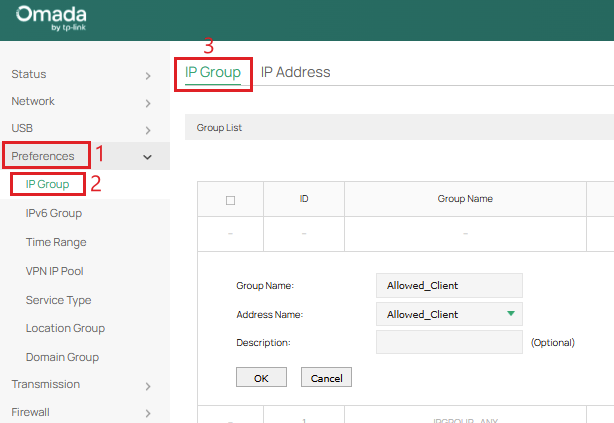
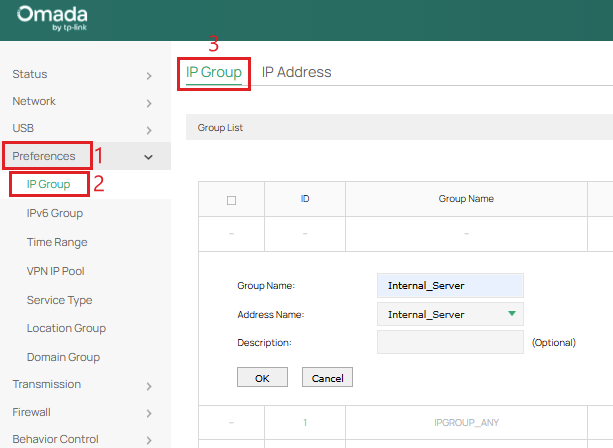
Bước 5. Truy cập Firewall > Access Control để tạo hai Firewall Policy.
Đầu tiên, tạo một Allow Rule, ánh xạ IP Group nguồn "Allowed_Client" tới IP Group đích "Internal_Server", sử dụng Service Type đã tạo trên Interface "WAN IN" tương ứng với ID là 1.
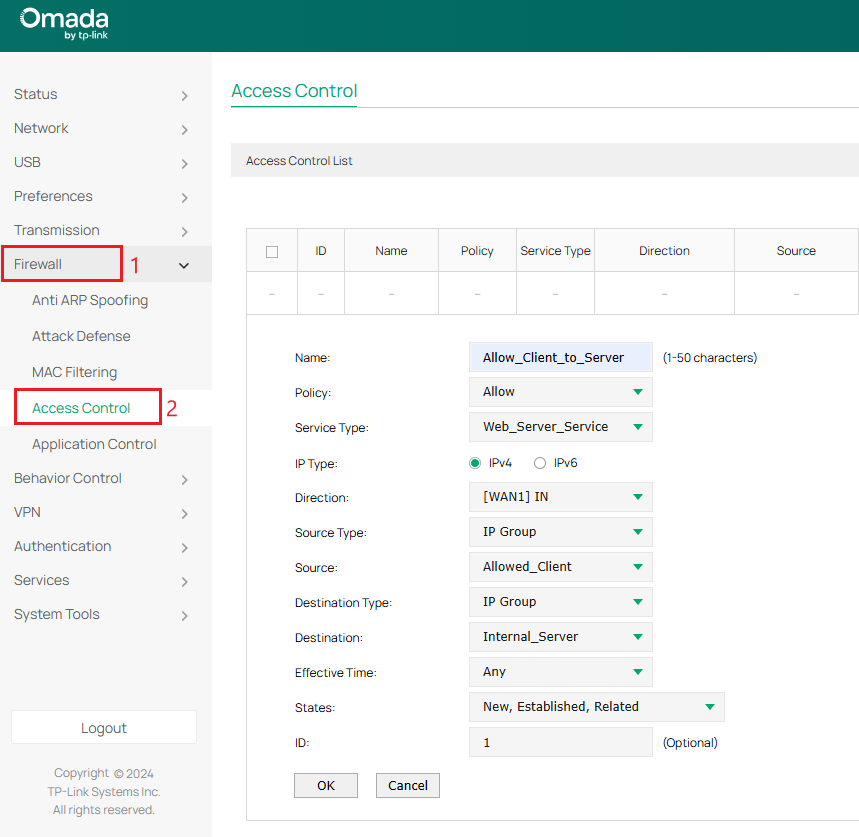
Tiếp theo, tạo một Block Rule, ánh xạ IP Group nguồn "IPGROUP_ANY" tới IP Group đích "Internal_Server", sử dụng Service Type đã tạo trên Interface "WAN IN" tương ứng với ID là 2.
Lưu ý: Trong Controller Mode, mục "Service Type" đã được thay thế bằng "Protocols".
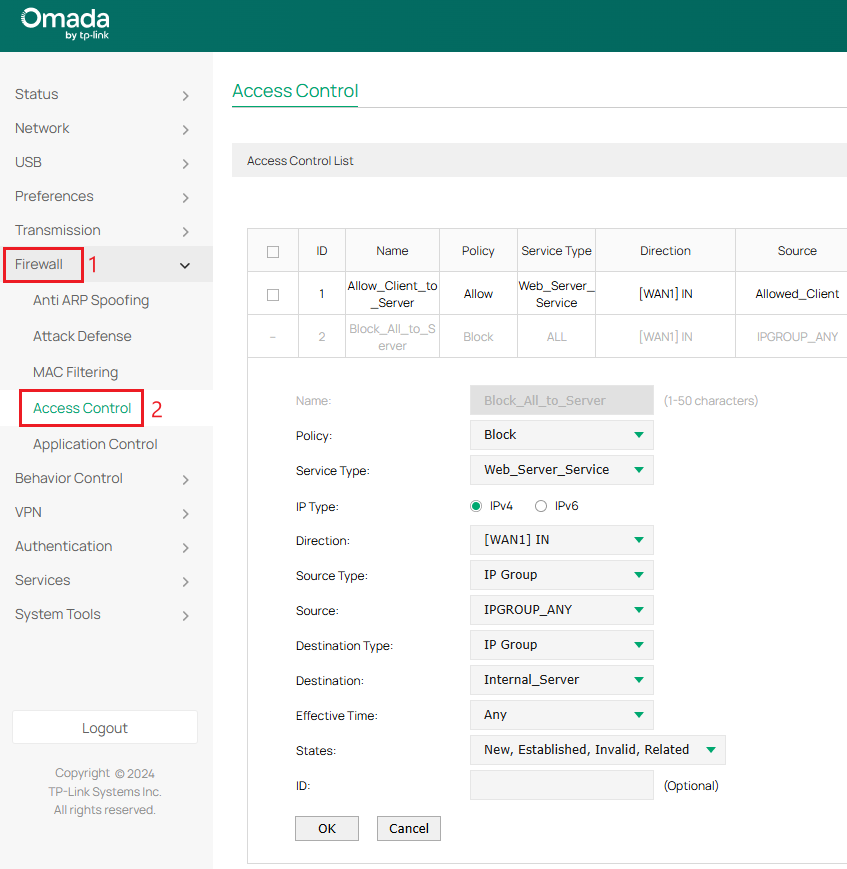
Lưu ý: Các ACL Rule được xử lý tuần tự theo thứ tự từ ID nhỏ đến ID lớn. Vì vậy, Allow Rule phải được đặt trước Block Rule.
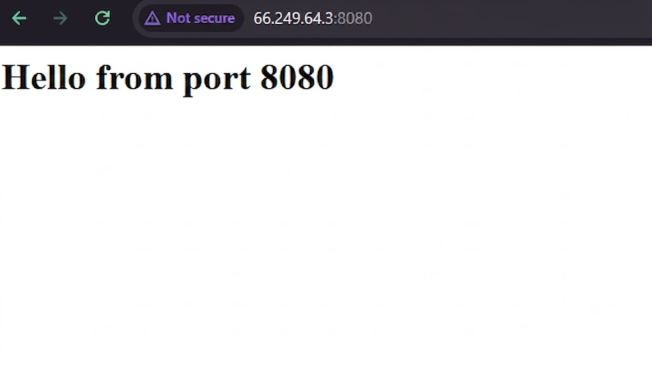
Bước 6. Xác minh rằng chỉ Client bên ngoài có địa chỉ IP 66.249.64.2 mới có thể truy cập máy chủ nội bộ tại 192.168.0.102:8080 bằng cách truy cập địa chỉ IP WAN với đúng cổng của máy chủ nội bộ (66.249.64.3:8080).
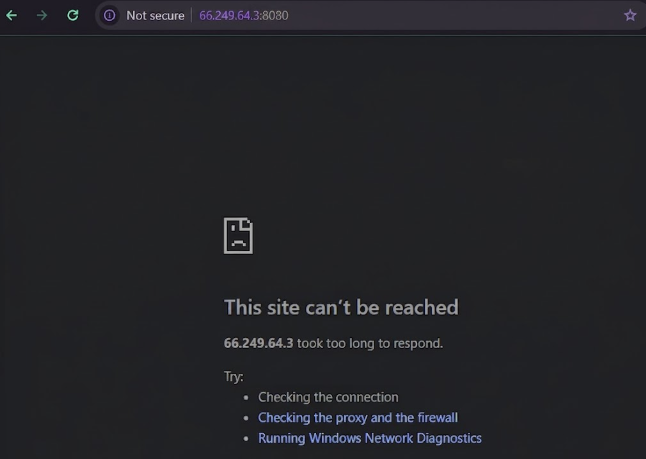
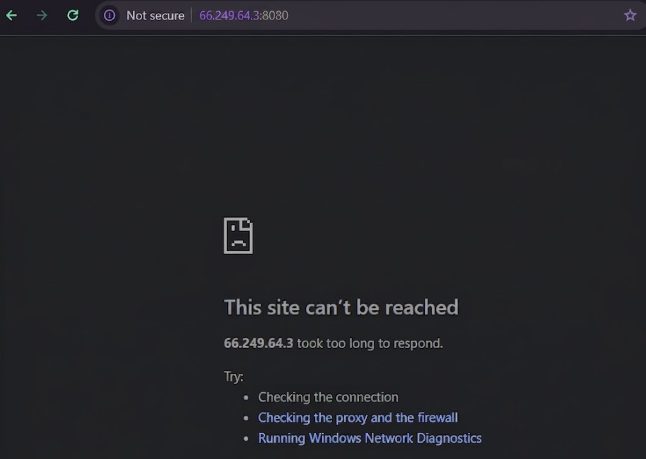
Khi Client bên ngoài được đổi sang một địa chỉ IP khác (66.249.64.4), Client sẽ không còn truy cập được máy chủ nội bộ vì ACL Rule chỉ cho phép địa chỉ IP 66.249.64.2 truy cập.
Cấu hình trên Controller Mode.
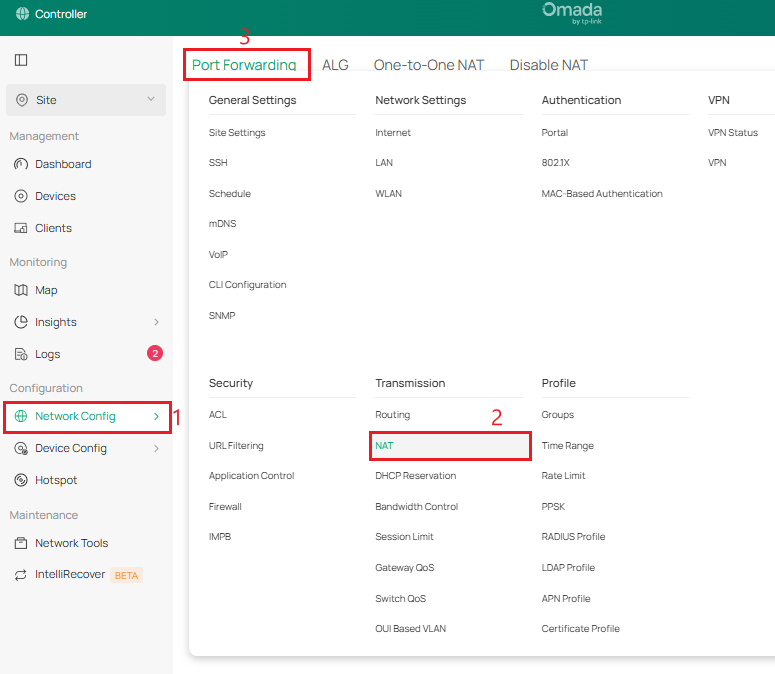
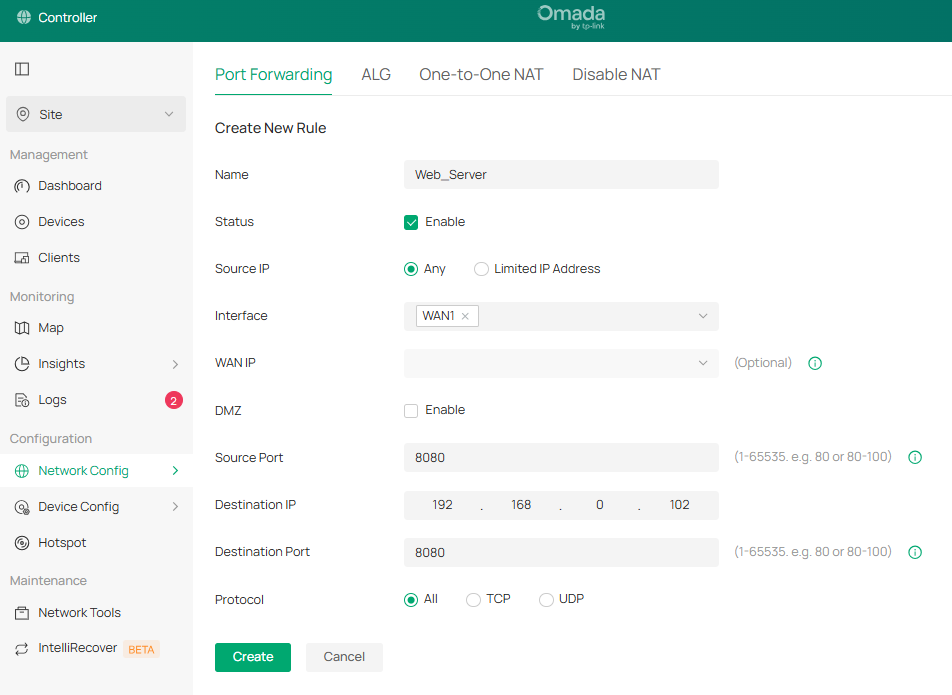
Bước 1. Truy cập Network Config > Transmission > NAT > Port Forwarding để ánh xạ cổng của máy chủ nội bộ ra giao diện WAN. Trong ví dụ này, có một Web Server nội bộ tại địa chỉ 192.168.0.102:8080.
Bước 2. Truy cập Network Config > Groups để tạo một IP Group cho Client bên ngoài (66.249.64.2) và một IP-Port Group cho Web Server nội bộ (192.168.0.102:8080).
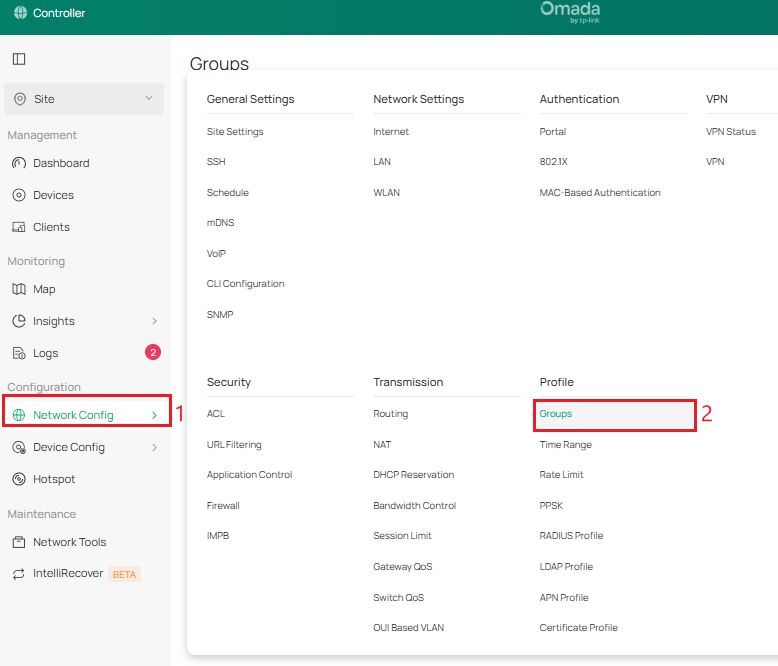
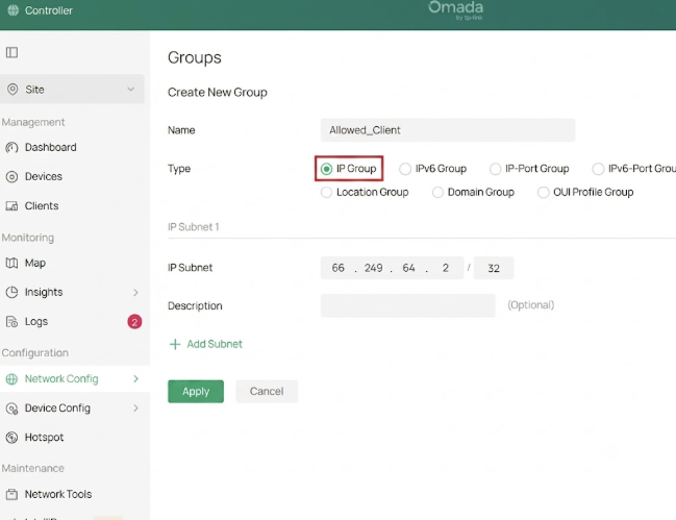
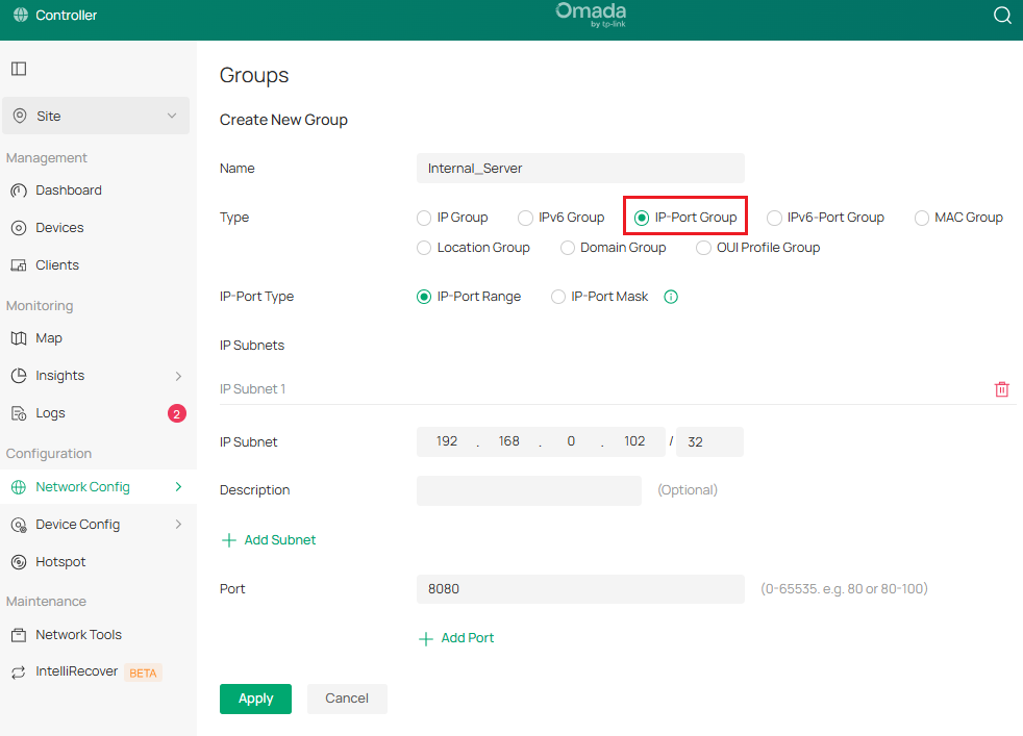
Lưu ý: Đảm bảo địa chỉ IP của Client bên ngoài và máy chủ nội bộ được cấu hình IP tĩnh hoặc được đặt DHCP Reservation để địa chỉ IP không thay đổi.
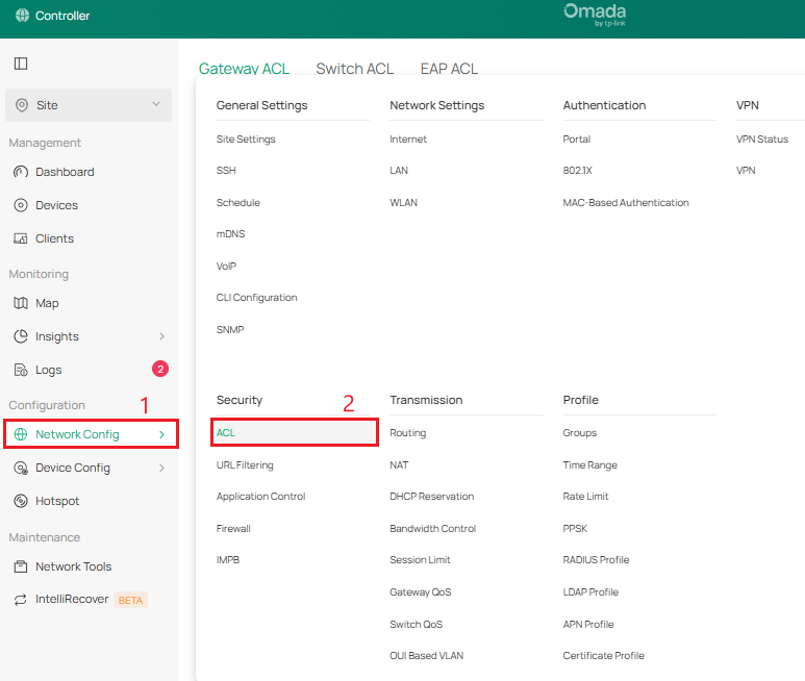
Bước 3. Truy cập Network Config > ACL > Gateway ACL để tạo hai Firewall Policy.
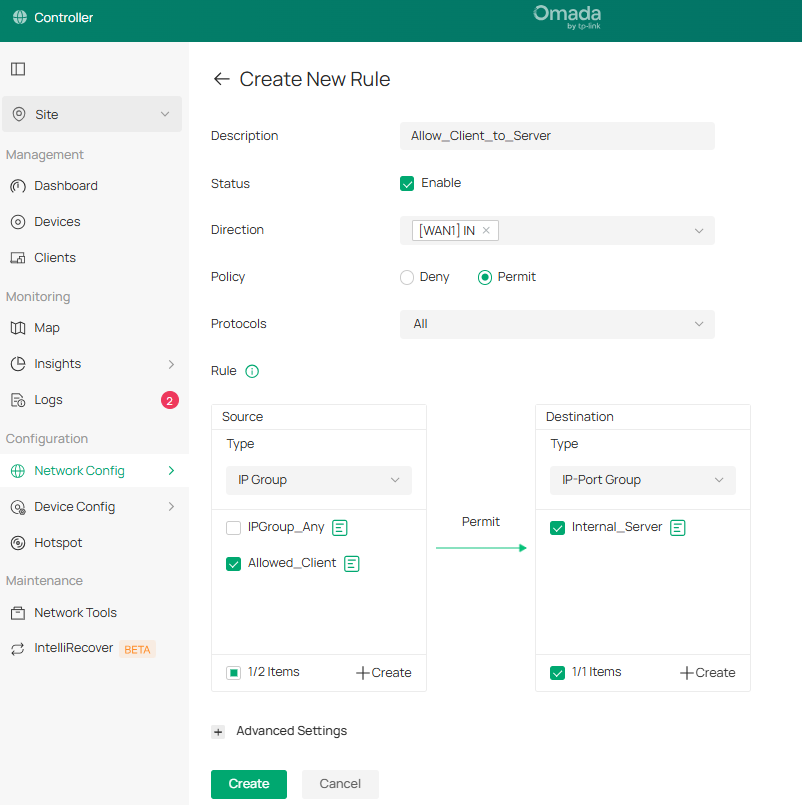
Đầu tiên, tạo một Permit Rule, ánh xạ IP Group nguồn "Allowed_Client" tới IP-Port Group đích "Internal_Server" trên Interface "WAN IN" tương ứng, áp dụng cho giao thức "All".
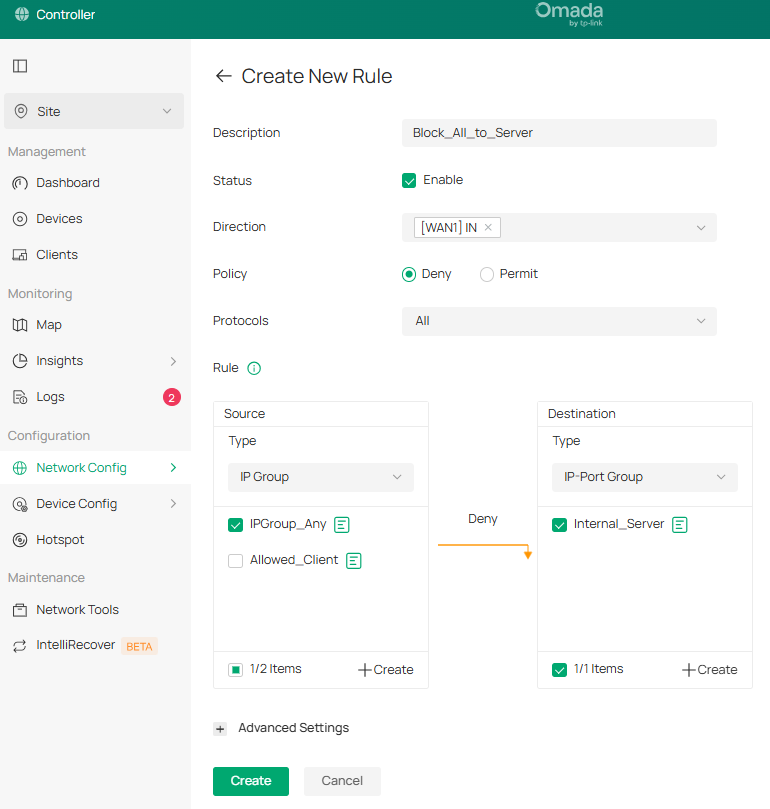
Tiếp theo, tạo một Deny Rule, ánh xạ IP Group nguồn "IPGROUP_ANY" tới IP-Port Group đích "Internal_Server" trên Interface "WAN IN" tương ứng.
Chọn giao thức "All" để chặn hoàn toàn mọi lưu lượng truy cập.
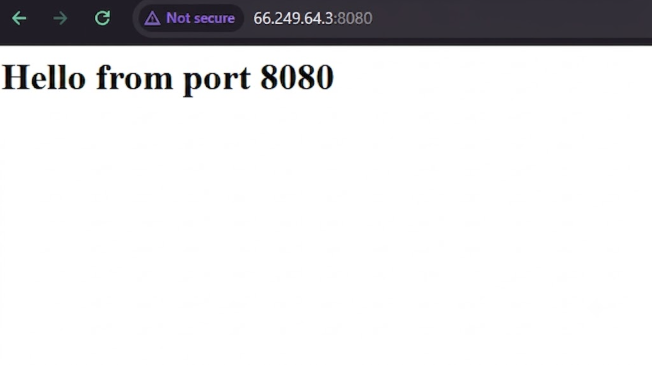
Bước 4. Xác minh rằng chỉ Client bên ngoài có địa chỉ IP 66.249.64.2 mới có thể truy cập máy chủ nội bộ tại 192.168.0.102:8080 bằng cách truy cập địa chỉ IP WAN với đúng cổng của máy chủ nội bộ (66.249.64.3:8080).
Khi Client bên ngoài được đổi sang một địa chỉ IP khác (66.249.64.4), Client sẽ không còn truy cập được máy chủ nội bộ vì ACL Rule chỉ cho phép Client bên ngoài có địa chỉ IP 66.249.64.2 truy cập.
Kết luận
Bạn đã cấu hình thành công để chỉ cho phép một địa chỉ IP Public cụ thể truy cập vào máy chủ nội bộ.
QA
Q1: Điều gì sẽ xảy ra nếu tôi sử dụng IP Group thay vì IP-Port Group trong Controller Mode?
A1: Nếu sử dụng IP Group thông thường, ACL Rule sẽ áp dụng cho tất cả các cổng (Port) của máy chủ đó thay vì chỉ giới hạn ở cổng mà máy chủ nội bộ đang sử dụng.
Q2: Tôi nên làm gì nếu Client bên ngoài đột nhiên không thể truy cập máy chủ nội bộ?
A2: Hãy kiểm tra xem địa chỉ IP Public của Client bên ngoài có bị thay đổi hoặc được cấp động hay không. Địa chỉ IP này phải trùng khớp với địa chỉ đã được cấu hình trong IP Profile.
Để tìm hiểu thêm về từng tính năng và cấu hình, vui lòng truy cập Support Home để tải tài liệu hướng dẫn của sản phẩm.
