


Bài viết áp dụng cho:
EAP225-Outdoor, EAP235-Wall, EAP230-Wall, EAP660 HD, EAP620 HD, EAP265 HD, EAP680 HD, EAP670-Outdoor, EAP610-Outdoor, EAP615-Wall, EAP670, EAP650, EAP610, EAP650-Outdoor, EAP655-Wall, EAP650-Wall, EAP235, EAP690E HD, EAP653, Omada EAP770, Omada EAP780, EAP613, EAP223, EAP113-Outdoor, EAP770, EAP680, EAP783, EAP673, EAP683 LR, EAP773, EAP615-WE, EAP625-Outdoor HD, EAP623-Outdoor HD, EAP683 UR, EAP772, EAP653 UR, EAP723, EAP655-WE-AC, EAP673-Extender, EAP655-WE, EAP725-Wall, EAP650-Desktop, EAP650 D30-Outdoor, EAP603-Outdoor, EAP668-Outdoor HD, EAP772-Outdoor, EAP775-Wall, EAP775, EAP650 D120-Outdoor, EAP720-WE-AC, EAP720-WE, EAP787, EAP720, EAP720-Wall, EAP115( V4 ), EAP110( V4 ), EAP225( V3 ), EAP245( V3 ), EAP110-Outdoor( V3 ), EAP225-Wall( V2 ), EAP115-Wall, EAP725-Outdoor, EAP775-Outdoor, Sector Bridge 5, AP9788, Beam Bridge 7 KIT
Những bản cập nhật gần đây có thể đã mở rộng khả năng hỗ trợ cho các tính năng được đề cập trong bài FAQ này. Hãy truy cập trang hỗ trợ của sản phẩm, chọn đúng phiên bản phần cứng của thiết bị và kiểm tra Datasheet hoặc mục Firmware để xem các cải tiến mới nhất được bổ sung cho sản phẩm của bạn. Xin lưu ý rằng tình trạng phân phối sản phẩm có thể khác nhau tùy theo khu vực và một số model có thể không được cung cấp tại khu vực của bạn.
Mục lục
- Giới thiệu
- Yêu cầu
- Liệt kê Rogue Access Point
- Kết luận
- Hỏi đáp (QA)
Giới thiệu
Một Rogue Access Point (gọi tắt là Rogue AP) là bất kỳ Access Point nào được cài đặt trên mạng của bạn mà không được cấp quyền. Tính năng Rogue AP Detection cho phép các Access Point đã được Adopt quét và hiển thị những thiết bị trái phép này, giúp bạn duy trì tính bảo mật của mạng bằng cách xác định các lỗ hổng tiềm ẩn.
Yêu cầu
Bài viết này áp dụng cho Omada Controller phiên bản firmware 5.15 trở lên.
- Omada Hardware/Software Controller v5.15 trở lên
- Omada Standard Central phiên bản v5.15 trở lên
Lưu ý: Tính năng này không khả dụng trên Omada Essentials Controller.
Liệt kê Rogue Access Point
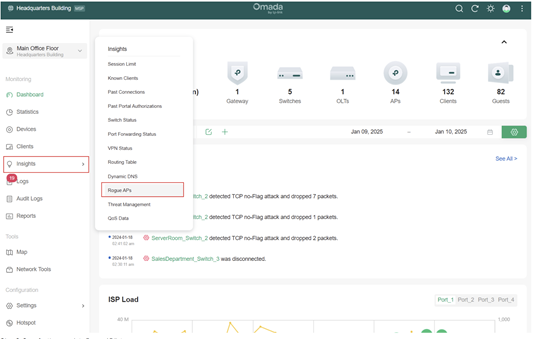
Bước 1: Đăng nhập vào Omada Controller và chuyển đến trang Site. Từ menu bên trái, nhấp vào Insights và chọn Rogue APs từ menu bật lên.
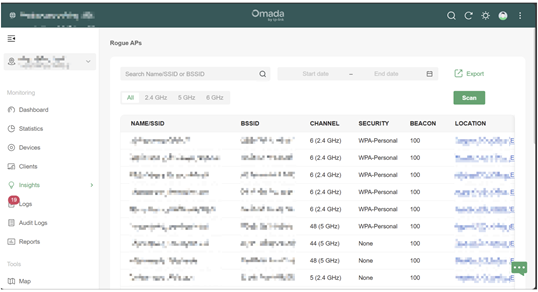
Bước 2: Quét để lấy danh sách đầy đủ các Rogue AP.
Kết luận
Bài viết này hướng dẫn cách sử dụng tính năng Rogue AP của Omada Controller, tính năng giúp nhận diện và liệt kê các Access Point trái phép đã được phát hiện.
Để tìm hiểu thêm về từng tính năng và cấu hình, vui lòng truy cập Trang Hỗ Trợ để tải xuống hoặc tham khảo tài liệu hướng dẫn dành cho sản phẩm của bạn.
Hỏi đáp (QA)
Q1. Rogue AP Detection là gì?
A1. Tính năng Rogue AP Detection chỉ được sử dụng để thu thập thông tin về các mạng không dây lân cận. Tính năng này không tác động đến các Access Point được phát hiện, bất kể bạn đã thực hiện thao tác nào trong tính năng này.
Q2. Tại sao có thể thêm một Rogue Access Point vào danh sách tin cậy ở chế độ Standalone, nhưng chức năng này lại không khả dụng trong chế độ Controller?
A2. Trong chế độ Controller không tồn tại danh sách tin cậy hoặc không tin cậy vì Access Point phải trải qua quá trình Adopt. Trong quá trình Adopt, quản trị viên sẽ xem xét và phê duyệt thiết bị để sử dụng trong mạng được quản lý. Sau khi được Adopt, các thiết bị này sẽ tự động được Controller xem là đáng tin cậy.
Q3. Tôi có thể chặn một Rogue Access Point không?
A3. Omada Controller cung cấp khả năng phát hiện và danh sách "Rogue APs". Hệ thống không cung cấp khả năng gốc để chủ động "chặn" hoặc làm gián đoạn hoạt động của một Rogue Access Point. Danh sách "Rogue APs" bao gồm tất cả các Access Point được Controller phát hiện, có thể bao gồm cả các Access Point thuộc về các mạng lân cận. Mặc dù không hỗ trợ chặn trực tiếp các Access Point bên ngoài này, vẫn có thể triển khai các biện pháp để ngăn các thiết bị không dây nội bộ kết nối đến chúng.
Q4. Làm thế nào để ngăn các thiết bị không dây kết nối đến Rogue Access Point?
A4. Để ngăn các thiết bị không dây kết nối với các Access Point trái phép (Rogue AP), chúng tôi khuyến nghị các phương pháp tốt nhất sau:
- Tránh các mạng không được bảo mật: Khuyến nghị người dùng không kết nối với các mạng không dây không được bảo mật.
- Tăng cường bảo mật mạng không dây: Nếu đang sử dụng WPA2-Personal/PSK, hãy đảm bảo sử dụng mật khẩu mạnh và duy nhất. Khi có thể, hãy sử dụng WPA3 hoặc WPA2-Enterprise. Ngoài ra, có thể cân nhắc cấu hình xác thực dựa trên địa chỉ MAC cho các thiết bị không dây.
- Quản lý Wi-Fi trên thiết bị người dùng: Hướng dẫn người dùng "quên" hoặc xóa các mạng Wi-Fi đã lưu không cần thiết (đặc biệt là các mạng công cộng) trên thiết bị của họ. Điều này giúp tránh việc tự động kết nối vào các Rogue AP giả mạo SSID hợp lệ. Đồng thời, không nên bật tính năng tự động kết nối Wi-Fi đối với các mạng chưa được xác minh.
- Triển khai kiểm soát truy cập mạng có dây: Sử dụng Network Access Control (NAC) và xác thực 802.1X trên các cổng mạng có dây. Điều này giúp ngăn các thiết bị trái phép, bao gồm cả Rogue Access Point, truy cập vào hạ tầng mạng nội bộ và kết nối đến Internet hoặc các tài nguyên nội bộ.
